Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
News Hackerangriff: Mindfactory informiert über möglichen Datendiebstahl
- Ersteller Jan
- Erstellt am
- Zur News: Hackerangriff: Mindfactory informiert über möglichen Datendiebstahl

- Registriert
- Juni 2001
- Beiträge
- 20.527
jedi23 schrieb:Da sagt heise leise scheise
Der ist leider geil

Gleich mal heise security melden!!

- Registriert
- Mai 2010
- Beiträge
- 2.991
Sie haben dein PW gesperrt siehe den Infotext.highsociety schrieb:Sollte man trotzdem seine Passwörter ändern?
Wenn du ein aktives Kundenkonto hast bekommst du per PW vergessen ein automatisches zugewiesen. Dieses ist aber sehr kurz ( war so in meinem Fall ) damit meldest du dich an. Reaktivierst deinen Account und vergibst ein neues Passwort.

- Registriert
- Juli 2007
- Beiträge
- 1.099
Was heißt wieder? Way to goCruellaDE schrieb:Was macht man eigentlich, wenn demnächst auch noch Passwort-Manager gehackt werden? Wieder auf lokales Keepass umsteigen?
Ergänzung ()
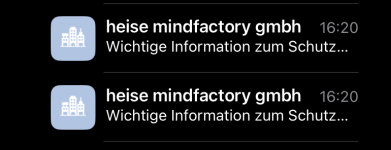
Dachte zuerst wäre Scam, so wie der Absender angegeben war
Zuletzt bearbeitet:

Tanzmusikus
Fleet Admiral
- Registriert
- Aug. 2010
- Beiträge
- 12.333
Bei mir:smuggler schrieb:Keine Mail bekommen. Vorsichtshalber Passwort geändert. Bestätigungsmail bekommen. Jetzt geht keine Anmeldung mehr.
- Keine E-Mail seit Sommer 2023 bekommen
- Passwort-Reset versucht - keine Bestätigung per E-Mail bekommen
- Anmeldung geht also nicht - Registrierung auch nicht.

Ja, das ist das Problem. Denk mal selbst drüber nach, wie ein Onlineshop funktionieren soll, bei dem keine Daten im Internet hängen. Verschlüsselung kannst du auch vergessen, weil der Server auf die unverschlüsselten Daten zugreifen können muss, um sie zu verarbeiten. Kommst du auf den Server, kommst du auch an die Daten.Pyrukar schrieb:Natürlich bin ich weder Systemadministrator noch Jurist
Die Mehrheit der Teilnehmer in dieser Diskussion argumentiert so herzerfrischend populistisch und völlig losgelöst von jedweder Expertise und Fakten. Die hier geäußerten Forderungen laufen in letzter Konsequenz darauf hinaus, dass es außer Großkonzernen wie Amazon keine Datenverarbeiter mehr geben wird, weil das finanzielle Risiko der Datenverarbeitung für jeden ohne Milliardenbilanz einfach zu groß wäre. Sicherer würde es dadurch für die Daten aber nicht - weil es keine zu 100% sichere Software und Systeme gibt. Und wer dann die Systeme der wenigen verbliebenen Großanbieter knackt, hat gleich Zugriff auf viel mehr Daten, als sie bei irgendeinem kleinen Onlineshop je vorlägen.
Tanzmusikus
Fleet Admiral
- Registriert
- Aug. 2010
- Beiträge
- 12.333
Es gehen dabei aber evtl. die Möglichkeiten für Rücksendung bei Widerruf, Gewährleistung oder ggf. Garantieansprüche verloren.Postman schrieb:Ändere das Passwort oder lösche den Account und gut ist, denn du brauchst diesen nur wenn du was bestellst bis alles ausgeliefert wurde.

TeeKayEV schrieb:Ja, das ist das Problem. Denk mal selbst drüber nach, wie ein Onlineshop funktionieren soll, bei dem keine Daten im Internet hängen. Verschlüsselung kannst du auch vergessen, weil der Server auf die unverschlüsselten Daten zugreifen können muss, um sie zu verarbeiten. Kommst du auf den Server, kommst du auch an die Daten.
Wow ... wenn das so wäre könnte ich ja auch einfach bei Amazon reinspazieren und deine Nutzerdaten abgreifen. Natürlich müssen Daten eines Onlineshops irgendwo im Internet verarbeitet werden, aber ganz offenlichtlich gibt es Shops die es schaffen die Daten vor unbefugtem Zugriff zu schützen und dann gibt es Shops die das eben nicht ausreichend hinbekommen.
Ich kenne mich zwar mit den Details nicht wirklich aus und das behaupte ich auch gar nicht, aber wenn die Daten wie du behauptest tatsächlich unverschlüsselt irgendwo liegen müssen um verarbeitet zu werden (wovon ich ehrlich gesagt nicht überzeugt bin das das der Wahrheit entspricht) dann muss eben der Zugang zum Server entsprechend abgeriegelt werden dass nur die Systeme, die Zugang zu den Daten haben dürfen auf diesen Server zugreifen können.
Wie gesagt ich sage ja nicht dass grundsätzich jeder datendiebstahl mit Drakonischen Strafen einhergehen soll aber ganz offensichtlich muss man, vor allem bei Unternehmen die bereits einmal opfer eines Datendiebstahls geworden sind hinterfragen ob die nicht Systemische Schwachstellen haben die es Abzustellen gilt oder eben zu bestrafen, wenn sie es nicht ernst nehmen.
Du hast aber schon mitbekommen, dass MF zwischenzeitlich Pleite gegangen ist und alle Benutzerkonten gelöscht hat? Sorgen müssen sich nur Leute machen, die trotz allem was MF abgezogen hat, sich dort wieder ein Konto angelegt haben.Tanzmusikus schrieb:Ich hatte Mitte 2023 das letzte Mal dort eingekauft (5800X3D).
Komme weder in mein Konto noch funktioniert eine Rücksetzung des Passwortes.
https://www.computerbase.de/news/wi...t-sanierung-aber-es-laeuft-wieder-rund.91654/
TechnikFan20
Newbie Pro
- Registriert
- März 2025
- Beiträge
- 1
In der E-Mail steht (im Artikel nachzulesen):
Es wäre gut, wenn man sich an seine eigenen Ratschläge auch selbst hält. Und keine Aufforderung auf einen Link zu klicken einzubauen, wenn man da nicht darf klicken sollen. 🤦♂️
und weiter unten steht auch:Bitte sei vorsichtig bei unerwarteten E-Mails, SMS oder Anrufen, in denen persönliche Informationen abgefragt werden oder du zum Öffnen von Links oder Anhängen aufgefordert wirst.
So vergibst du ein neues Passwort für deinen Shop-Zugang:
1. Wenn du auf den Link klickst erhältst du ein temporäres Passwort per E-Mail zugesendet.
Es wäre gut, wenn man sich an seine eigenen Ratschläge auch selbst hält. Und keine Aufforderung auf einen Link zu klicken einzubauen, wenn man da nicht darf klicken sollen. 🤦♂️

DX8
Lieutenant
- Registriert
- Dez. 2024
- Beiträge
- 542
Online Dinger würde ich sowieso nicht verwenden. Aber um das lokale mach ich mir Sorgen, werd dahingehend auch mal bald mit den Entwicklern reden. Will das mindestens auf Level von Veracrypt sehen wollen. Vor allem was AI gestützte Angriffe betrifft.CruellaDE schrieb:Passwort-Manager gehackt werden? Wieder auf lokales Keepass umsteigen?
Ergänzung ()
Fand ich auch wild, aber bei meinen Email Anbieter war direkt die Authentizität bestätigt.Iwwazwersch schrieb:Dachte zuerst wäre Scam, so wie der Absender angegeben war
Aber waren eh Emails zum erwarten, hab keine von denen aus als erstes bekommen.
Ergänzung ()
Mh, bin mir nicht 100% sicher, aber afaik, reicht für die Gewährleistung nur die Rechnung. Für einen Widerruf das Paket wieder zurück zur Sendungsadresse (auch wenn es vielleicht eigentlich woanders hin muss, wahrscheinlich dann deren Problem, aber müsste man mal prüfen.) Garantie und so was, wohl eher schwieriger ja.Tanzmusikus schrieb:Rücksendung bei Widerruf, Gewährleistung
Zuletzt bearbeitet:


Alexander 65
Lt. Commander
- Registriert
- Apr. 2024
- Beiträge
- 1.223
Das trifft jetzt wohl alle Seller!
Man braucht ja nur die Nachrichten zu verfolgen.
Hacker sind jetzt unterwegs!
Eigentlich müßten die Hacker ja auf
unserer Seite sein, sagt Anonymous.
Wir sind Anonymous. Wir sind viele. Wir vergeben nicht. Wir vergessen nicht. Erwartet uns!
Hoffentlich helfen Sie bald, denn wir benötigen dringend
HILFE!
Man braucht ja nur die Nachrichten zu verfolgen.
Hacker sind jetzt unterwegs!
Eigentlich müßten die Hacker ja auf
unserer Seite sein, sagt Anonymous.
Wir sind Anonymous. Wir sind viele. Wir vergeben nicht. Wir vergessen nicht. Erwartet uns!
Hoffentlich helfen Sie bald, denn wir benötigen dringend
HILFE!
Zuletzt bearbeitet:

Xes
Admiral
- Registriert
- Nov. 2013
- Beiträge
- 8.522
Euphoria schrieb:Ätzend, dass Datenschutz anscheinend absolut keine Relevanz hat.
Zhenwu schrieb:Aber mal ne richtige Schelle, so heftig, dass sich die anderen das dann 2 Mal überlegen, ob sie so fahrlässig mit Kundendaten umgehen
Spannend. Ihr scheint ja wirklich tiefe Einblicke in deren Sicherheitskonzept gehabt zu haben um derartige Aussagen treffen zu können. Könnt ihr mal detailliert darlegen wo genau der fahrlässige und peinliche Pfusch lag und wie man es hätte besser machen können?MiroPoch schrieb:Ganz schön peinlich für Heise, die „IT-Experten“.
Wie oft ich hochnäsige Inselbegabte Möchtegern ITler in meiner Berufsbahn getroffen habe, die sich ständig über User lustig machten, aber deren allgemein Wissen über IT Themen nahe null lag.
Da können wir sicher noch einiges von euch Experten lernen.

Gerade in Zeiten von KI unterstützen Angriffen die teils selbstständig irgendwelche zerodays finden, sollte man sich mit solchen Anschuldigungen mmn. zurückhalten. Derartige Vorfälle werden wir in den nächsten Monaten und Jahren vermutlich noch wesentlich häufiger sehen.
Tanzmusikus
Fleet Admiral
- Registriert
- Aug. 2010
- Beiträge
- 12.333
Naja, von der Pleite und der darauffolgenden Weiterführung hatte ich hier mal auf CB gelesen.xexex schrieb:Du hast aber schon mitbekommen, dass MF zwischenzeitlich Pleite gegangen ist und alle Benutzerkonten gelöscht hat?
Von gelöschten Konten wusste ich bis heute nichts.

Hier kam die Mail um 22:55 Uhr an.
Ich wünsche mir, dass bei den ganzen Firmen die DSGVO voll zum tragen kommt und sie alle zahlen müssen. Leider sind die zuständigen Landesdatenschutzbehörden zurückgeblieben (da ist kaum jemand mit der DSGVO vertraut) und viel zu gutmütig/gutgläubig.
Insofern sorgen Formulierungen wie
Auch wenn es so zu sein scheint, sollte dies niemand akzeptieren.Alexander 65 schrieb:Das trifft jetzt wohl alle Seller!
Ich wünsche mir, dass bei den ganzen Firmen die DSGVO voll zum tragen kommt und sie alle zahlen müssen. Leider sind die zuständigen Landesdatenschutzbehörden zurückgeblieben (da ist kaum jemand mit der DSGVO vertraut) und viel zu gutmütig/gutgläubig.
Insofern sorgen Formulierungen wie
zunehmend für Aggressionen bei mir. Das sind nur Worthülsen.der Schutz deiner persönlichen Daten und das Vertrauen, das du uns entgegenbringst, haben für uns höchste Priorität
Xes schrieb:Gerade in Zeiten von KI unterstützen Angriffen die teils selbstständig irgendwelche zerodays finden, sollte man sich mit solchen Anschuldigungen mmn. zurückhalten. Derartige Vorfälle werden wir in den nächsten Monaten und Jahren vermutlich noch wesentlich häufiger sehen.
Ist das jetzt der zweite Datenklau innerhalb kurzer Zeit? Im Zusammenhang mit PHP2Shell hat es schon ein klein wenig ein Geschmäckle.
Wieso nutzen die Admins nicht genau diese KI um ihr System zu testen und Lücken zu schließen?