Nutellaglas
Newbie
- Registriert
- Okt. 2026
- Beiträge
- 4
Hallo,
ich bräuchte mal euer Wissen zu folgendem Fall, der mir gestern passiert ist. Es ist einfach extrem merkwürdig und ergibt keinen Sinn - aber ich mache mir natürlich Sorgen.
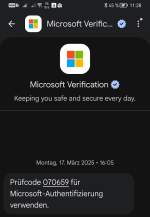
Ich habe mich gestern in mein Outlook Mailkonto per Webmail am Smartphone (iOS) eingeloggt. Outlook webseite per Hand eingetippt, passwort wurde vom Passwortmanager eingefügt, SMS Tan kam rein und ich war drin und hab meine Mails checken können. Das Mailkonto nutze ich seit einer Weile nur noch sporadisch, es war mal mein Hauptmailkonto aber das meiste ist umgezogen - weil die Adresse uralt ist und ich da auch einfach mit den Jahren immer mehr Spam bekommen habe. Jetzt zum merkwürdigen Teil, der mir leider erst einige Stunden später aufgefallen ist: die SMS kam von einer "normalen" deutschen Handynummer und sieht wirklich phishig aus. Beispielsweise wurde dort "micr0s0ft" mit nullen statt o im sms text geschrieben. Also eigentlich absolute Alarmglocken.
Zusammengefasst:
-> ich habe alle passwörter geändert.
Wenn man danach googelt findet man vereinzelt Nutzer, die ebenfalls sms tans von "normalen" Mobilfunknummern erhalten haben - teilweise sogar mit emojis um die Tan herum. Im Microsoft Forum gibts auch einen Beitrag, der meint dass das vorkommen könnte. Da es spät abends war, habe ich mit allen Infos erstmal chatgpt gefüttert. Der Bot sagt auch, dass es vorkommen kann, weil Microsoft für die SMS teilweise externe Dienstleister nutzen würde (?) - auch wenn die schreibweise verdächtig sei solle ich mir keine Sorgen machen, da es alles unwahrscheinlich sei, da er mich auch durch die Sicherheitsfeatures (wie die Liste mit den Logins) geführt hat. Ich konnte nichts verdächtiges sehen, es gab keinen anderen Login. Ich kann es mir aber einfach nicht vorstellen, dass solch phishige SMS von Microsoft kommen sollen - verstehe aber zeitgleich auch überhaupt nicht wie ich hier angegriffen wurde, wenn es denn der Fall war. Chatgpt hat unwahrscheinliche Möglichkeiten mit SMS abfangen mit zweiter SIM genannt, aber: ich bin absolut durchschnittlich, nicht reich, habe keine Cryptowährungen oder so und bekleide auch keine hohen Positionen. Und außerdem hätte meine Simkarte dann ja nicht mehr funktionieren dürfen. Ich verstehe es nicht.
Kann mir hier jemand mit Ahnung weiterhelfen?
Vielen Dank.
ich bräuchte mal euer Wissen zu folgendem Fall, der mir gestern passiert ist. Es ist einfach extrem merkwürdig und ergibt keinen Sinn - aber ich mache mir natürlich Sorgen.
Ich habe mich gestern in mein Outlook Mailkonto per Webmail am Smartphone (iOS) eingeloggt. Outlook webseite per Hand eingetippt, passwort wurde vom Passwortmanager eingefügt, SMS Tan kam rein und ich war drin und hab meine Mails checken können. Das Mailkonto nutze ich seit einer Weile nur noch sporadisch, es war mal mein Hauptmailkonto aber das meiste ist umgezogen - weil die Adresse uralt ist und ich da auch einfach mit den Jahren immer mehr Spam bekommen habe. Jetzt zum merkwürdigen Teil, der mir leider erst einige Stunden später aufgefallen ist: die SMS kam von einer "normalen" deutschen Handynummer und sieht wirklich phishig aus. Beispielsweise wurde dort "micr0s0ft" mit nullen statt o im sms text geschrieben. Also eigentlich absolute Alarmglocken.
Zusammengefasst:
- ich loggte mich bei outlook per web ein.
- Die SMS TAN kam in dem Moment des Logins und wurde von mir angefordert. Sie war korrekt und ich konnte mich einloggen.
- ich habe keine weitere SMS TAN erhalten.
- ich habe die TAN niemandem gegeben, nur eben zum Login auf der Seite verwendet.
- ich war ganz normal im meinem Mailkonto.
- ich nutze ein aktuelles Apple Handy und den Safari Browser.
- mir ist nichts aufgefallen, weil ich die TAN einfach nur am oberen Bildschirmrand vom Popup abgelesen habe und nicht auf den text geachtet habe.
- es gibt keine weiteren Loginversuche. In der Kontosicherheit ist zur fraglichen Zeit (und danach) nur dieser Login drin. Keine andere Session, keine anderen Versuche oder sonstwas.
- es wurde nicht versucht irgendetwas zu ändern. Keine Passwortänderungen, weder bei dem Mailkonto noch bei vereinzelt verbliebenen Benutzerkonten, die noch über diese Mailadresse laufen (Netflix z.b.).
- ich habe die Nummer, von der die SMS TAN kam, angerufen. Es klingelt und irgendwann geht eine Mailbox ran.
-> ich habe alle passwörter geändert.
Wenn man danach googelt findet man vereinzelt Nutzer, die ebenfalls sms tans von "normalen" Mobilfunknummern erhalten haben - teilweise sogar mit emojis um die Tan herum. Im Microsoft Forum gibts auch einen Beitrag, der meint dass das vorkommen könnte. Da es spät abends war, habe ich mit allen Infos erstmal chatgpt gefüttert. Der Bot sagt auch, dass es vorkommen kann, weil Microsoft für die SMS teilweise externe Dienstleister nutzen würde (?) - auch wenn die schreibweise verdächtig sei solle ich mir keine Sorgen machen, da es alles unwahrscheinlich sei, da er mich auch durch die Sicherheitsfeatures (wie die Liste mit den Logins) geführt hat. Ich konnte nichts verdächtiges sehen, es gab keinen anderen Login. Ich kann es mir aber einfach nicht vorstellen, dass solch phishige SMS von Microsoft kommen sollen - verstehe aber zeitgleich auch überhaupt nicht wie ich hier angegriffen wurde, wenn es denn der Fall war. Chatgpt hat unwahrscheinliche Möglichkeiten mit SMS abfangen mit zweiter SIM genannt, aber: ich bin absolut durchschnittlich, nicht reich, habe keine Cryptowährungen oder so und bekleide auch keine hohen Positionen. Und außerdem hätte meine Simkarte dann ja nicht mehr funktionieren dürfen. Ich verstehe es nicht.
Kann mir hier jemand mit Ahnung weiterhelfen?
Vielen Dank.