

einfachpeer
Lt. Commander
- Registriert
- Apr. 2022
- Beiträge
- 1.761
Hallo zusammen,
wir haben eine GPO im Einsatz (Active Directory auf WIN SRV 2019 + Clients auf WIN11), welche Bitlocker überall aktiviert.
Diese ist wie folgt aufgebaut:
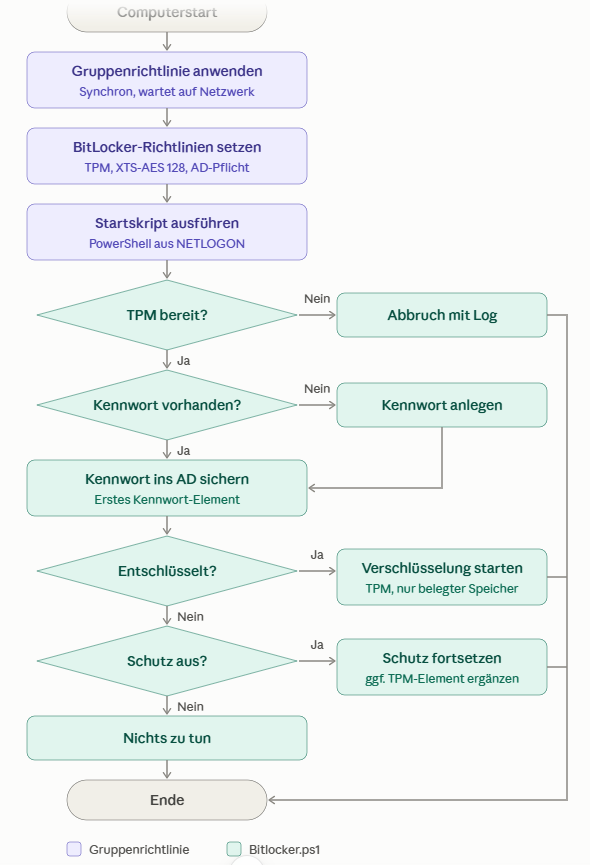 (KI generiert)
Diese hat in der Vergangenheit auch super funktioniert.
Leider seit letzter Woche nicht mehr.
Ich vermute, es liegt an abgelaufenen Secure Boot Zertifikaten oder einer Änderung nach nem Update.
Das Script sagt bei meinem 26H2 Kollegen: 2026-10-20 08:49:01 TPM bereit. SecureBoot=False
Das Script sagt bei meinem Laptop mit 25H2: 2026-10-19 16:36:30 TPM bereit. SecureBoot=True
Das Problem lässt sich auf verschiedenen Notebookherstellern erkennen, sowohl bei Dell als auch bei Lenovo und HP.
Die GPO gibt es schon länger, daran hat sich nichts geändert, auf einmal bekamen die User die Fehlermeldung, dass Bitlocker deaktiviert ist:
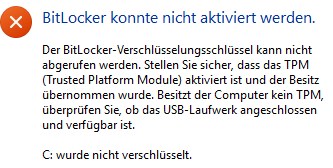
Und jetzt kommt das lustigste an der ganzen Sache:
Geht mein 26H2 Kollege, der die Fehlermeldung bekommt in sein Dell BIOS, dann ist dort Secure Boot aktiviert, die Log von Bitlocker.ps1 sagt mir was anderes.
Ich habe bei CB von ausgelaufenen Zertifikaten gehört oder dass dort sich was geändert hat.
Ich habe es ehrlich gesagt gekonnt ignoriert und nicht gehandelt.
Ist jemandem hier dieses Fehlerbild bekannt?
Was kann ich tun, ohne jetzt an jeden Standort zu fahren und irgendwas zu installieren?
Wir haben Dell, HP und Lenovo im Einsatz.
Ich habe hier mal ausgelesen, ob das neue Zertifikat vorhanden ist.
PowerShell 7.6.7
PS C:\Users\ADMIN> [System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'
True
Ich hab das auf meinem Laptop (Bitlocker an) und von meinem Kollegen (Bitlocker aus) ausgeführt, beide "True"
In MSCONFIG sieht es auch bei beiden gut aus:

Vielen Dank!
wir haben eine GPO im Einsatz (Active Directory auf WIN SRV 2019 + Clients auf WIN11), welche Bitlocker überall aktiviert.
Diese ist wie folgt aufgebaut:
Diese hat in der Vergangenheit auch super funktioniert.
Leider seit letzter Woche nicht mehr.
Ich vermute, es liegt an abgelaufenen Secure Boot Zertifikaten oder einer Änderung nach nem Update.
Das Script sagt bei meinem 26H2 Kollegen: 2026-10-20 08:49:01 TPM bereit. SecureBoot=False
Das Script sagt bei meinem Laptop mit 25H2: 2026-10-19 16:36:30 TPM bereit. SecureBoot=True
Das Problem lässt sich auf verschiedenen Notebookherstellern erkennen, sowohl bei Dell als auch bei Lenovo und HP.
Die GPO gibt es schon länger, daran hat sich nichts geändert, auf einmal bekamen die User die Fehlermeldung, dass Bitlocker deaktiviert ist:
Und jetzt kommt das lustigste an der ganzen Sache:
Geht mein 26H2 Kollege, der die Fehlermeldung bekommt in sein Dell BIOS, dann ist dort Secure Boot aktiviert, die Log von Bitlocker.ps1 sagt mir was anderes.
Ich habe bei CB von ausgelaufenen Zertifikaten gehört oder dass dort sich was geändert hat.
Ich habe es ehrlich gesagt gekonnt ignoriert und nicht gehandelt.
Ist jemandem hier dieses Fehlerbild bekannt?
Was kann ich tun, ohne jetzt an jeden Standort zu fahren und irgendwas zu installieren?
Wir haben Dell, HP und Lenovo im Einsatz.
Ich habe hier mal ausgelesen, ob das neue Zertifikat vorhanden ist.
PowerShell 7.6.7
PS C:\Users\ADMIN> [System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI db).bytes) -match 'Windows UEFI CA 2023'
True
Ich hab das auf meinem Laptop (Bitlocker an) und von meinem Kollegen (Bitlocker aus) ausgeführt, beide "True"
In MSCONFIG sieht es auch bei beiden gut aus:
Vielen Dank!


