[Projektvorstellung] RAMpartExtractor Pro – In-Memory-Entpacker gegen SSD-Verschleiß und ZIP-Bomben

*Achilles*

Cadet 3rd Year
Registriert
Mai 2024
Beiträge
41
Hallo liebe ComputerBase-Community,
ich möchte euch heute ein kleines Sicherheits- und Optimierungstool vorstellen, das ich aus einer eigenen Idee heraus in Python entwickelt habe: den RAMpartExtractor Pro (v2.0).
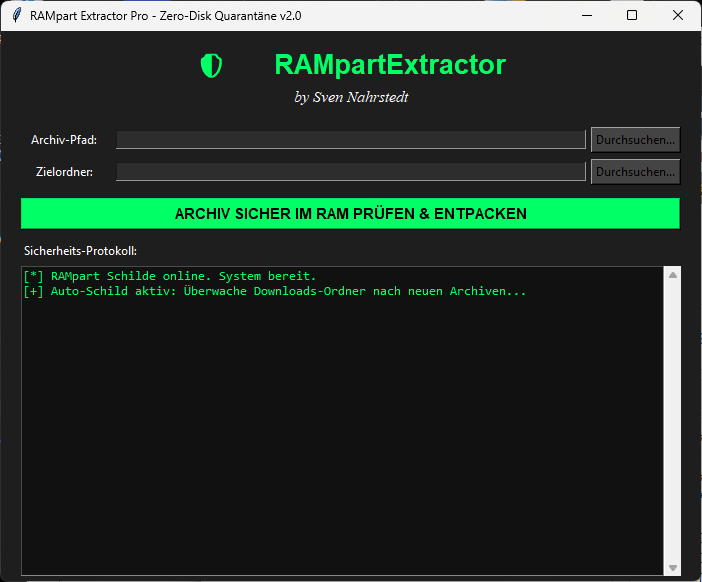
RpE2.0.png


💡 Warum das Ganze? Die Idee dahinter:
Klassische Archivierungsprogramme wie Zip , WinRAR oder 7-Zip haben ein Verhalten, das mich schon länger gestört hat: Wenn man ein Archiv öffnet oder entpackt, werden die Daten im ersten Schritt ungeprüft temporär auf die SSD geschrieben (oft im Windows Temp-Verzeichnis).
Das hat zwei Nachteile:
  1. Sicherheitsrisiko: Potenzielle Malware berührt physisch den Datenträger, noch bevor ein Antiviren-Scanner im Hintergrund blockieren kann.
  2. SSD-Verschleiß: Das ständige Schreiben und Löschen von temporären Dateien kostet unterm Strich wertvolle Schreibzyklen (TBW) unserer teuren SSDs.

🛡️ Das Funktionsprinzip: Erst isolieren, dann berühren!
Der RAMpartExtractor Pro nutzt den Arbeitsspeicher als militärisch gesicherte Quarantäne-Zone. Archive werden über einen In-Memory-Stream (io.BytesIO) zu 100 % im flüchtigen RAM entpackt und dort isoliert analysiert. Die Festplatte bleibt absolut unberührt, bis alle Sicherheits-Schilde ein grünes Signal geben.
Die Features im Überblick:
  • Zero-Disk-Quarantäne: Absolut kein Festplattenkontakt vor dem finalen Go.
  • Integrierter YARA-Scanner & Heuristik: Scannt den RAM-Inhalt direkt gegen Malware-Signaturmuster.
    Screenshot 2026-10-28 213719.png
  • Militärisches Hardening: Schutz vor ZIP-Bomben (Überwachung des Kompressionsverhältnisses), Schutz vor Pfad-Traversierung (Zip-Slip-Ausbrüche) und eine strikte Endungs-Whitelist (blockiert .exe, .bat, .ps1 etc. im Archiv).
  • Automatischer Download-Wächter: Läuft als effizienter Hintergrund-Thread und fängt neu heruntergeladene Archive im Windows-Downloads-Ordner sofort ab.
  • Native Windows-Push-Alarme: Schlägt bei einer Bedrohung sofort über das Windows-Info-Center Alarm.
  • Krypto-Support: Sichere In-Memory-Passwortentschlüsselung für .zip, .rar und .7z.
Das Tool ist komplett portable (als Standalone-EXE), benötigt keinerlei Installation und hinterlässt keine Registry-Leichen. Perfekt für den USB-Stick oder den Downloads-Ordner.
Da das Tool Open Source ist, freue ich mich riesig über euer Feedback oder Verbesserungsvorschläge!
🔗 GitHub-Repository & Download: https://github.com/sven007sven/RAMpartExtractor_Pro
(Unter „Releases“ findet ihr die fertige, portable Windows-EXE inklusive des offiziellen Schild-Icons).
Vielen Dank fürs Vorbeischauen und sicheres Entpacken!

Viele Grüße,
Sven
 
  • Gefällt mir
Reaktionen: ApolloX30, DoerrSt, Red€y€ und eine weitere Person
Erst prüfen und dann entpacken kann ich nachvollziehen. Genauso wie automatisches erkennen von Zip-Bomben.

*Achilles* schrieb:
Integrierter YARA-Scanner & Heuristik: Scannt den RAM-Inhalt direkt gegen Malware-Signaturmuster
Was kommt denn da zum Einsatz? Wie aktuell sind die Malware-Signaturmuster?

edit: moment ahso, dieses Yara ist der verwendete Scanner?

*Achilles* schrieb:
SSD-Verschleiß: Das ständige Schreiben und Löschen von temporären Dateien kostet unterm Strich wertvolle Schreibzyklen (TBW) unserer teuren SSDs.
Sehe ich jetzt ehrlich gesagt weniger als Problem... bei der aktuellen Verschleißrate wird keine meiner SSDs vor 2050 unter 50% Zustand fallen.

Die schlechteste meiner SSDs ist nach 14 Jahren Nutzung und 66k Betriebsstunden bei 83%.
Die Runner-up SSD ist nach 8 Jahren Nutzung und 43k Betriebsstunden bei 96%.
 
  • Gefällt mir
Reaktionen: Compactron, ferris19, Fragger911 und 3 andere
Rickmer schrieb:
Was kommt denn da zum Einsatz? Wie aktuell sind die Malware-Signaturmuster?
Da das Tool komplett lokal und ohne externe Cloud-Anbindung arbeitet (um maximalen Datenschutz und Performance im RAM zu garantieren), basiert das YARA-Regelset aktuell auf den im Code fest integrierten Mustern.
Das Schöne an YARA ist jedoch die Flexibilität: Die Regeln liegen im Skript in einem einfachen Textformat (YARA_REGELN_TEXT). Man kann dort jederzeit eigene oder aus der Community bereitgestellte .yar-Regeln (z. B. von bekannten IT-Sicherheits-Plattformen) hineinkopieren, um das Tool auf dem allerneuesten Stand zu halten, ohne das eigentliche Programm umschreiben zu müssen.
Wichtig ist auch: Der RAMpartExtractor versteht sich als vorgelagerter Schutzwall (Quarantäne). Er soll und kann eine vollwertige Antiviren-Lösung mit täglichen Cloud-Updates nicht ersetzen, sondern verhindert im ersten Schritt, dass ungesicherte Archiv-Inhalte überhaupt deine SSD-Zellen berühren.

Lieben Gruß
 
Ein Tool, welches vor der unsicheren Extraktion von .zip-Dateien schützen soll, liegt ausschließlich als ZIP-Datei vor.
Finde die Ironie.

Das ist nicht, wie Source Code funktioniert.
 
  • Gefällt mir
Reaktionen: schwimmcoder, konkretor, SirLefti und 4 andere
tomgit schrieb:
Ein Tool, welches vor der unsicheren Extraktion von .zip-Dateien schützen soll, liegt ausschließlich als ZIP-Datei vor.
Finde die Ironie.
Es liegt in beiden Versionen vor: Als portable .exe und als .zip.
Das Tool kämpft ja nicht gegen die Existenz von Kompressionsformaten, sondern schützt die SSD vor Schadcode, der beim Entpacken unbemerkt auf die Festplatte geschrieben wird. Die ZIP-Datei beim Download ist nur der Briefumschlag – der Inhalt wird im RAM geprüft.
 
  • Gefällt mir
Reaktionen: TeaShirt und ReignInBlo0d
Das ist trotzdem nicht, wie Sourcecode funktioniert. Anhand der einfachen Tatsache, dass man den Source Code nicht einsehen kann. Das widerspricht auch deiner MIT-Lizenz, welche besagt, dass man den Quellcode frei verändern darf.

Und wenn wir schon dabei sind:
Dein Paypal-Link funktioniert nicht - er verlinkt auf Paypal. Auch wenn ich nicht weiß, was man da unterstützen soll, wenn kein Source Code einsehbar ist.
Deine verlinkte Licence ist nicht vorhanden. Auch wenn unten zumindest eine steht. Hier gibt es sogar bei Github selbst Vorlagen.
Die Links funktionieren allgemein nicht in deiner README.md
Dein Screenshot im "Die Sicherheits-Schilde im Detail" ist ein Screenshot vom Screenshot-Tool mit dem Screenshot drin...?
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: Compactron, schwimmcoder und WeisheitsTroll
Das hat nichts mit der relevanten Funktionalität zu tun
 
  • Gefällt mir
Reaktionen: schwimmcoder
tomgit schrieb:
Das ist trotzdem nicht, wie Sourcecode funktioniert. Anhand der einfachen Tatsache, dass man den Source Code nicht einsehen kann. Das widerspricht auch deiner MIT-Lizenz, welche besagt, dass man den Quellcode frei verändern darf.
da liegt ein kleines Missverständnis bezüglich der Lizenz vor: Die MIT-Lizenz regelt die Rechte des Nutzers an der Software (wenn er Zugriff darauf hat), sie erzwingt aber rein rechtlich nicht die sofortige Offenlegung jeder Codezeile ab Sekunde eins.
Aber ich verstehe deinen Punkt vollkommen:


GitHub lebt von Open Source und Transparenz – und gerade bei einem Sicherheits-Tool möchten die Leute verständlicherweise genau sehen, was unter der Haube passiert. Das Vertrauen der Community ist mir wichtig.
Der einzige Grund, warum die .py-Datei im Repository noch fehlt, ist rein organisatorisch: Ich räume das Skript gerade noch auf, verpasse dem Design den letzten Schliff und implementiere die saubere Versionsanzeige in der GUI für das nächste Update.
Der komplette Quellcode wird im Laufe der nächsten Tage direkt hier im Repository für jeden einsehbar und editierbar hochgeladen. Bis dahin steht die portable EXE für alle bereit, die das In-Memory-Prinzip schon jetzt testen möchten.
Danke für dein kritisches Auge und dein Feedback!
Der Unterstützungsbutton sollte Funktionieren. Danke
 
Zuletzt bearbeitet:
*Achilles* schrieb:
Die MIT-Lizenz regelt die Rechte des Nutzers an der Software (wenn er Zugriff darauf hat), sie erzwingt aber rein rechtlich nicht die sofortige Offenlegung jeder Codezeile ab Sekunde eins.

Ich bin kein Anwalt, würde aber den Text deutlich anders verstehen:
Permission is hereby granted, free of charge, to any person obtaining a copy of this software and associated documentation files (the "Software"), to deal in the Software without restriction, including without limitation the rights to use, copy, modify, merge, publish, distribute, sublicense, and/or sell copies of the Software, and to permit persons to whom the Software is furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included in all copies or substantial portions of the Software.
Und du distributierst die Software bereits. Ohne Source Code greift die Lizenz nicht. Und der Lizenz-Text ist auch nicht vollständig drin.

Was du und dein LLM vielleicht anders verstehen ist die Weitergabe des Derivats. Diese müssen bei Abkömmlingen von MIT-Lizenz-Programmen nicht vorliegen. MIT erlaubt sogar den Verkauf der Software durch Dritte.
 
  • Gefällt mir
Reaktionen: Compactron
tomgit schrieb:
Ohne Source Code greift die Lizenz nicht. Und der Lizenz-Text ist auch nicht vollständig drin.
ich glaube, hier werden zwei Dinge miteinander vermischt: Die offizielle Rechtslage einer Lizenz und die ungeschriebene Open-Source-Kultur.

1. Zur Rechtslage:
Die MIT-Lizenz ist eine extrem permissive Lizenz. Sie besagt, dass der Empfänger der Software diese frei nutzen, kopieren, verändern und verkaufen darf. Sie zwingt den Urheber (Licensor) aber rein rechtlich an keiner Stelle dazu, den Quellcode offenzulegen. Man kann eine kompilierte Binary (EXE) völlig legal unter der MIT-Lizenz vertreiben. Die Rechte zur Modifikation beziehen sich dann theoretisch auf Reverse Engineering oder eben darauf, sobald der Code verfügbar gemacht wird. Es gibt unzählige Closed-Source- oder "Binary-Only"-Projekte, die so verfahren.

Bezüglich des unvollständigen Texts: Der Lizenztext ist vollständig im GitHub-Repository hinterlegt. Um es aber absolut sauber zu machen, wird die LICENSE.txt ab dem nächsten Build direkt mit in das ZIP-Archiv zur EXE gepackt.
2. Zur Kultur (Dein berechtigter Punkt):
Dass ein reines Binary ohne einsehbaren Code dem Geist von Open Source widerspricht, da sind wir uns absolut einig! Das ist auch der Grund, warum ich im letzten Post angekündigt habe, das .py-Skript in den nächsten Tagen direkt im Repository hochzuladen, sobald die letzten Code-Aufräumarbeiten und die Versionsanzeige fertig sind.
Es gibt hier also kein falsches Verständnis von KI oder Entwickler, sondern lediglich den klassischen Unterschied zwischen dem, was juristisch erlaubt ist, und dem, was die Open-Source-Community (völlig zurecht) an Transparenz erwartet.
Der Code kommt, die Transparenz kommt – versprochen!
 
Danke Claude
 
  • Gefällt mir
Reaktionen: steff0rn, Compactron, dogecoin und 5 andere
Dieser ganze KI-Slop ist wirklich unerträglich geworden :freak:
 
  • Gefällt mir
Reaktionen: steff0rn, dogecoin, Micha- und 10 andere
ich warte bis ich den source code sehe - versprochen
 
  • Gefällt mir
Reaktionen: Backfisch, Seby007, tomgit und eine weitere Person
@3!93D um ehrlich zu sein: Meine Pläne bezüglich der Veröffentlichung des Quellcodes stehen aktuell noch auf dem Prüfstand, und ich bin mir unschlüssig, ob der RAMpartExtractor Pro langfristig als Open Source oder als klassische Freeware (Binary-Only) weitergeführt wird. Beide Wege haben ihre Berechtigung.
In erster Linie habe ich das Tool hier vorgestellt, um ein generelles Feedback zum Konzept der In-Memory-Isolierung und Vorschläge für funktionale Verbesserungen zu erhalten.
Dass im Internet – gerade bei Sicherheits-Tools – eine gesunde Skepsis gegenüber einer "Blackbox"-EXE herrscht, ist mir völlig klar und auch absolut berechtigt. Wer aus diesem Grund lieber warten möchte, bis eine finale Entscheidung zum Code gefallen ist, kann das natürlich gerne tun.
Für alle anderen, die das Prinzip der SSD-Schonung und den automatischen Download-Watcher schon jetzt ausprobieren möchten, steht die portable Version auf GitHub bereit. Ich halte euch hier über Updates und die strategische Richtung des Projekts auf dem Laufenden! 👍
Ergänzung ()

Kleines Update zur Transparenz und Sicherheit des Tools:
Da hier völlig zurecht das Thema „Vertrauen bei einer kompilierten EXE“ angesprochen wurde, habe ich die portable rampartextractor_pro.exe direkt beim Microsoft Defender Security Intelligence Team zur offiziellen Tiefenanalyse eingereicht, um eventuelle False-Positives der Windows-Firewall von vornherein auszuschließen.
Das offizielle Ergebnis von Microsoft:
  • „Our scanners show no positive detection, and we have no telemetry indicators for the file(s) submitted either.“
  • Status: Completed / No malware detected
Die EXE wurde von den Microsoft-Analysten somit offiziell als 100 % sauber verifiziert und gewhitelistet. Wer das Tool also ausprobieren möchte, kann sich darauf verlassen, dass hier ein absolut sauberes Quarantäne-System im RAM arbeitet.

Zusätzlich Unabhängiger VirusTotal-Scan (Über 70 Engines):
Die Datei wurde zusätzlich bei VirusTotal hochgeladen und von allen großen Antiviren-Scannern (Kaspersky, Bitdefender, Avast, ESET etc.) geprüft.
  • Ergebnis: 0 / 74 (100 % Sauber)
  • SHA-256 Hash: 28e0b23cfe26a51329061ce6d9196b04f37489f76ce3130480672de8724b9d22
  • Den Direktlink zum vollständigen Live-Analysebericht findet ihr ab sofort auch transparent in der GitHub-README.
Lieben Dank an jene Kritiker.
 
Zuletzt bearbeitet:
Wenn ich das richtig verstehe, ist hier aber die große Limitierung der Arbeitsspeicher oder? Archive, bzw. Dateien in den Archiven dürfen ja nur maximal so groß sein, wie der (verfügbare) RAM oder? Was bei meinem alten Laptop (8 GB) schon fast zu knapp sein könnte, auf meinem Mac Mini (16 GB) grenzwertig und nur an meinem Gaming PC (32 GB) erstmal nicht limitieren sollte.
Ansonsten finde ich, bei aller (berechtigter) Kritik, die Idee nicht verkehrt. Die Frage ist jetzt, wie viel selbst und wie viel durch KI gemacht wurde. Gegen KI spricht ja prinzipiell erstmal nicht viel, sofern man selbst als Herausgeber den kompletten Überblick hat.
 
  • Gefällt mir
Reaktionen: Compactron
Zitat zur Veröffentlichung:
Meine Pläne bezüglich der Veröffentlichung des Quellcodes stehen aktuell noch auf dem Prüfstand, und ich bin mir unschlüssig, ob der RAMpartExtractor Pro langfristig als Open Source oder als klassische Freeware (Binary-Only) weitergeführt wird. Beide Wege haben ihre Berechtigung.
Zitat zur OpenSource Veröffentlichung die nächsten Tage:
- nicht mehr vorhanden - Warum?
kein code kein Versprechen und die Strategischge Ausrichtung? Gestern um 23:02 hier veröffentlicht seit Februar an diesem Projekt auf Github unterwegs und innerhalb von spontanen 4-5 Stunden die strategische ausrichtung geändert?

  • Militärisches Hardening: Schutz vor ZIP-Bomben (Überwachung des Kompressionsverhältnisses), Schutz vor Pfad-Traversierung (Zip-Slip-Ausbrüche) und eine strikte Endungs-Whitelist (blockiert .exe, .bat, .ps1 etc. im Archiv).

Wie ist das denn zu verstehen? sehr weit überzogener Begriff in meinen Augen, oder ist mein RAM dann während des ausführens eine art "Kaserne der Bundeswehr" oder einer noch unbekannten militärischen Einrichtung?
- Es soll ja schließlich loakl bleiben - oder die Art und weise wei das Programm arbeitet als militärisches Vorgehen zu beschreiben?

Auf der einen Seite weckt mich neugier für Dein Projekt und vorhaben und werde dann mal auf meinen Systemen es testen unter den dafür notwendigen (militärischen?) Sicherheits-Bedingungen

Im Prinzip was der Code so alles ausführt wenn mein Rechenknecht darüber läuft wäre in meinen Augen es wert, doch meine Erfahrung bisher und etliche zerschossener Systeme mit kurz mal über den Zaun geworfenem Code hindert -Vernunft siegt über neugierde-
 
Könnte man den Inhalt eines Archivs nicht einfach in eine RAM-Disk entpacken? Oder nutzen übliche Entpacker in diesem Fall auch die SSD als Zwischenspeicher?
 
  • Gefällt mir
Reaktionen: wuselsurfer
Zurück
Oben