
Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
[Projektvorstellung] RAMpartExtractor Pro – In-Memory-Entpacker gegen SSD-Verschleiß und ZIP-Bomben
- Ersteller *Achilles*
- Erstellt am
- Status
- Für weitere Antworten geschlossen.


wern001
Admiral
- Registriert
- Mai 2017
- Beiträge
- 9.656
zuerst wird in das angegebene temp verzeichniss entpackt meist c:\windows\temp oder C:\Users\%username%\AppData\Local\TempWinstonSmith101 schrieb:Könnte man den Inhalt eines Archivs nicht einfach in eine RAM-Disk entpacken? Oder nutzen übliche Entpacker in diesem Fall auch die SSD als Zwischenspeicher?
dann wird es in das zu entpackende verzeichniss verschoben.
zum Thread zurück.
Die entpacker erkennen normal zip bomben und man müste jeden Tag gigabyte weiße daten entpacken um eine SSD extrem zu verschleißen.
Browser verursachen bei schätzungsweiße 99,9% aller User einen höheren Verschleiß als das entpacken.
Zuletzt bearbeitet:
WeisheitsTroll
Lieutenant
- Registriert
- Juni 2015
- Beiträge
- 1.003
Klingt irgendwie als wäre das hier ein KI-Chat mit dem TE.
Erster Post ist schon komplett KI geschrieben und alle antworten auch - und jetzt könnt ihr mal raten was das Programm mit Sicherheit auch sein wird.
Erster Post ist schon komplett KI geschrieben und alle antworten auch - und jetzt könnt ihr mal raten was das Programm mit Sicherheit auch sein wird.

e_Lap
Commander
- Registriert
- Apr. 2013
- Beiträge
- 2.268
bitte was?*Achilles* schrieb:militärisch gesicherte Quarantäne-Zone
Das ist kein wirkliches Problem. Hier, 16 Jahre alte SSD als normales System-Laufwerk genutzt:*Achilles* schrieb:SSD-Verschleiß: Das ständige Schreiben und Löschen von temporären Dateien kostet unterm Strich wertvolle Schreibzyklen (TBW) unserer teuren SSDs.
Außerdem seh ich schon länger keine SSD-Aktivitäten in irgendwelchen temporären Verzeichnisse mehr, wenn ich nen Doppelklick auf ne Zip-File mache und mir den Inhalt mit 7-Zip angucke. Entpacken tu ich auch häufig übers Context-Menü. Also wenn ich hier irgendwas entpacke, sehe ich nur Aktivitäten auf den beteiligten Laufwerken (Quelle+Ziel).
Edit: Gibt allerdings jede Menge Updater/Patcher, z.B. für Spiele. Die nutzen tatsächlich ordentlich die Temp-Verzeichnisse. Negativ-Beispiel sind hier z.B. die Updater von GoG-Spielen (ich habs hier z.B. bei Witcher 3 und Cyberpunk gesehen). Aber dagegen hilft ja dein Programm nicht :|.
Zuletzt bearbeitet:
trendliner
Lieutenant
- Registriert
- Apr. 2010
- Beiträge
- 620
Geschrieben werden müssen die extrahierten Daten sowieso. Ob sie zuvor in /temp ausgepackt werden oder direkt im Zielverzeich ist egal. Das Verschieben der Dateien ist letztlich eh nur ein Ändern des Eintrags in der Allocation Table des Filesystems.*Achilles* schrieb:SSD-Verschleiß: Das ständige Schreiben und Löschen von temporären Dateien kostet unterm Strich wertvolle Schreibzyklen (TBW) unserer teuren SSDs.
Wo liegt da jetzt die Schonung der SSD?

Backfisch
Lieutenant
- Registriert
- Jan. 2022
- Beiträge
- 833
Ich würde das Tool direkt mit SoftRAM 95 bündeln. Ein Traum-Duo 
https://de.wikipedia.org/wiki/SoftRAM
https://de.wikipedia.org/wiki/SoftRAM
Matthias80
Commodore
- Registriert
- Sep. 2004
- Beiträge
- 4.680
Naja. Anhand der Daten, nicht mal werktags immer genutzt. Stunden für die Zeit auch ehr mau. Cherry picked.qiller schrieb:normales System-Laufwerk genutzt
Abseits davon. Stimm Ich zu. Man muss das Packprogramm schon ungünstig nutzen. Ein entpacken übers Menü triggert null den Umweg übers Temp Verzeichnis.
Also @TE vielleicht die Arbeitsweise anpassen?
brianmolko
Lt. Commander
- Registriert
- März 2014
- Beiträge
- 1.090

- Registriert
- Juni 2018
- Beiträge
- 2.388
Sollen sie doch da rumliegen. So lange sie niemand verwendet/aufruft, passiert auch nichts und wenn die Datei verwendet wird, wird auch dann spätestens der AV anspringen 🤷♂️*Achilles* schrieb:Sicherheitsrisiko: Potenzielle Malware berührt physisch den Datenträger, noch bevor ein Antiviren-Scanner im Hintergrund blockieren kann.
Dann entpack die Dateien einfach 1x richtig. Irgendwann müssen sie ja auf die SSD, wenn du die Dateien haben willst.*Achilles* schrieb:SSD-Verschleiß: Das ständige Schreiben und Löschen von temporären Dateien kostet unterm Strich wertvolle Schreibzyklen (TBW) unserer teuren SSDs.
Wenn man die Tools richtig bedient, werden die Dateien ohne Umwege über Temp direkt an den Zielort geschrieben.Klassische Archivierungsprogramme wie Zip , WinRAR oder 7-Zip haben ein Verhalten, das mich schon länger gestört hat: Wenn man ein Archiv öffnet oder entpackt, werden die Daten im ersten Schritt ungeprüft temporär auf die SSD geschrieben (oft im Windows Temp-Verzeichnis).
Ich verstehe den Use Case nicht. Das Tool macht ein simples Vorgehen nur unnötig kompliziert ohne Mehrwert.
trendliner
Lieutenant
- Registriert
- Apr. 2010
- Beiträge
- 620
Da mangels Source Code niemand weiß, was dein Tool macht, kann dir auch niemand Feedback geben.*Achilles* schrieb:In erster Linie habe ich das Tool hier vorgestellt, um ein generelles Feedback zum Konzept der In-Memory-Isolierung und Vorschläge für funktionale Verbesserungen zu erhalten.
WeisheitsTroll
Lieutenant
- Registriert
- Juni 2015
- Beiträge
- 1.003
Ich seh den tatsächlichen Nutzen immernoch nicht...

tomgit
Rear Admiral
- Registriert
- Nov. 2015
- Beiträge
- 5.523
Der "Entwickler" hat doch schon gesagt, dass er sich noch überlegt, ob er den Source Code freigibt.trendliner schrieb:mangels Source Code
Fängt ja schon gut mit dem Vertrauen an, wenn man innerhalb von wenigen Stunden sein "Versprochen!" zurückzieht

EscobarPablo
Banned
- Registriert
- Okt. 2026
- Beiträge
- 39
Die Idee finde ich an sich gut... (auch wenn es ohne Sourcecode nicht wirklich Open Source wäre). Es geht aber auch mit RAM-Disk:
RAM-Disk Konfigurator (hier habe ich 4 GB gewählt):

Umgebungsvariablen (ich habe vorsichtshalber nur die zwei Benutzervariablen angepasst):
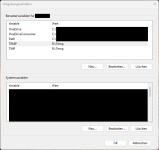
Danach einmal neu starten.
Vorteile sind aus meiner Sicht: 7-Zip (oder Ähnliches) und der "normale" Virenscanner kann eingesetzt werden und es ist schneller.
Nachteil: Das neue Temp-Verzeichnis kann zu klein sein, um größere Dateien im RAM zu entpacken, und der Vorgang bricht dann mit einer Fehlermeldung ab.
Aktueller Link zu RAM-Disk: https://sourceforge.net/projects/aim-toolkit/
RAM-Disk Konfigurator (hier habe ich 4 GB gewählt):
Umgebungsvariablen (ich habe vorsichtshalber nur die zwei Benutzervariablen angepasst):
Danach einmal neu starten.
Vorteile sind aus meiner Sicht: 7-Zip (oder Ähnliches) und der "normale" Virenscanner kann eingesetzt werden und es ist schneller.
Nachteil: Das neue Temp-Verzeichnis kann zu klein sein, um größere Dateien im RAM zu entpacken, und der Vorgang bricht dann mit einer Fehlermeldung ab.
Aktueller Link zu RAM-Disk: https://sourceforge.net/projects/aim-toolkit/

GokuSS4
Rear Admiral
- Registriert
- Dez. 2007
- Beiträge
- 5.743
hat die KI so vorgeschlagen, soll gut klingenbrianmolko schrieb:
ist seit 2024 hier angemeldet und hat jetzt 2 Jahre darauf gewartet sich hier zu beteiligen und dann mit AI slop? ist das ein bot?
Danke fürs Teilen!
Das Projekt klingt erstmal für mich interessant, auch wenn viele Virenscanner heruntergeladene Archive oft bereits scannen. Aber doppelt hält besser ;-)
Wenn ich es richtig sehe gibt es in der Version noch ein paar kleinere Lücken - es scheint als ob bei 7zip und rar-Dateien der Scan umgangen wird. Das wäre fatal weil der Anwender ja davon ausgeht, dass der Scan durchgeführt wurde und sich, ggf. durch den 2.Scan, auf der sicheren Seite wägt. Kann es sein, das ein Fehler in Yara immer ein "Ok" liefert statt einen Fehler?
Ist es richtig, dass 7zip das komplette Archiv in den RAM entpackt? Das kann bei sehr großen Archiven zu Problemen führen.
Passwort-Abbruch gibt es nur bei ZIP-Dateien?
Ist natürlich nur eine Beobachtung aber du willst es dir vermutlich mal anschauen.
Auf jeden Fall ist Security ein heißes Thema und ich hoffe es gelingt dir das weiter auszubauen.
Das Projekt klingt erstmal für mich interessant, auch wenn viele Virenscanner heruntergeladene Archive oft bereits scannen. Aber doppelt hält besser ;-)
Wenn ich es richtig sehe gibt es in der Version noch ein paar kleinere Lücken - es scheint als ob bei 7zip und rar-Dateien der Scan umgangen wird. Das wäre fatal weil der Anwender ja davon ausgeht, dass der Scan durchgeführt wurde und sich, ggf. durch den 2.Scan, auf der sicheren Seite wägt. Kann es sein, das ein Fehler in Yara immer ein "Ok" liefert statt einen Fehler?
Ist es richtig, dass 7zip das komplette Archiv in den RAM entpackt? Das kann bei sehr großen Archiven zu Problemen führen.
Passwort-Abbruch gibt es nur bei ZIP-Dateien?
Ist natürlich nur eine Beobachtung aber du willst es dir vermutlich mal anschauen.
Auf jeden Fall ist Security ein heißes Thema und ich hoffe es gelingt dir das weiter auszubauen.
Hast du nen anderen Taschenrechner als ich? Bei mir sind das halt fast 12h Nutzung jeden Tag, und das 16 Jahre lang. Nix cherry-picked. Aber mir gings auch weniger darum, als mehr um den angeblichen "Verschleiß" von Consumer-/Desktop-SSDs. Das ist in der Praxis einfach 0 relevant.Matthias80 schrieb:nicht mal werktags immer genutzt
Ich hab mir mal eben den Spaß gemacht und von meinem Hauptrechner die TBW aller installierten SSDs zusammenaddiert. Ich komme auf 323TBW. Und da sind halt wirklich alte SSDs dabei, wie diverse Samsung 840Pro/Evo. Also wir reden hier auch von nem Zeitraum von ~14 Jahren und die laufen immer noch ohne Mucken. SSD-Verschleiß ist abseits von Server-/Caching-Anwendungen überhaupt kein Thema auf einem normalen Desktop.

BFF
¯\_(ツ)_/¯
- Registriert
- Okt. 2017
- Beiträge
- 37.935
Matthias80 schrieb:Naja. Anhand der Daten, nicht mal werktags immer genutzt. Stunden für die Zeit auch ehr mau. Cherry picked.
Das sollte man eigentlich niemanden unterstellen. Es sind nicht Deine Systeme.
Aber wenn Du schon so gut bist. 😉
Die SSD funktioniert immer noch wunderpraechtig wenn ich zum Thema Datenrettung z.B. eine SSD nuken muss. CDI meint da das es keinen Gesamtzustand mehr gibt. Woran das liegt hat mal wer irgendwo bei CB erklaert. Die SSD wurde bewusst (oft fast voll) beschrieben waehrend ihrer Laufzeit.
Anyway.
*Achilles* schrieb:Schutz vor ZIP-Bomben (Überwachung des Kompressionsverhältnisses)
Haben da nicht so gut wie Alle eh schon eine "Spassbremse" eingebaut?
*Achilles* schrieb:Das ständige Schreiben und Löschen von temporären Dateien kostet unterm Strich wertvolle Schreibzyklen (TBW) unserer teuren SSDs.
Das der Krams teuer geworden ist stimmt. Nur wird bei halbwegs vernuenftiger Qualitaet kaum einer mehr einen Datentraeger der sich SSD schimpft kaputt schreiben. Da nun unbedingt auf den RAM ausweichen zu muessen, welcher auch teuer geworden ist und den nicht jeder endlos hat, mag Deine Entscheidung sein.
Was ich von Dir wissen will ist, was Dein Tool macht, wenn ich mit 8 Gbyte physikalischem RAM auf einer W11 Home Kiste ein Archiv auspacken will was 6 GByte gross ist.
*Achilles* schrieb:Die Regeln liegen im Skript in einem einfachen Textformat (YARA_REGELN_TEXT). Man kann dort jederzeit eigene oder aus der Community bereitgestellte .yar-Regeln (z. B. von bekannten IT-Sicherheits-Plattformen) hineinkopieren, um das Tool auf dem allerneuesten Stand zu halten, ohne das eigentliche Programm umschreiben zu müssen.
Das wird zu 99% auf veraltete Regeln hinauslaufen. Nutzer die Dein (Pro) Produkt mal kaufen sollen, wollen sich damit nicht wirklich beschaeftigen. Das hat irgndwie automatisch zu laufen.
Zuletzt bearbeitet:

andy_m4
Admiral
- Registriert
- Aug. 2015
- Beiträge
- 9.799
Davon würde ich jetzt nicht unbedingt ausgehen.BFF schrieb:Haben da nicht so gut wie Alle eh schon eine "Spassbremse" eingebaut?
Allerdings könnte man ja generell ein Write-Limit setzen. Das schützt dann auch vor zum Beispiel freidrehenden Prozessen die möglicherweise unbemerkt im Hintergrund viel Krams schreiben.
Insofern gäbe es ja einen generischen Lösungsansatz, der das Problem dann auch weiträumiger angeht und nicht nur auf Dekompressionsbomben u.ä. guckt.
- Status
- Für weitere Antworten geschlossen.