Unerklärliche E-Mail mit Bestätigungscode von Telekom

Gurkenwasser

Lieutenant
Registriert
März 2012
Beiträge
665
Guten Abend.

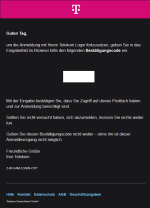
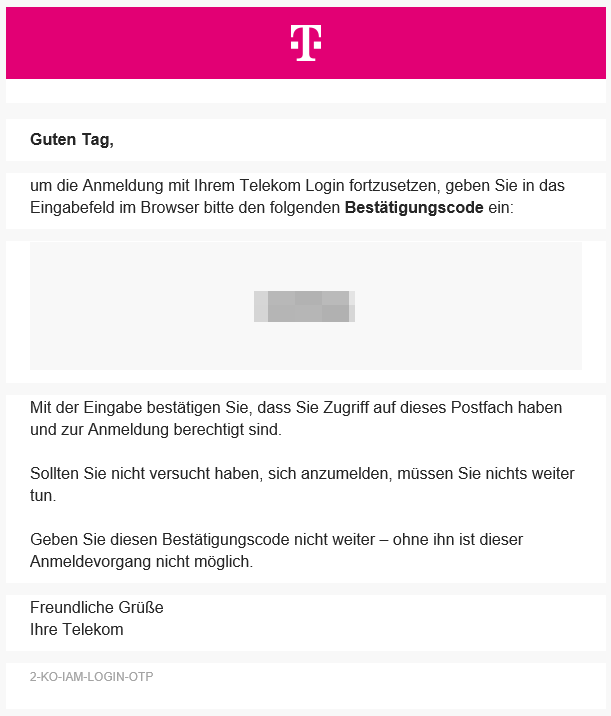
Heute mit Zeitstempel 15:40 habe ich eine E-Mail mit einem Bestätigungscode von Telekom bekommen.
1791393300413.png


Der Header und der Aufbau der Mail sehen für mich legit aus.
Der Punkt ist, dass ich zu dem Zeitpunkt bzw. davor nicht versucht habe, mich bei einem Telekom Dienst anzumelden.
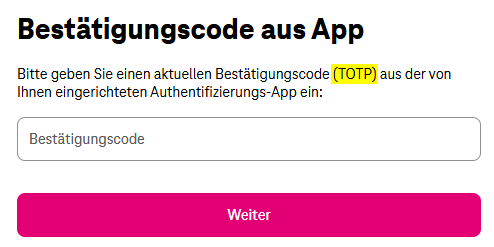
Zudem habe ich als zweiten Faktor TOTP eingestellt und nicht die Zustellung eines Codes per Mail.
1791393475839.png

Darum wundert mich, dass der Bestätigungscode als Mail versendet wurde.

Ich habe mich vorhin eingelogt und vorsichtshalber das Zugangskennwort geändert.

Hat jemand möglicherweise auch so eine unerwartete Mail bekommen?
Was könnte sie ausgelöst haben, außer dass jemand versucht hat, sich in meinem Namen anzumelden?
Kann ich sonst noch etwas tun, um einen Fremdzugriff zu verhindern?
 
Gurkenwasser schrieb:
Was könnte sie ausgelöst haben, außer dass jemand versucht hat, sich in meinem Namen anzumelden?
Gibt es die Möglichkeit bei der Anmeldung sowas wie "andere Authentifizierungsmethode verwenden" auszuwählen? Manche Anbieter bieten das ja an. Telekom, keine Ahnung. Dann hat jemand versucht sich einzuloggen und gehofft, dass du bestätigst. Kann ein Idiot sein oder ein bot.

Falls diese Möglichkeit gegeben ist, in den Accounteinstellungen diesen fallback deaktivieren.

Passwort ändern war jedenfalls gut, denn die zweite Hürde (TOTP) kommt ja in der Regel erst nach der Passwortabfrage.
 
@.one Ja, es gibt die Option "andere Anmeldeoptionen", da wird aber kein Code per Mail angeboten.

1791394350994.png
 
Ich würde mich an den Support werden. "Telekom hilft" hat irgendwo ein eigenes Forum und ist hier nicht mehr aktiv. Soll aber gut funktionieren dort. Das wäre mal mein Ratschlag zur Anlaufstelle.
 
Vermutlich hat jemand deine E-Mail-Adresse ausprobiert. Ggf. über eine API oder App, da gibt es ggf. andere Möglichkeiten
 
  • Gefällt mir
Reaktionen: iron_monkey und madmax2010
Ja, überflogen.
Hier die ersten Zeilen.

Return-Path: <noreply@telekom.de>
Received: from mailin34.aul.t-online.de ([10.223.144.74])
by ehead26b02.aul.t-online.de with LMTP
id cG4wELlLxmoWCwAAqKpNcw
(envelope-from <noreply@telekom.de>); Wed, 07 Oct 2026 15:40:09 +0200
Authentication-Results: mailin34.t-online.de;
dkim=pass (2048-bit key; unprotected) header.d=telekom.de header.i=@telekom.de header.a=rsa-sha256 header.s=dtag1 header.b=MLgItPe3;
dkim-atps=neutral
Received: from mailout103.mail.telekom.de ([3.76.136.13]) by mailin34.t-online.de
with (TLSv1.3:TLS_AES_256_GCM_SHA384 encrypted)
esmtp id 1xERsK-3mqrkL0; Wed, 7 Oct 2026 15:40:04 +0200
DKIM-Signature: v=1; a=rsa-sha256; c=relaxed/relaxed;
d=telekom.de; i=@telekom.de; q=dns/txt; s=dtag1;

Es gibt übrigens auf telekom-hilft schon einen Faden dazu:
https://telekomhilft.telekom.de/conversations/e-mail/bestätigungs-code/6abe92d55cde73d9fbb41739
 
Hast du ggfs. Partnerkarten o.ä.?
 
Da hat einer deine E-Mail ausprobiert. Kannst du ignorieren, steht ja auch in der E-Mail selber
 
  • Gefällt mir
Reaktionen: iron_monkey und N00bn00b
Was könnte sie ausgelöst haben, außer dass jemand versucht hat, sich in meinem Namen anzumelden?
Vermutlich das.

Also bei mir ist sowas schon länger her, aber ich geh einfach mal von aus da wollte sich jemand mit deinen Daten anmelden.

Lieber mal checken ob du in keinem Leak bist.
 
Tornhoof schrieb:
Da hat einer deine E-Mail ausprobiert. Kannst du ignorieren, steht ja auch in der E-Mail selber
Es wäre trotzdem schlecht, wenn die Telekom MFA-Methoden anbietet, die man nicht eingerichtet bzw. aktiviert hat.

Ich richte mir ja keinen TOTP Generator ein, damit die dann trotzdem E-Mails rausschicken.
 
  • Gefällt mir
Reaktionen: Rickmer und Gurkenwasser
Conqi schrieb:
Es wäre trotzdem schlecht, wenn die Telekom MFA-Methoden anbietet, die man nicht eingerichtet bzw. aktiviert hat
Jo. Aber das sehe ich mittlerweile häufiger, dass einige Anbieter statt konfigurierten 2fa jetzt auf Login Links/ Tokens per E-Mail umsteigen und das andere nur noch optional machen. Ich habe ehrlich gesagt keine Ahnung welche Logik dahinter steckt, ob das nur für "customers in good Standing" passiert, also Leute mit bekannter IP Adresse und/oder Cookies, Token Binding etc.

Mir sind persönlich keine neuen Standards bekannt (oauth2 etc.) die solche Mechanismen neuerdings gut heißen würden.

Technisch gesehen, nur der Vollständigkeit halber, je nach Sicht, ist es falsch nur konfigurierte 2fa anzubieten, da ein Angreifer damit Informationen über den User raus ziehen kann, aber nur bei den Login-Systemen die Passwort und 2fa zusammen prüfen und nicht erst Passwort und dann 2fa. (Kann man bei einigen Systemen so konfigurieren, wird selten gemacht, weil ziemlich benutzerunfreundlich)
 
Zuletzt bearbeitet:
Gurkenwasser schrieb:
Hat jemand möglicherweise auch so eine unerwartete Mail bekommen?
Ja, ich.
Meine Reaktion ... Ich habe sie gelöscht. C'est ca
Da versucht jemand in meinen Account zu kommen. Sehr ärgerlich.
Warum nicht die Telekom kontaktiert? Was soll das bringen? So ein Vorgang kommt 100fach täglich vor.

Case closed.
 
Tornhoof schrieb:
Ich habe ehrlich gesagt keine Ahnung welche Logik dahinter steckt, ob das nur für "customers in good Standing" passiert, also Leute mit bekannter IP Adresse und/oder Cookies, Token Binding etc.
Das Problem ist, dass Leute sich Passwörter nicht speichern und TOTP-Apps verlieren. Zugriff auf seine E-Mail hat fast jeder, daher ist das nun der neue Standard-Weg, wenn man keine Lust hat, sich mit Kundenanfragen zu Accounts rumzuschlagen.

Tornhoof schrieb:
Technisch gesehen, nur der Vollständigkeit halber, je nach Sicht, ist es falsch nur konfigurierte 2fa anzubieten, da ein Angreifer damit Informationen über den User raus ziehen kann
Das ist richtig, aber wie du selbst sagt, ist das ziemlich benutzerunfreundlich. Die meisten Leute wären vermutlich massiv verwirrt, wenn das System eine Anmeldung per Mail oder SMS anbietet, aber das dann nicht funktioniert.
So oder so sollte am Ende aber natürlich keine E-Mail beim Nutzer ankommen, wenn der Button nur fake wäre.
 
Conqi schrieb:
Es wäre trotzdem schlecht, wenn die Telekom MFA-Methoden anbietet, die man nicht eingerichtet bzw. aktiviert hat.

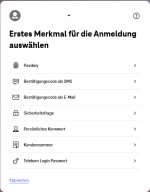
Der Bestätigungscode wird als "Erstes Merkmal" statt des Passworts verwendet:
  1. Schrittt: Auswahl z.B. "Benutzername"
    1791403426061.png
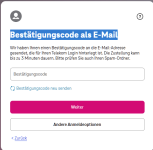
  2. Schritt: Auswahl z.B. "Bestätigungscode als E-Mail"
    1791403338249.png
  3. Schritt bei Auswahl "Bestätigungscode als E-Mail"
    1791403658293.png
    1791403826722.png
  4. Schritt: 2FA z.B. TOTP
    Siehe Beitrag #3
PS:

Ist die E-Mail-Adresse bekannt, kann im zweiten Schritt "Bestätigungscode als E-Mail" ausgewählt werden. Falls Zugriff auf das E-Mail-Konto besteht und keine MFA eingerichtet wurde, ist ein Zugriff auf das Telekom-Konto damit möglich. Daher muss zwingend MFA für das E-Mail- und Telekom-Konto eingerichtet werden. Dies gilt genauso für Google, Microsoft, usw.
 
Zuletzt bearbeitet: (Ergänzung)
  • Gefällt mir
Reaktionen: Gurkenwasser, User007 und Conqi
Hauro schrieb:
kann im zweiten Schritt "Bestätigungscode als E-Mail" ausgewählt werden

Ich dachte, diese E-Mail die da angeboten wird, ist die zweit E-Mail die man hinterlegen kann, so wie die Telefonnummer für die SMS als zweiten Faktor?
 
iron_monkey schrieb:
Ich dachte, diese E-Mail die da angeboten wird, ist die zweit E-Mail die man hinterlegen kann

Siehe Wie kann ich für meinen Telekom Login "Andere Anmeldeoptionen" hinterlegen?
Verwalten Sie die alternativen Login-Daten Ihres Telekom Login in den Login-Einstellungen. Klicken Sie im Bereich "Login-Daten" im Reiter "Anmeldeoptionen" einfach auf das "Plussymbol" oder auf den Link "Ändern".

Login-Daten > Benutzerdaten > Benutzernamen

Benutzernamen

Sie können bis zu drei Benutzernamen hinterlegen.

...
Änderungen auf dieser Seite gelten nur für die Anmeldung mit ihrem Telekom Login. Wenn Sie zusätzlich ihre Kontakt E-Mail Adresse und Kontaktrufnummer verwalten möchten, können Sie dies hier im
Kundencenter, öffnet neues FensterKundencente tun.

Standard ist die Telekom (Haupt-)E-Mail-Adresse

Haupt-Adresse

Ihre Haupt-Adresse ist diejenige E-Mail-Adresse, die beim Senden automatisch in die „Von:“-Zeile eingetragen wird. In der Regel ist das auch Ihre E-Mail-Adresse, mit der Sie sich in das E-Mail Center einloggen. Sie können Ihre E-Mail-Adresse jederzeit ändern. Ihre alte E-Mail-Adresse wird dann anderen Nutzern zur Verfügung gestellt und Sie müssen sich in Zukunft mit der geänderten E-Mail-Adresse einloggen.

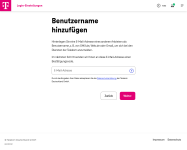
E-Mail-Adresse als Benutzernamen hinzufügen

Es kann eine E-Mail-Adresse eines anderen Anbieters als Benutzername hinzugefügt werden, um sich bei den Diensten der Telekom anzumelden.

1791467773627.png

Einstellungen für Bestätigungscodes

1791468456300.png

PS:

Ich verwende einen Passkey

Mit Passkeys, auch als Sicherheitsschlüssel bekannt, melden Sie sich einfach und sicher in Ihrem Telekom Login an – ohne Passwort. Beim Anmelden mit einem kompatiblen Gerät bieten wir Ihnen die Möglichkeit, einen Passkey einzurichten.
 
Zurück
Oben