VPN funktioniert nicht im öffentlichen WLAN

-Andrea- schrieb:
Wenn der Tunnel steht, kann dann VPN trotzdem geblockt sein?
-Andrea- schrieb:
Ach ja, immer Wireguard als Protokoll
Die meisten Wireguard Clients zeigen grundsätzlich immer die Verbindung als aufgebaut an, auch wenn das nicht der Fall ist. Darauf kannst du nichts geben.

In manchen öffentlichen WLANs werden die Ports 1024-65535 geblockt. Auch das UDP Protokoll ist nicht überall und auf jeden Port zugelassen. UDP ist für Wireguard zwingend notwendig und standardmäßig wird Port 51820 verwendet.

Auch ob IPv4 oder IPv6 genutzt wird spielt eine Rolle. Viele öffentliche WLANs nutzen nur IPv4, wenn dein Endpunkt zu Hause nur IPv6 kann (CG-NAT, DS-Lite) dann geht es auch nicht.
 
Zuletzt bearbeitet:
@Nebula123 Was willst du mir damit sagen? Ports kann man immer ändern.
 
  • Gefällt mir
Reaktionen: sikarr
Domi83 schrieb:
Check, an so etwas hab ich gar nicht gedacht!
Als Ergänzung hierzu: Das bieten die teilweise an, weil es schon vorkam, dass man im Laden kein Netz hat. Ist bei meinem REWE der Fall. Da ist die Verbindung schlecht, dass die manchmal nicht deren App lädt. Deswegen haben die vor ein paar Wochen in dem REWE WLAN eingerichtet. Soll aber eben auch nur für die REWE App genutzt werden (Bonus Punkte sammeln, Aktionen aktivieren, etc.). Genutzt habe ich es aber bisher auch nicht. App neu laden im Mobilfunknetz hat bei mir bisher gereicht.
 
Hallo,

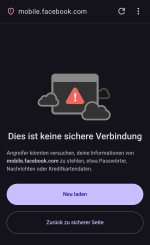
die Warnung kam im Browser:

Screenshot_20260831-111735.png
Screenshot_20260831-113417.png

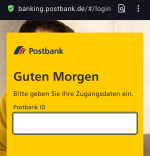
Interessanterweise gab es bei einer Bank keine Warnung:

Screenshot_20260831-112919.png
LG
 
Für mich sieht das nach schlecht konfigurierter DPI aus, wie oben schon erwähnt. Das würde auch erklären warum das VPN aufbaut aber nix durch geht. Da werden vermutlich Zertifikate genutzt die dein Gerät nicht kennt, ggf. Self-Signed. Bankenseiten werden typischerweise davon ausgenommen weil die nicht erlauben den Datenverkehr zu brechen um mitzulesen. Deswegen geht das dann.
 
  • Gefällt mir
Reaktionen: prayhe, Domi83 und sikarr
Nebula123 schrieb:
kannst du auf das Schildsymbol mit dem ! klicken, um mehr Info zu dem Zert zu bekommen?
Leider nicht mehr. Das war heute Vormittag in einer Arztpraxis. Mich wundert, dass die so ein aufwändiges System haben für ihr Patienten-Gastnetz. Wahrscheinlich von einem Dienstleister hingerotzt..

Grüße
Andreas
 
-Andrea- schrieb:
die Warnung kam im Browser
Wenn Du irgendwann wieder dort bist, probiere:
  1. ipv4.icanhazip.com
  2. ipv6.icanhazip.com
  3. neverssl.com
Wenn keine davon eine Fehlermeldung zeigt, dann nochmals alle drei über HTTPs:
  1. ipv4.icanhazip.com
  2. ipv6.icanhazip.com
  3. neverssl.com
-Andrea- schrieb:
Arztpraxis […] Patienten-Gastnetz
Vermute eher ein falsch programmiertes Captive-Portal, dass bei IPv6 greift aber nicht bei IPv4. Erklärt aber Leboncoin nicht, denn die haben auch kein IPv6. Oder irgendwas im HSTS. Kann auch sein, dass es gar kein Gast-WLAN ist, sondern der für die Praxis nötige Gateway. Vielleicht hat dort jemand Ausnahmen definiert, weil der Arzt selbst bei der Postbank sein Konto hat.
 
  • Gefällt mir
Reaktionen: -Andrea-
Zurück
Oben