Warum drängen mich alle zur Erstellung eines Passkeys?

Vielleicht noch als Zusatz-Vorteil von Passkeys: Ich kann ohne Bedenken einen Internet-Cafe-PC nutzen, wenn mir der Smartphone-Bildschirm mal zu klein ist oder ich lieber mal an einer richtigen Tastatur sitzen will.

Am Fremd-PC die Seite aufrufen, wo ich mich einloggen will, wähle die Passkey Anmeldung. zb hier bei CB:
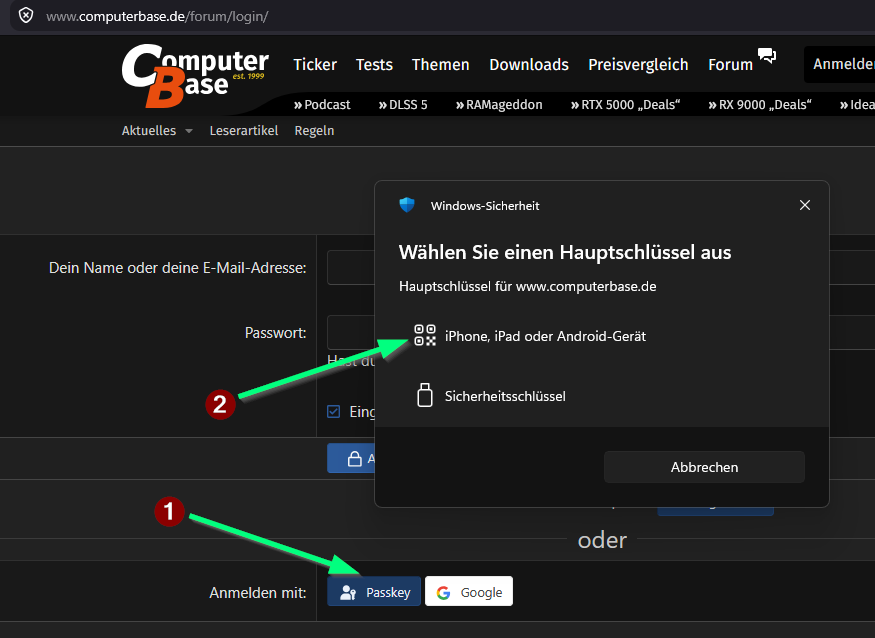
1789551664015.png


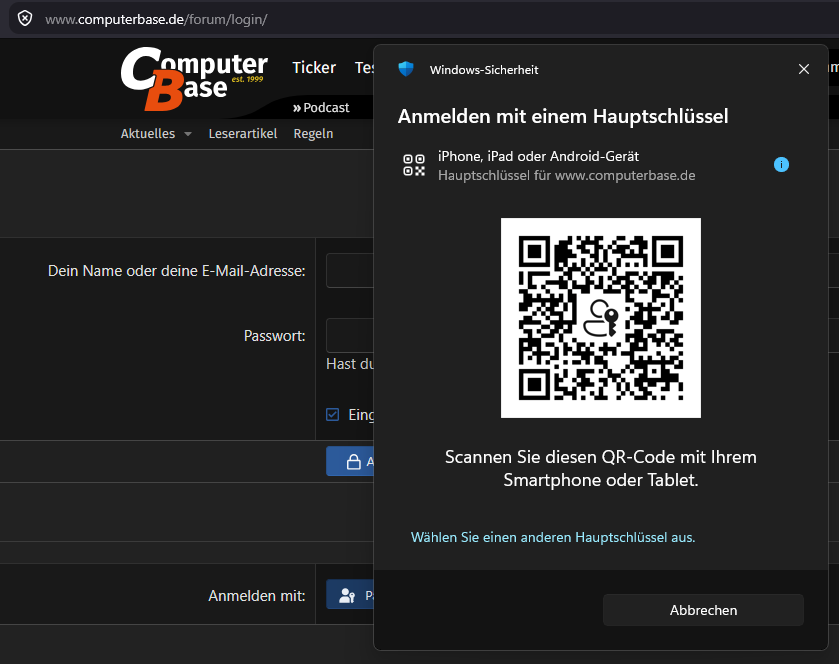
Dann wird mir ein QR-Code angezeigt, den ich mit dem Handy scanne:
1789551718362.png

(Den kann ich ohne Bedenken teilen.)

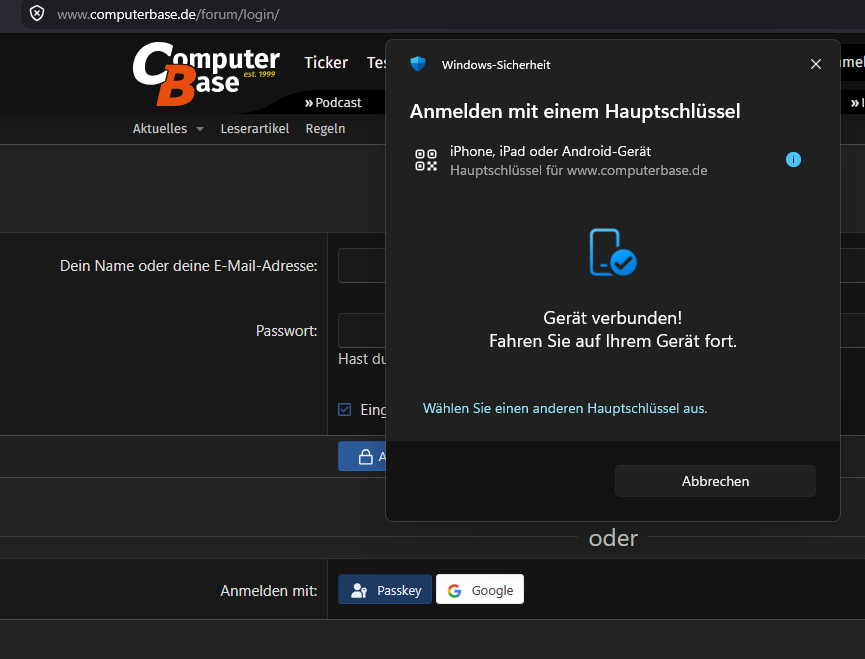
Nach dem Scan wenn sich PC und Handy ausgetauscht haben, muss ich mich am Handy noch identifizieren (PIN, Fingerabdruck oder Gesichts....)
1789551937493.png


Und nach der Identifizierung gibt das Handy die Anmeldung am PC frei. Ich hab dazu weder meine email-Adresse oder Nutzername oder sonstwas am fremden PC eingeben müssen.
 
  • Gefällt mir
Reaktionen: platzhalter0815, aragorn92, Tornhoof und eine weitere Person
D.h. ein Trojaner/Virus/Hacker/Program, welches Adminzugriff auf mein physikalisches Geraet hat, koennte die Passkeys die auf dem Geraet gespeichert sind, nicht nutzen?
Warum nicht?
 
tollertyp schrieb:
Bei mir sind keine Passkeys im TPM. Nur mal so am Rande... wäre mir viel zu umständlich.
Tornhoof schrieb:
Wenn du TPM deaktiviert hast, wirst du Windows 11 ja offiziell eh nicht betreiben können und auch keine Passkey auf Windows anlegen können
Hm, toller Widerspruch. Was denn nun, wird TPM benötigt oder nicht?

Tornhoof schrieb:
nahezu alle Posts die synchronized Passkey, synchronize oder ähnliche Wörter drin haben
Das setzt voraus, dass man auch Microsoft/Apple/Google-Konten nutzt, worüber die Synchronisation läuft. Nutze ich alles nicht. Bin ich also angeschissen mit Passkeys.
 
qiller schrieb:
Hm, toller Widerspruch. Was denn nun, wird TPM benötigt oder nicht?
Nein, nicht wenn du ein entsprechendes Handy nutzt, siehe screenshots von @frazzlerunning

Was für ein Handy nutzt du dann? GrapheneOS? da musst du prüfen was da geht, technisch gesehen existiert die Hardware dann ja schon
 
Mit geht es auch auf die Nerven. Ich sehe da absolut keinen Vorteil, eher Nachteile ohne Ende.

Man erstellt sich einen Passkey, dieser wird im passwortgeschützten Passwortmanager hinterlegt. Verliert man nun, wieso auch immer, den Zugriff zum Manager - Prost Mahlzeit! Dazu kommt noch das ein Passkey, der an ein Gerät gebunden ist, auch nicht unbedingt wiederhergestellt werden kann, weil das Gerät selbst kaputt ist/ verloren wurde/ geklaut wurde.

Der beste Passwortmanager ist immer noch dein eigenes Hirn - alles andere ist unsicher. Ich nutze seit Jahren nur mein Hirn und es funktioniert wunderbar, selbst für Seiten die ich nach Jahren erst wieder besucht habe oder gar vergessen das ich mich registriert - einfach eine vernünftige eigene Methode finden Passwörter zu erstellen und gut ist. 😉

Beispiel: Name eines Haustieres + Geburtsjahr von der Mutter + Sonderzeichen + Dienst bei dem man sich registriert. Diese vier Variablen mischt man immer wieder in der Reihenfolge - Hirntraining + 99% Sicherheit der Passwörter.
 
  • Gefällt mir
Reaktionen: Acrylium
Tornhoof schrieb:
Was für ein Handy nutzt du dann? GrapheneOS?
CalyxOS aufm Pixel 7. TPM loses Windows 11 und Windows 10 aufm Zweitrechner ohne MS-Account. Aktuell hab ich halt mit Keepass + Aegis aufm Smartppone + Nextcloud alle wichtigen Konten mit 2FA abgesichert und die Aegis-DB und Passwortdatenbank geräteübergreifend synchronisiert bzw. gesichert. Verlier ich das Smartphone, ist alles noch auf den Rechnern/NC vorhanden, und Aegis-DB kann ich aufm neuen Smartphone recovern.
 
qiller schrieb:
Das setzt voraus, dass man auch Microsoft/Apple/Google-Konten nutzt, worüber die Synchronisation läuft. Nutze ich alles nicht. Bin ich also angeschissen mit Passkeys.
Dann nutze einen Passwort-Manager, der Passkeys unterstützt, wurden hier ja schon einige genannt: Bitwarden, Keepass(XC), gibt sicher noch andere.

nurmalsoamrande schrieb:

Passkey-Anmeldung, Schritt für Schritt​

  1. Auslöser: Du klickst auf „Anmelden" (usernameless) oder gibst deine E-Mail ein (klassisch).
  2. Server → Browser: Der Server erzeugt eine zufällige Challenge (32 Bytes) und schickt sie + RP ID an den Browser.
  3. Browser → Authenticator: Der Browser ruft navigator.credentials.get() auf und übergibt Challenge + RP ID an den Platform-Authenticator (TEE/StrongBox/Secure Enclave).
  4. Lokale Authentifizierung: Du bestätigst mit Fingerabdruck, Gesicht oder PIN – nur lokal, nichts verlässt das Gerät.
  5. Signatur in der TEE: Der private Schlüssel innerhalb der TEE signiert: Challenge + Origin + RP ID. Die Signatur (und nur die) wird herausgegeben.
  6. Browser → Server: Der Browser schickt Credential-ID + Signatur an den Server.
  7. Server verifiziert: Der Server prüft mit dem gespeicherten öffentlichen Schlüssel, ob die Signatur gültig ist (Challenge, Origin, RP ID stimmen überein).
  8. Login erfolgreich.
@1776 Theoretisch könnte eine Spyware/Trojaner auf deinem Gerät bei Schritt 2 und 6 mitlauschen und damit ein Challenge-Response-Paar abgreifen. Aber dann hat er halt nur die richtige Antwort auf eine bestimmte Challenge, die von der Website zufällig erzeugt wurde. Praktisch halt auch nicht brauchbar.
 
Lan_Party94 schrieb:
Man erstellt sich einen Passkey, dieser wird im passwortgeschützten Passwortmanager hinterlegt. Verliert man nun, wieso auch immer, den Zugriff zum Manager - Prost Mahlzeit! Dazu kommt noch das ein Passkey, der an ein Gerät gebunden ist, auch nicht unbedingt wiederhergestellt werden kann, weil das Gerät selbst kaputt ist/ verloren wurde/ geklaut wurde.
Wie will man etwas verlieren was nicht Programm, OS oder Geräte abhängig ist? Was du eher meinst, ist die OS integrierte Variante die einem „aufgedrängt“ wird, wenn man sich etwas mit Passkey erstellen will.
Lan_Party94 schrieb:
Der beste Passwortmanager ist immer noch dein eigenes Hirn - alles andere ist unsicher.
Lan_Party94 schrieb:
Beispiel: Name eines Haustieres + Geburtsjahr von der Mutter + Sonderzeichen + Dienst bei dem man sich registriert.
Manche Menschen muss man einfach zurücklassen.
 
  • Gefällt mir
Reaktionen: platzhalter0815, aragorn92, Conqi und eine weitere Person
qiller schrieb:
Jepp, geht nahtlos. Man kann auch die Dateien mit Passkeys aus dem KeepassXC noch mit dem originalen Keepass2 öffnen und editieren, ohne das da was mit den Passkeys kaputt geht.
 
  • Gefällt mir
Reaktionen: Conqi, qiller und Tornhoof
H3llF15H schrieb:
Meine Passkeys liegen in Vaultwarden - wie funktioniert dass denn im diesem Fall?
Bei meinem iPhone ist Bitwarden als Passwort-Manager eingestellt (in den iOS Einstellungen), und wenn ich den QR-Code scanne wird auch Bitwarden geöffnet.
Für Vaultwarden wirst du ja trotzdem die Bitwarden-App nutzen (nur dass sie auf deinen Server zugreift, statt auf die von Bitwarden gehosteten)?
 
  • Gefällt mir
Reaktionen: t0oastaa und H3llF15H
KeepassXC unterstützt zwar Passkeys, aber soweit ich weiß gibt es aktuell noch keine zuverlässig funktionierende Möglichkeit diese dann auch unter Android zu nutzen.
 
frazzlerunning schrieb:
@1776 Theoretisch könnte eine Spyware/Trojaner auf deinem Gerät bei Schritt 2 und 6 mitlauschen und damit ein Challenge-Response-Paar abgreifen. Aber dann hat er halt nur die richtige Antwort auf eine bestimmte Challenge, die von der Website zufällig erzeugt wurde. Praktisch halt auch nicht brauchbar.
Was hindert den Trojaner einfach, auf meinem kompromitierten Geraet, den Firefox zu oeffnen und auf Paypal mit dem Passkey "einzuloggen", und Kohle zu ueberweisen?
 
Schritt 3/4
Firefox übergibt die Challenge an das Betriebssystem, und das fragt den User nach seiner Identifizierung: Pin, Windows Hello, Fingerprint... was auch immer.
 
  • Gefällt mir
Reaktionen: 1776 und Tornhoof
1776 schrieb:
Wenn ich das hier so lese, dann muss man quasi Informatik studiert haben, um Passkeys verstehen zu koennen.
Dann wird hier irgendwas geschrieben von, wenn man z.b. das Handy verliert und dort der einzige Passkey fuer Paypal drauf war, ist man ausgeperrt?
Ja echt tolle Alternative fuer Normaluser!
Das Problem ist, dass Normaluser mit Passwörtern auch nicht umgehen können. Heutzutage drängen einen Chrome und Co. ja schon etwas dazu, sie als Passwortmanager zu verwenden, was gut ist. Ansonsten benutzen Normaluser nämlich das gleiche oder sehr ähnliche Passwort einfach überall und das ist eben scheiße.

Eine Lösung, die sicher ist, auf die man selbst aber auch niemals den Zugriff verlieren kann, ist eben nahezu unmöglich.

Lan_Party94 schrieb:
Beispiel: Name eines Haustieres + Geburtsjahr von der Mutter + Sonderzeichen + Dienst bei dem man sich registriert. Diese vier Variablen mischt man immer wieder in der Reihenfolge - Hirntraining + 99% Sicherheit der Passwörter.
Und wenn ich meinen Facebook- zu einem Meta-Account umwandeln muss? Oder Twitter zu X wird? Oder ich mir Netflix mit nem Mitbewohner teile und dem mein System nicht offenbaren will?

Allein schon wenn mal ein Passwort geleaked wird, hätte ich viel zu viel Schiss, dass irgendwer da mal durchguckt und ein Muster erkennt. Gerade mit dem Aufkommen von KI weiß ich nicht, wie sehr ich dem auf Dauer vertraue.

Davon ab halte ich das auch schlicht nicht für praktikabel. Ich hab bei mir in KeePass knapp über 200 Webseiten. Selbst wenns nur die Hälfte ist, soll ich mir für 100 Seiten merken, in welcher Reihenfolge ich dort meine Bausteine genutzt habe?
Viele Leute scheinen zu unterschätzen wie viele vermeintlich unwichtige Accounts sie irgendwo haben.
 
  • Gefällt mir
Reaktionen: Helge01 und aragorn92
Zurück
Oben