Win11 - svchost.exe versucht permanent fremde Website zu erreichen

falk007

Lt. Junior Grade
Registriert
Mai 2006
Beiträge
259
Moin in die Runde,

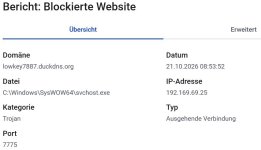
seit gestern meldet mein Malwarebytes alle 30 Sekunden (!) den Versuch der svchost.exe auf eine Website zuzugreifen:

lowkey7887.duckdns.org

Das Malwarebytes-Fenster ploppt daher permanent auf und ist nicht mehr zu entfernen.
Im Netz habe ich gefunden, dass ich die exe nicht anfassen/verändern sollte - ergo: Finger weg, da wichtige Systemdatei.

Soll ich versuchen diesen Port 7775 zu blockieren? Aber dann versucht die svchost.exe ja trotzdem diese Website zu erreichen, oder?
Grundsätzlich frage ich mich natürlich, wie kann sowas plötzlich passieren? Ich habe nur StarMoney 15 neu installiert und weiter am System nichts geändert. Evtl. wichtig: StarMoney 14 startete nach einem Win-Sicherheitsupdate nicht mehr (daher Version 15 neu gekauft).

Ach so, auch ein "Tiefen-Scan" hat keine Ergebnisse gezeigt. Und, die svchost.exe hatte ich bei "virustotal.com" hochgeladen

Windows 11: Version 26H2 (Build 26300.9711)

Das Fenster macht mich noch wahnsinnig! ;-) Ich würde mich freuen, wenn jemand eine Idee hat und mir helfen kann.

Herzlichen Dank und beste Grüße
 

Anhänge

  • Screenshot 2026-10-21 085613.jpg
    Screenshot 2026-10-21 085613.jpg
    36,2 KB · Aufrufe: 273
  • Screenshot 2026-10-21 091027.jpg
    Screenshot 2026-10-21 091027.jpg
    279,1 KB · Aufrufe: 271
Das klingt jetzt eher mal nach Schadsoftware, den Port blockieren wird da vermutlich nicht ausreichen. Was sagt denn der Windows Defender wenn du deinen PC komplett scannst?
 
Nee, oder?

Windows neu??? Ich werd` verrückt!

Kann ich den Defender denn einschalte und den Scan machen, obwohl ich Malwarebytes installiert habe?
 
Wenn das System kompromittiert ist, würde ich immer neu installieren. Besser als nachher alle Emailadressen, PW usw zu ändern ;)

Wenn ich ein bisschen mit AI und Google suche, dann passt das alles auf Malware. Man kann nun noch weiter untersuchen, oder halt Windows neu machen.

Wo hast du StarMoney 15 den runtergeladen? Kann ja sein, dass diese Datei der Injektor war, wäre nicht dasd erste mal das eine Software, aich direkt vom Hersteller, kompromitiert wäre
 
  • Gefällt mir
Reaktionen: aragorn92, Elektrolyt, CountSero und 2 andere
Du kannst auch versuchen, ChatGPT Pro 5X/20X für einen Monat zu kaufen und dieses mit allen Rechten auszustatten - und dann zeigst Du ihm das Problem und läßt ihn auf Deinem Rechner die Ursache(n) zurückverfolgen (in Astra Ultra Mode), er kann z.B. auch Virustotal aufrufen oder Malwarebytes laufen lassen.

Hatte ich mal bei meinem Kumpel am Laptop probiert und hat sehr gut geklappt ;) Es handelte sich um einen Cryptostealer, der sich an XX Stellen hinterlistig im System eingenistet hatte. Wurde komplett entfernt (mit Dokumentation) , Rechner seitdem sauber. Windows Defender etc. hatten NICHTS gefunden.

Aber Neuinstallieren ist natürlich einfacher, es Sei denn, man interessiert sich für sowas und hat eine gewisse Erfahrung vorzuweisen.
 
  • Gefällt mir
Reaktionen: Elektrolyt und Azghul0815
blöderidiot schrieb:
Wurde komplett entfernt (mit Dokumentation) , Rechner seitdem sauber.
Welche Garantie hast Du dafür? Eventuell gibt es doch noch eine hinterlistige Einnistung, die nicht gefunden wurde. Bei einer wirklich nachgewiesenen Kompromittierung hilft nur eine vollständige Neuinstallation.
 
  • Gefällt mir
Reaktionen: JustAnotherTux, Blaze1987, TorenAltair und 8 andere
Incanus schrieb:
Welche Garantie hast Du dafür?

Trust me, Bro ;)


Bei welchem Windows-Rechner auf der Welt kannst Du das überhaupt genau sagen?
1792568808058.png
 
Zuletzt bearbeitet:
Das ist ein reines Ablenkungsmanöver. Es ist allgemeiner Konsens, dass man bei einer nachgewiesenen Infektion keine Reparatur durchführen kann, da nicht nachzuvollziehen ist, was der Schädling schon angerichtet und nachgeladen hat.
Es war daher ein schlechter Rat an Deinen Kumpel.
Aber nun zurück zum Thema.
 
  • Gefällt mir
Reaktionen: JustAnotherTux, Der Lord, aragorn92 und 3 andere
Incanus schrieb:
Es ist allgemeiner Konsens, dass man bei einer nachgewiesenen Infektion keine Reparatur durchführen kann, da nicht nachzuvollziehen ist, was der Schädling schon angerichtet und nachgeladen hat.
Wirklich?
 
Edit: Zuerst könntest du @falk007 noch etwas machen, was schnell geht & einen Überblick gibt.
Lade Dir Sysinterals Process Explorer herunter:

https://learn.microsoft.com/en-us/sysinternals/downloads/process-explorer

Es ist ein besserer Taskmanager mit einer genialen Funktion: Es hat eine Api zu Virus-Total.
Dh es kann JEDEN laufenden Dienst mit Virus-Total abchecken & in einer Spalte nazeigen ob dieser Dienst gefährlich ist.

Hier wie es aussieht (die letzte Spalte):
Process-Explorer-Submit-unknown-files-to-VirusTotal.png

---------
Text vor edit:


Bevor man irgendwelche KI-Abos abschließt, könnte man es doch auf die gute alte Methode versuchen wie man das gemacht hat bevor man KI hatte ;)

Lade dir ein ISO herunter von einem auf Virendesinfektion spezialisierte System (zB. c’t Desinfec't oder Kaspersky Rescue Disk). Installier dir einen USB-Stick mit ventoy (so das man damit booten kann) und kopiere diese ISO(s) auf diesen Stick.

Sollte du Bitlocker aktiv haben, gehe in Bitlocker und halte ihn an (nicht deaktivieren, denn dann entschlüsselt er alles). ggf. auch den Wiederherstellungskey zur Sicherheit ausdrucken.
Soltle SecureBoot aktiv sein, deaktiviere diesen im UEFI-Bios für die Desinfektion (kann auch vorerst deaktiviert bleiben, ist nicht dramatisch bis das gelöst ist).

Boote nun in die von deinem auf dem USB-Stick liegenden System, Starte das dortige Virenprogramm, Update es, wähle die Windows-Festplatte & lass es durchlaufen. Manche können auch nach Rootkits/ Boot-Viren suchen.
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: SonyXP, John Sinclair, loser und 4 andere
Hmm.. wenn man einen Traceroute mit der URL startet (habe ich über https://traceroute-online.com/ gemacht) landet man Ende bei sinkhole.hyas.com.

hyas.com leitet zu https://www.silentpush.com/ weiter und die sind scheinbar auf DNS Schutz spezialisiert.
Und ein Sinkhole ist ein Schutz, damit DNS Anfragen nicht zu schädlichen URL's weiterleiten können.

Traceroute Online — 2026-10-21T08:00:25.682Z
Target: lowkey7887.duckdns.org
Probe: Linode - Newark, NJ
Hop Host ASN No reply % Best ms Avg ms Worst ms
1 10.206.9.54 — 0 0.142 0.157 0.172
2 10.206.35.104 — 0 0.197 0.259 0.322
3 10.206.32.2 — 0 0.892 0.95 1.008
4 lo0-0.gw1.cjj1.us.linode.com (173.255.239.101) 63949 0 0.377 0.515 0.654
5 ae27.r01.ewr01.ien.netarch.akamai.com (23.203.154.22) 20940 0 0.777 0.784 0.792
6 ewr-b3-link.ip.twelve99.net (62.115.40.44) 1299 50 1.356 1.356 1.356
7 ewr-bb2-link.ip.twelve99.net (62.115.140.192) 1299 0 1.786 1.859 1.932
8 chi-bb2-link.ip.twelve99.net (62.115.132.135) 1299 50 17.77 17.77 17.77
9 sea-b1-link.ip.twelve99.net (62.115.132.155) 1299 0 59.14 59.341 59.543
10 10.33.33.1 — 0 61.462 61.539 61.617
11 216.244.88.179 23033 0 61.571 61.647 61.723
12 216.244.88.180 23033 0 61.371 61.456 61.541
13 216.244.89.1 23033 0 61.703 62.1 62.497
14 ??? — 100 — — —
15 sinkhole.hyas.com (192.169.69.25) 27323 0 61.539 61.623 61.707

RTTs are independent round trips. Router locations are estimates. Missing replies do not by themselves prove forwarding loss.

Für mich als laien sieht es so aus, als ob die Malware(?) keinen Schaden mehr anrichten kann, da sie keine Verbindung aufbauen kann, weil die Verbindung blockiert wird.

Edit: Eine gute opensource Alternative zu Process Explorer ist auch https://systeminformer.com/
Hat einen größeren Funktionsumfang und wird wahrscheinlich auch seltener von Schadsoftware erkannt, um sich zu verstecken, als der Process Explorer
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: Azghul0815
svchost wird genutzt um Dienste zu starten. Die exe selbst wird deshalb keinen Schadcode haben.

Probier mal folgendes:
Konsole öffnen, "netstat -ano | findstr 7775" eingeben. Wenn er was findet, dann ist in der letzten Zeile die PID.
Dann hole den ProcessExplorer von Microsoft, suche dort nach der svchost mit den PID, Rechtsklick "Properties" und gehe dort in den "Services" tab. Dann zeigt er dir welche DLL dahinter steckt.
 
  • Gefällt mir
Reaktionen: xexex, nutrix und El-Midas
Bei Virenbefall etc. versuch erst garnicht dein Windows zu bereinigen !.
Sofern ein System kompromitiert ist sollte die Kiste komplett neu mit Windows und allen notwendigen Installationen gemacht werden machen ( Daten vorher sichern und Virenprüfung!). Wie immer ist die Option über ein Vollbackup Backup (Windows System) und Datenbackup (Daten) die schnellste und sicherste Methode zur Wiederherstellung eines Systems sofern aktuelle Vollbackups der Partitionen ( Windows + Daten ) vorliegen.
 
  • Gefällt mir
Reaktionen: aragorn92, Fragnator und CountSero
@falk007 Lade dir Emsisoft Emergency Kit heruter.
Aktualisiere die Signaturen und führe einen Malware-Scan durch.

Poste dann das Ergebnis.

svchost.exe ist eine legitime Systemdatei. Dort läuft fast so gut wie alles darüber.
 
Altes Image einspielen wo der Fehler nicht vorhanden war aber lass mich raten , es gibt keine Sicherung, oder ?
 
  • Gefällt mir
Reaktionen: TomTDooley
PC295 schrieb:
svchost.exe ist eine legitime Systemdatei. Dort läuft fast so gut wie alles darüber.
Aber nicht über die svchost.exe, die in C:\Windows\SysWoW64 liegt. Die kann nämlich maximal nur dann involviert sein, wenn auf dem System 32Bit Komponten gestartet werden müssen.
 
@Weltallkomet

Eigentlich darf man(n) das gar nicht mehr fragen, ohne wenigstens eine Strichliste zu führen, wie oft man an Datensicherungen erinnert hat.
 
areiland schrieb:
Aber nicht über die svchost.exe, die in C:\Windows\SysWoW64 liegt.
Hört sich so an, dass das ungewöhnlich wäre.
Auf den meisten Systemen wird man auch heutzutage noch viele Sachen finden, die als 32Bit Applikation installiert wurden. Habe sowohl auf Privatgeräten als auch Firmengerät viele Sachen, welche nicht als x64 installiert wurden.
prominente Beispiele, für die keine x64-Variante existiert: Mozilla Maintenance Service, Microsoft Intune Management Extension, WinSCP
 
Seht es mir bitte nach,

hier mitzulesen ist für mich, als Laie mit entsprechend gefährlichem Halbwissen, nicht wirklich einfach. ;-)
Die Meinungen/Beiträge sind schon echt kontrovers und gehen in unterschiedlichste Richtungen.
Ich habe den für mich vorerst einfachsten Weg gewählt und dieses "Emergency Kit" runtergeladen und den Scan ausführen lassen.
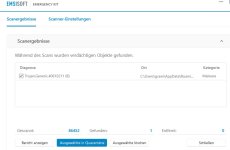
Der Scanner hat einen Trojaner (Malware) gefunden! Siehe beigefügtes EMISOFT-Ergebnis. Ich habe das Dingen entfernen lassen und neu gestartet.
Nun ja, eine "Telefonie" der svchost.exe zur Seite lowkey7887.duckdns.org kann das Antivirus "Malwarebytes" jetzt nicht mehr feststellen. Da ist wirklich Ruhe. Also es wird nichts mehr gemeldet.

ABER: Jetzt habe ich eine Fehlermeldung nach dem Neustart:

INa9nu5g.exe - Systemfehler
Die Ausführung des Codes kann nicht fortgeführt werden, da vstdlib_s.dll nicht gefunden wurde.

Ich habe im Netzt gesucht und finde, dass diese vstdlib_s.dll zu Spielen (Source-Engine) oder ähnlichem gehören soll. So etwas gibt es auf meinem System nicht. Hier geht es ausschließlich um Office, Bildbearbeitung, 3D-Konstruktion, etc.

Doch noch Mal... Ich bekomme diese svchost.exe-Warnung nicht mehr! Ist doch schon mal gut, oder?

Frage: Soll ich das mal ausführen?
DISM.exe /Online /Cleanup-image /Restorehealth
 

Anhänge

  • Screenshot 2026-10-21 134329.jpg
    Screenshot 2026-10-21 134329.jpg
    62,8 KB · Aufrufe: 60
  • Screenshot 2026-10-21 135219.jpg
    Screenshot 2026-10-21 135219.jpg
    27,5 KB · Aufrufe: 60
Oktober 2026
Zurück
Oben