
BSI-Lagebild: 8 Tage von Veröffentlichung der Sicherheitslücke bis zum Exploit

Mit den modernen KI-Tools können Angreifer Sicherheitslücken einfacher ausnutzen. Vom Bekanntwerden bis zum Ausnutzen sind es im Durchschnitt nur noch 8 Tage, erklärt das Bundesamt für Sicherheit in der Informationstechnik (BSI) bei der Veröffentlichung des aktuellen Jahreslageberichts.
Was das BSI beschreibt, ist die Time-to-Exploit-Zeitspanne. Im letzten Berichtszeitraum, der vom 1. Juli 2024 bis zum 30. Juni 2025 lief, vergingen durchschnittlich 53 Tage bis zur ersten bekannten Ausnutzung. Im aktuellen Berichtszeitraum vom 1. Juli 2025 bis zum 30. Juni 2026 sank der Wert auf durchschnittlich 25 Tage und im zweiten Quartal 2026 waren es nur noch 8 Tage.
Die Entwicklung wird sich angesichts der Fortschritte bei den KI-Tools weiter beschleunigen. Angreifer kennen laut BSI die Schwachstellen oft bereits, bevor sie öffentlich gemacht werden oder ein Patch zum Schließen der Lücke verfügbar ist. „Die Disruption, die insbesondere von hochperformanter KI ausgeht, hat neue Maßstäbe gesetzt: Wir haben es mit Werkzeugen zu tun, die Cyberangriffe in bisher unbekannten Mengen und Geschwindigkeiten ermöglichen“, sagt BSI-Präsidentin Plattner.
Patch-Rekorde der Software-Hersteller
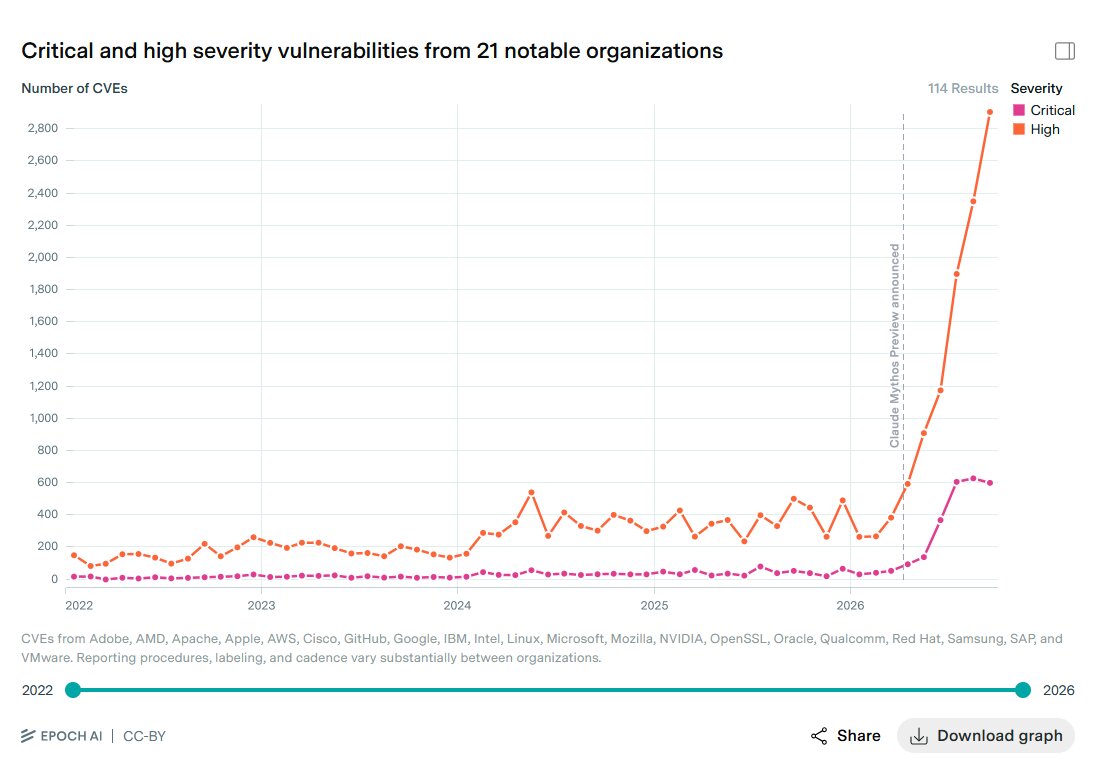
Dass die Lage sich verschärft, ist seit Monaten allein an den Patch-Rekorden sichtbar, die Software-Hersteller wie Microsoft, Linux, Apple, Google und Co. herausgeben. Laut einem Tracker von Epoch AI stieg die Anzahl der als hoch eingestuften Sicherheitslücken von 271 im Februar 2026 auf 2.910 im September.
Nutzern wird daher empfohlen, verfügbare Patches möglichst schnell einzuspielen. Auf Anfrage von ComputerBase empfahl das BSI bereits Anfang Oktober, die Schutzmaßnahmen generell zu intensivieren. Neben der Installation von Updates gehören dazu etwa der Einsatz robuster Zugriffskontrollen, eine Zwei-Faktor-Authentifikation und sichere Konfigurationen.
Neben den Fortschritten bei der KI-Entwicklung nennt das BSI auch das geopolitische Umfeld als Grund für die verschärfte IT-Sicherheitslage. Die bewertet man nun als angespannt bis kritisch.
Leichte Ziele im Visier
Angegriffen wird, wer ein leichtes Ziel ist, heißt es in der Mitteilung des BSI. Betroffen sind daher – wie schon in den Vorjahren – insbesondere kleine und mittlere Unternehmen (KMU) sowie Kommunen. Zudem nutzten weniger als die Hälfte der Nutzer digitaler Anwendungen grundlegende Sicherheitsmaßnahmen. „Auch dies zeigt, dass die gesamtgesellschaftliche Resilienz gegen Bedrohungen im und aus dem Cyberraum weiterwachsen muss“, so das BSI.
Datenlecks bei Universitäten und Unternehmen
Datenlecks sammelten sich in den letzten Monaten unter anderem bei Universitäten, die aufgrund dezentral organisierter Netzwerke als anfällig gelten. Betroffen waren etwa die Universitäten in Tübingen und Leipzig sowie die LMU in München.
Der jüngste Fall, der bei Unternehmen für Aufsehen sorgte, war Office Partner. Wie ComputerBase von zahlreichen Hinweisgebern erfahren hat, informierte der Büroausstatter die Kunden am 17. November. Demnach haben sich Unbekannte am 7. November einen „unautorisierten Zugriff auf Datensätze [verschafft], die bei einem externen Dienstleister gespeichert waren“. Unter den entwendeten Daten befinden sich demnach Namen, Rechnungs- und Lieferadressen, Telefonnummern, Rechnungen und E-Mail-Adressen von Benutzerkonten sowie Passwörter in verschlüsselter Form.
Zahlungs- und Kreditkartendaten haben die Angreifer laut Office Partner nicht erbeutet. Die Kernsysteme und die Onlineshops sind ebenfalls nicht betroffen. Ein Missbrauch der Daten ist noch nicht bekannt, die ausgenutzte Schwachstelle wurde geschlossen.
Dass KI bei dem Angriff zum Einsatz kam, teilt Office Partner in dem Schreiben nicht mit. Angesichts der aktuellen IT-Sicherheitslage ist der Verdacht aber naheliegend, dass Angreifer die entsprechenden Tools einsetzen.
- Anker SOLIX (bis zu 50 %)
- GEEKOM (bis zu 30 %)
- TerraMaster (bis zu 20 %)
 Fabian
