ComputerBase SSL/TLS-Zertifikat abgelaufen? ("Not Trusted")

Axxid

Fleet Admiral
Registriert
Feb. 2012
Beiträge
12.918
Hallo in die Runde.

Seit 1-2 Tagen bekomme ich bei Safari (iOS) eine Warnung das Computerbase meine Daten abgreifen würde. Es passiert nicht immer und meist reicht ein Refresh.

Ich habe mal einen Screenshot der „Details“ gemacht. Falls gewünscht kann ich (beim nächsten Mal) mehr Screenshots machen.
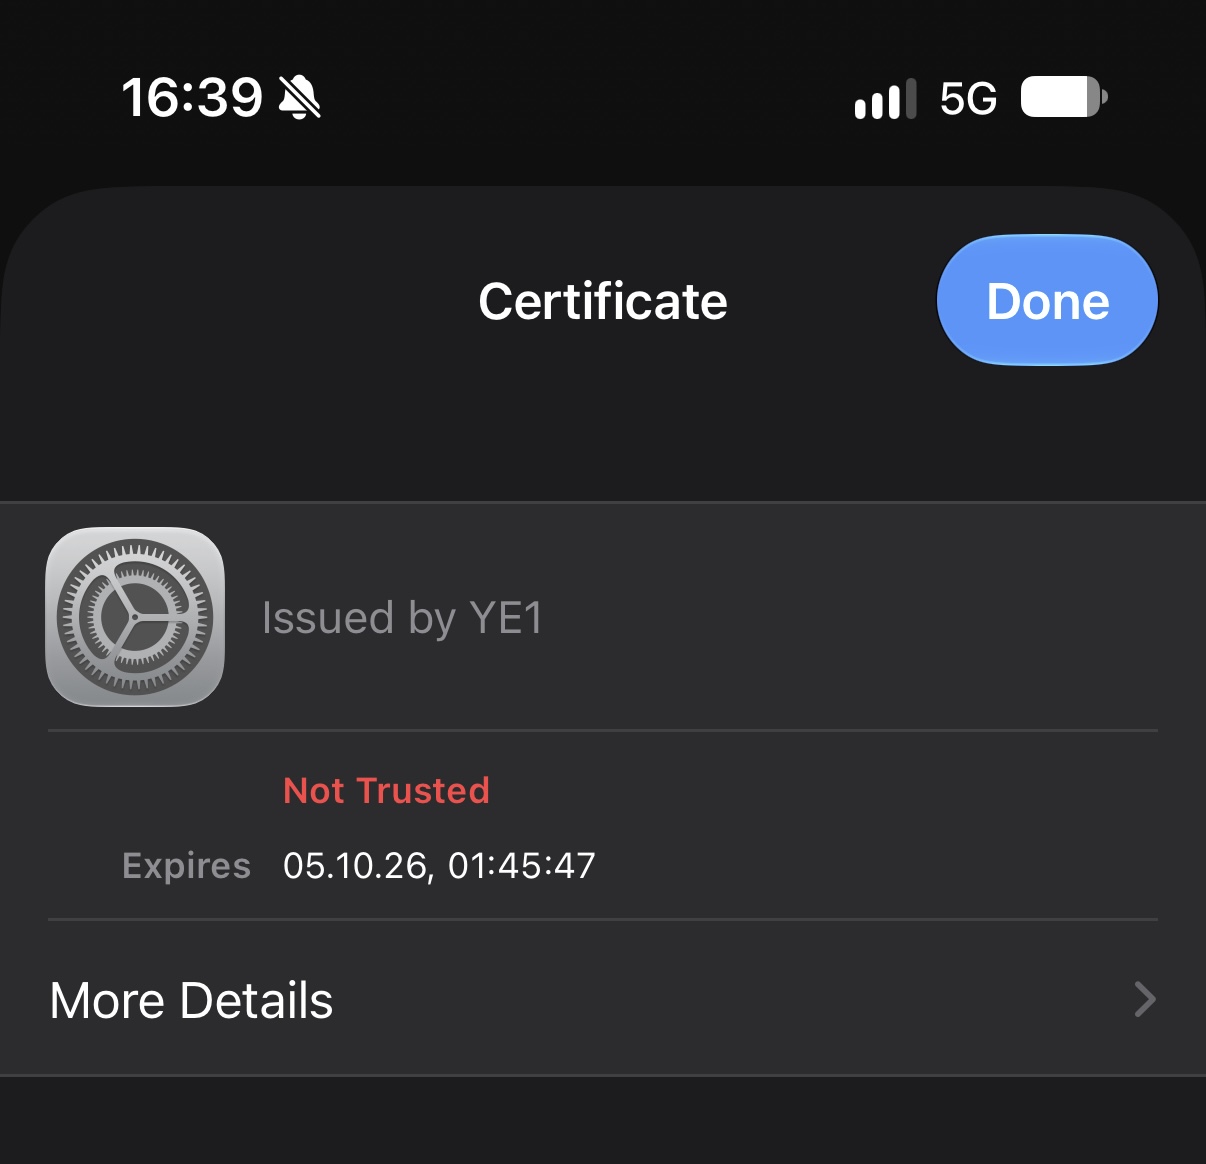
IMG_2301.jpeg
 
Wenn mir jetzt noch jemand erklären könnte warum ab und zu YE1 und nicht YE2 abgefragt wird, wäre ich auch schon fast zufrieden…
 
  • Gefällt mir
Reaktionen: knoxxi
Die SSL-Zertifikate von ComputerBase sind gültig und waren in den letzten Tagen, Wochen, Monaten und Jahren auch nie abgelaufen oder ungültig. Wenn dein Browser dich warnt, dann ist das ernstzunehmen, eventuell ist das ein MitM-Angriff. Wenn du dann "Weiter" klickst, kann ein Dritter deine Daten abschnorcheln. Keine Ahnung wie üblich sowas in China ist.
 
  • Gefällt mir
Reaktionen: knoxxi, Skaiy, Axxid und eine weitere Person
Ich sehe grade das YE1 Zertifikat am Handy, welches anscheinend ganz frisch ist, es wurde heute, am 5. Oktober um 4:15 CEST erstellt.
Da der 5. Oktober oben das angezeigte Ablaufdatum ist, hat es da vielleicht eine kleine Luecke gegeben?

Das es mehrere verschiedene Zertifikate gibt ist bei groesseren Webseiten nicht unueblich. Jeder Server am Ende bekommt sein eigenes Zertifikat.
 
Stimmt, guter Punkt :D Das habe ich glatt uebersehen.

@Axxid: Wenn du die Warnung das naechste Mal bekommst, schaue mal bitte in die erweiteren Details ob da eine genauere Fehlermeldung sichtbar ist, und mach mal einen Screenshot der Seriennummer die dir angezeigt wird.
Wenn da ein MitM sitzt sollte @Steffen anhand des Fingerprints sehen koennen ob das wirklich eines der CB Zertifikate ist.

Zertifikatschecks (CRL oder OSCP) macht der Safari wohl generell nicht. Eine Nichterreichbarkeit von CRL oder OSCP Servern kann sonst auch eine solche Fehlermeldung ausloesen.
 
Seitdem ich den Post erstellt habe, ist es natürlich nicht wieder passiert.

Aber jetzt weiß ich zumindest, dass ich es das nächste Mal ernst nehmen muss.
 
  • Gefällt mir
Reaktionen: knoxxi und Jan
Unsere Zertifikate werden immer 30 Tage vor Ablauf erneuert. Wenn am Freitag (also nur 3 Tage vor Ablauf) noch das alte Zertifikat aktiv gewesen wäre, dann hätte unser Monitoring längst Alarm geschlagen, daher können wir das denke ich ausschließen.

Ne, also da lag schon irgendwo im Netzwerk von @Axxid was im Argen. Ob boshaft oder nur fehlerhaft ist aktuell nicht zu sagen. Aber wenn du das nächste Mal mehr Infos zu dem Zertifikat ergattern könntest, dann können wir vermutlich mehr dazu sagen.
 
  • Gefällt mir
Reaktionen: knoxxi, Jan, Skaiy und eine weitere Person
Zurück
Oben