

minibip
Lt. Junior Grade
- Registriert
- Mai 2007
- Beiträge
- 278
Hallo zusammen,
da bei mir immer mehr sicherheitsrelevante Geräte und Anwendungen im Heimnetzwerk zusammenkommen, mache ich mir langsam Gedanken, wie ich mein Netzwerk etwas sicherer aufbauen könnte.
Dabei geht es mir vor allem darum, Geräte voneinander zu trennen, denen ich nicht unbedingt vertraue. Dazu gehören beispielsweise ältere Smartphones ohne aktuelle Sicherheitsupdates, aber auch meine Reolink-Kamera und der Wechselrichter.
Meine vorhandene Hardware:
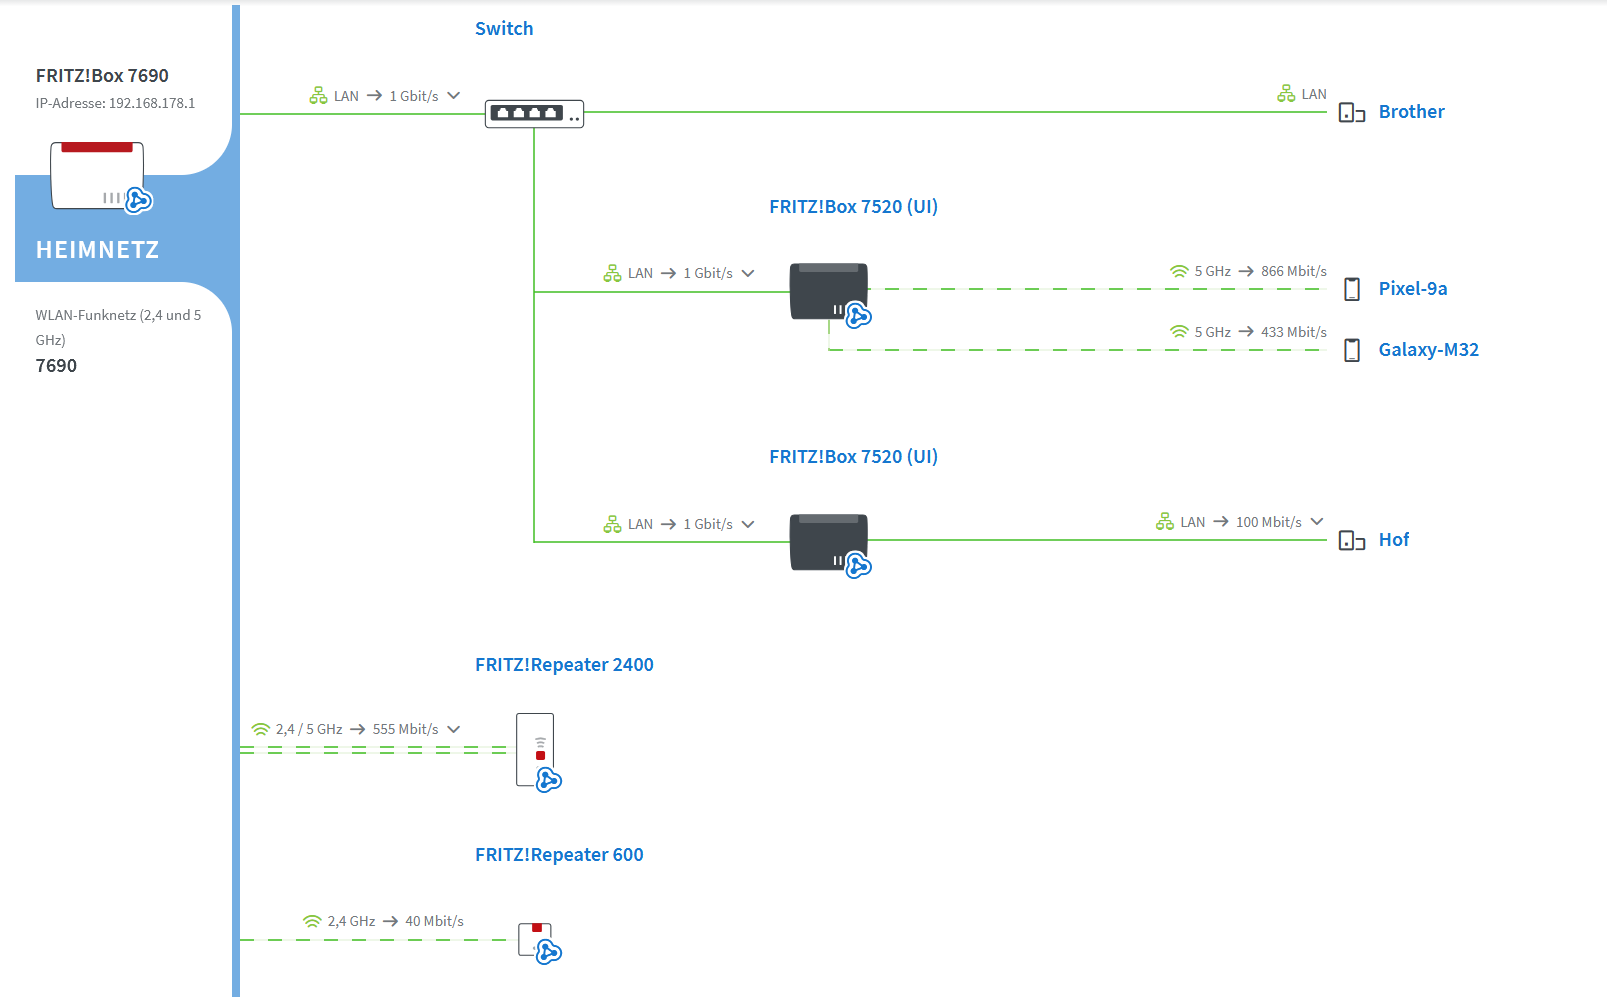
Bisher habe ich mein Banking-Smartphone immer ausschließlich im Gastnetz verwendet, um es vom restlichen Heimnetz zu trennen. Alles im Heimnetz, außer halt das Banking Smartphone im Gastnetz.
Jetzt frage ich mich, ob man das Ganze mit der vorhandenen Hardware noch etwas besser lösen kann, ohne gleich viel Geld investieren zu müssen.
Eigentlich würde es mir schon reichen, wenn ich vor allem die beiden IoT-Geräte und eventuell die älteren Smartphones meiner Eltern etwas besser vom restlichen Netzwerk abschotten könnte.
Meine bisherigen Überlegungen:
Reolink-Kamera:
Hier könnte ich einfach über die Fritz!Box den Internetzugriff sperren. Dann wäre natürlich auch der Zugriff von unterwegs nicht mehr möglich. Dafür hätte ich zumindest die Sicherheit, dass die Kamera nicht nach Hause telefonieren kann.
Wechselrichter:
Hier bin ich mir noch nicht ganz sicher. Auch diesem könnte ich natürlich den Internetzugriff sperren. Allerdings würden dann vermutlich die Cloud-Anbindung und die App nicht mehr richtig funktionieren. Gerade die Statistiken würde ich aber schon gerne weiterhin nutzen.
Gibt es hier eine Möglichkeit, den Zugriff etwas einzuschränken, ohne gleich alle Cloud-Funktionen zu verlieren?
In der Fritz!Box gibt es ja noch die Einstellung „WLAN-Geräte dürfen untereinander kommunizieren“. Diese ist im Gastnetz standardmäßig deaktiviert.
Das Gastnetz selbst ist meines Wissens nach vom Heimnetz getrennt. Aber wie sieht es mit der Kommunikation innerhalb des Gastnetzes aus? Wie viel zusätzliche Sicherheit bringt die Einstellung tatsächlich?
Und wie unterscheidet sich diese Trennung von der Abschottung zwischen Gastnetz und Heimnetz?
Vielleicht habt ihr ja ein paar Ideen, wie man das mit meiner vorhandenen Hardware sinnvoll umsetzen könnte.
Eine Sache ist mir noch wichtig: Beide PCs müssen weiterhin problemlos auf den Netzwerkdrucker zugreifen können.
Würdet ihr hier eher mit den Möglichkeiten der Fritz!Box arbeiten oder macht es Sinn, die VLAN-Funktion des Switches zu nutzen? Oder ist das mit meiner aktuellen Hardware ohnehin nicht wirklich sinnvoll umsetzbar?
Ich bin für Vorschläge und Anregungen offen. Vielleicht hat ja jemand eine ähnliche Konstellation und kann berichten, wie er das gelöst hat.
Vielen Dank schon mal!
Gruß
da bei mir immer mehr sicherheitsrelevante Geräte und Anwendungen im Heimnetzwerk zusammenkommen, mache ich mir langsam Gedanken, wie ich mein Netzwerk etwas sicherer aufbauen könnte.
Dabei geht es mir vor allem darum, Geräte voneinander zu trennen, denen ich nicht unbedingt vertraue. Dazu gehören beispielsweise ältere Smartphones ohne aktuelle Sicherheitsupdates, aber auch meine Reolink-Kamera und der Wechselrichter.
Meine vorhandene Hardware:
- Fritz!Box 7690
- TP-Link GS1200-8V3 Switch
- 2x Fritz!Box 7520
- 1x Fritz 2400 und 1x Fritz 600
- Diverse Android-Smartphones, teilweise schon seit Jahren ohne Sicherheitsupdates
- Fire TV 4K
- Windows 11 PC
- Linux-PC
- Brother-Drucker
- Separates Smartphone ohne SIM-Karte, mit aktuellem Sicherheitspatchlevel
- 800-W-Wechselrichter über WLAN (via Fritz Repeater 600)
- Reolink-Kamera im Hof, per LAN an einer Fritz!Box 7520 angeschlossen
Bisher habe ich mein Banking-Smartphone immer ausschließlich im Gastnetz verwendet, um es vom restlichen Heimnetz zu trennen. Alles im Heimnetz, außer halt das Banking Smartphone im Gastnetz.
Jetzt frage ich mich, ob man das Ganze mit der vorhandenen Hardware noch etwas besser lösen kann, ohne gleich viel Geld investieren zu müssen.
Eigentlich würde es mir schon reichen, wenn ich vor allem die beiden IoT-Geräte und eventuell die älteren Smartphones meiner Eltern etwas besser vom restlichen Netzwerk abschotten könnte.
Meine bisherigen Überlegungen:
Reolink-Kamera:
Hier könnte ich einfach über die Fritz!Box den Internetzugriff sperren. Dann wäre natürlich auch der Zugriff von unterwegs nicht mehr möglich. Dafür hätte ich zumindest die Sicherheit, dass die Kamera nicht nach Hause telefonieren kann.
Wechselrichter:
Hier bin ich mir noch nicht ganz sicher. Auch diesem könnte ich natürlich den Internetzugriff sperren. Allerdings würden dann vermutlich die Cloud-Anbindung und die App nicht mehr richtig funktionieren. Gerade die Statistiken würde ich aber schon gerne weiterhin nutzen.
Gibt es hier eine Möglichkeit, den Zugriff etwas einzuschränken, ohne gleich alle Cloud-Funktionen zu verlieren?
In der Fritz!Box gibt es ja noch die Einstellung „WLAN-Geräte dürfen untereinander kommunizieren“. Diese ist im Gastnetz standardmäßig deaktiviert.
Das Gastnetz selbst ist meines Wissens nach vom Heimnetz getrennt. Aber wie sieht es mit der Kommunikation innerhalb des Gastnetzes aus? Wie viel zusätzliche Sicherheit bringt die Einstellung tatsächlich?
Und wie unterscheidet sich diese Trennung von der Abschottung zwischen Gastnetz und Heimnetz?
Vielleicht habt ihr ja ein paar Ideen, wie man das mit meiner vorhandenen Hardware sinnvoll umsetzen könnte.
Eine Sache ist mir noch wichtig: Beide PCs müssen weiterhin problemlos auf den Netzwerkdrucker zugreifen können.
Würdet ihr hier eher mit den Möglichkeiten der Fritz!Box arbeiten oder macht es Sinn, die VLAN-Funktion des Switches zu nutzen? Oder ist das mit meiner aktuellen Hardware ohnehin nicht wirklich sinnvoll umsetzbar?
Ich bin für Vorschläge und Anregungen offen. Vielleicht hat ja jemand eine ähnliche Konstellation und kann berichten, wie er das gelöst hat.
Vielen Dank schon mal!
Gruß


