
Knotenpunkt des Internets: Was im DE-CIX mit unseren Daten passiert

Wer eine Webseite aufruft, ein Spiel herunterlädt oder einen Film streamt, macht sich über den Weg der Daten meist keine Gedanken. Damit verschiedene Internetanbieter, Cloud-Dienste und Inhalteanbieter ihre Daten möglichst direkt austauschen können, treffen sich ihre Netze an Internetknoten.
Die Bezeichnung Internet legt nahe, dass es sich um ein großes, zusammenhängendes Netz handelt. Technisch besteht das Internet jedoch aus Zehntausenden weitgehend eigenständigen Netzwerken. Internetanbieter wie die Deutsche Telekom oder Vodafone betreiben ebenso eigene Netze wie Cloud-Anbieter, Hochschulen, Behörden, Unternehmen und Konzerne wie Google, Amazon, Microsoft, Meta oder Netflix.
Jedes dieser Netze kann unter einer sogenannten Autonomous System Number, kurz ASN, im Internet auftreten. Ein autonomes System entscheidet selbst, über welche Verbindungen seine Daten verschickt und welche Routen anderen Netzen angeboten werden. Damit ein Nutzer im Netz seines Internetanbieters dennoch eine Webseite oder einen Streaming-Dienst in einem anderen Netz erreichen kann, müssen die beteiligten Systeme miteinander verbunden sein.
Prinzipiell kann ein Anbieter dafür einen Dienstleister bezahlen, der seine Daten auch zu allen anderen Teilen des Internets weitertransportiert. Dieses Geschäftsmodell wird als IP-Transit bezeichnet. Der Transit-Anbieter organisiert gewissermaßen die Weiterreise und stellt die Verbindung zum restlichen Internet her.
Netzbetreiber können einen Teil ihres Datenverkehrs auch unmittelbar miteinander austauschen. Dieses direkte Zusammenschalten wird Peering genannt. Es kann über private Direktverbindungen oder über die gemeinsame Infrastruktur eines Internetknotens erfolgen. Solche Internetknoten werden auch als Internet Exchange Points, kurz IX oder IXP, bezeichnet.
Ein Internetknoten ist eine gemeinsame Vermittlungsplattform
Ein Internetknoten stellt eine technische Plattform bereit, an die sich verschiedene Netzbetreiber anschließen können. Vereinfacht lässt sich ein IXP mit einer großen Kreuzung vergleichen: Die angeschlossenen Netze führen ihre eigenen Leitungen bis zur Kreuzung und können dort Daten an andere Teilnehmer übergeben, ohne für jeden Partner eine komplett separate Verbindung aufbauen zu müssen.
Der Vergleich hat allerdings Grenzen. Ein Internetknoten entscheidet normalerweise nicht eigenständig, wo ein Datenpaket hinmuss. Die angeschlossenen Netze handeln untereinander aus, welche Daten sie austauschen und welche Ziele sie über ihre Verbindung erreichbar machen. Der Knoten stellt vor allem die dafür erforderliche Infrastruktur bereit.
Technisch bildet das sogenannte Peering-LAN die gemeinsame Verbindungsebene. Die Router der Teilnehmer werden über leistungsfähige Ethernet-Anschlüsse mit dieser Plattform verbunden. Je nach Bedarf reichen die angebotenen Ports von kleineren Anschlüssen bis zu Verbindungen mit mehreren Hundert Gigabit pro Sekunde. DE-CIX hat inzwischen auch eine Schnittstelle mit 800 Gigabit Ethernet in Betrieb genommen.
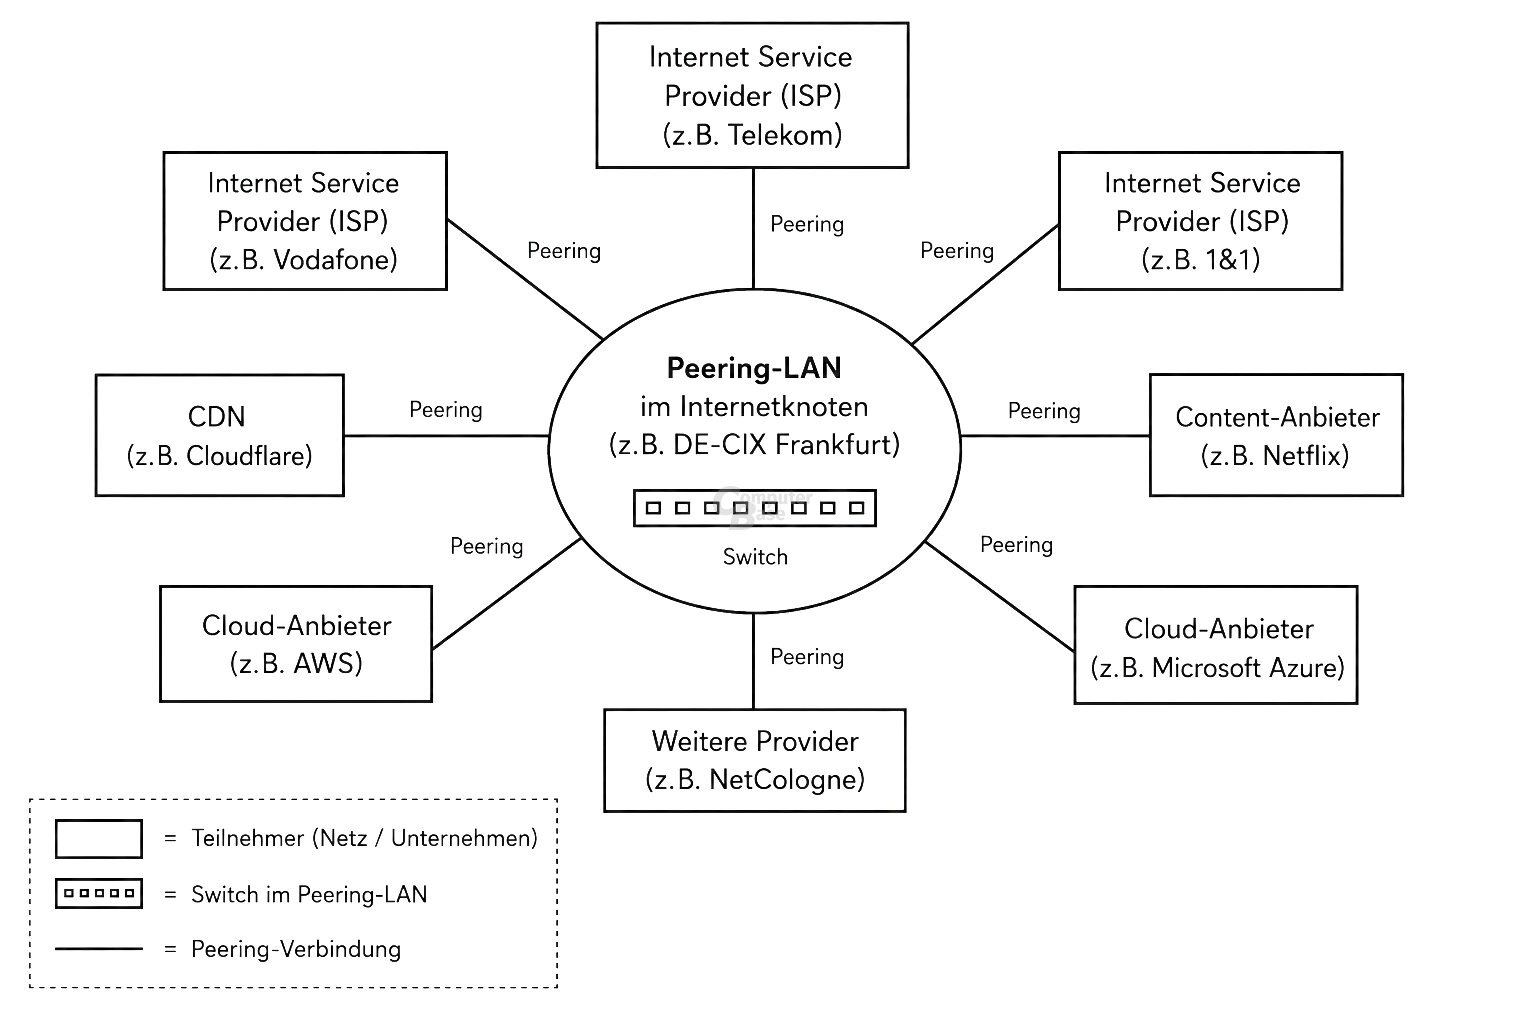
Möchte beispielsweise ein Internetanbieter Daten an einen Streaming-Anbieter übergeben, können beide Unternehmen eine direkte Peering-Verbindung aufbauen. Der Datenverkehr gelangt dann vom Router des Internetanbieters über die Infrastruktur des Internetknotens zum Router des Streaming-Dienstes. Von dort wird er innerhalb des Zielnetzes weitertransportiert.
Der Internetknoten speichert die übertragenen Videos, Webseiten oder Spieldaten dabei nicht dauerhaft. Er arbeitet auch nicht wie eine Suchmaschine oder ein zentraler Server. Seine Aufgabe ist es, Datenpakete möglichst schnell, zuverlässig und ohne unnötige Umwege zwischen den angeschlossenen Netzen zu übertragen.
Was beim Aufruf einer Webseite passiert
Welchen Weg ein Datenpaket tatsächlich nimmt, hängt unter anderem davon ab, bei welchem Internetanbieter der Nutzer Kunde ist, in welchem Netz der gewünschte Inhalt liegt und welche Verbindungen zwischen den beteiligten Unternehmen bestehen.
Ruft ein Nutzer beispielsweise eine Webseite auf, die über ein Content Delivery Network (kurz CDN; beispielsweise Cloudflare) ausgeliefert wird, kann der Inhalt bereits auf einem Server in Frankfurt liegen. Der Internetanbieter des Nutzers (Telekom, Vodafone und Co.) und der Betreiber des Auslieferungsnetzes könnten beide am DE-CIX angeschlossen sein. In diesem Fall lässt sich der Datenverkehr direkt zwischen den beiden Netzen austauschen. Voraussetzung ist, dass beide Netze dort tatsächlich miteinander peeren. Der Anschluss an denselben Internetknoten allein stellt diesen Datenaustausch noch nicht her.
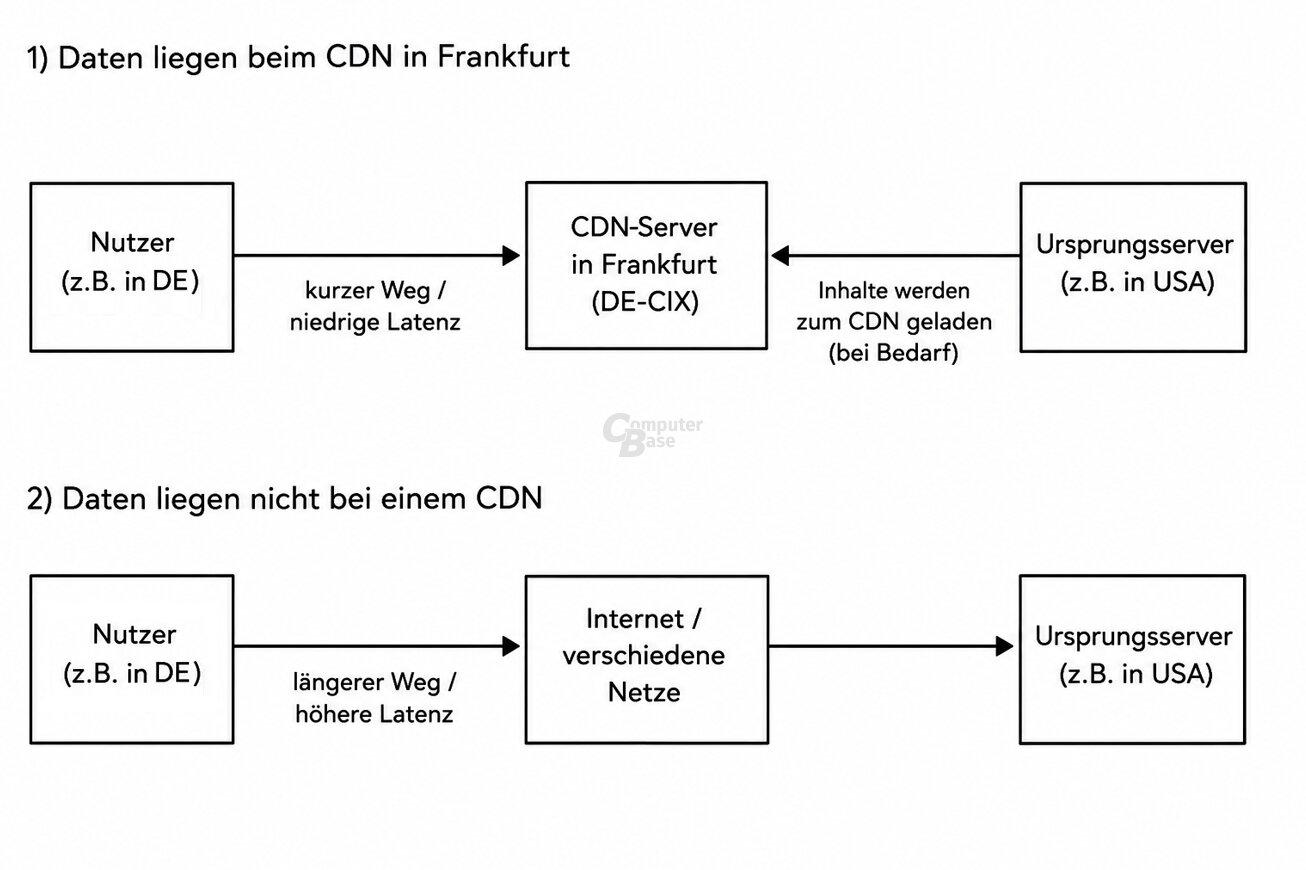
Ohne eine solche Verbindung müsste der Internetanbieter die Anfrage möglicherweise zunächst an einen Transit-Anbieter übergeben. Je nach vorhandener Netztopologie könnten die Daten weitere Netze und Standorte durchlaufen, bevor sie ihr Ziel erreichen. Eine direkte Übergabe kann die Strecke verkürzen, die Verzögerung reduzieren und Kosten für Transit-Verkehr vermeiden.
Das bedeutet allerdings nicht, dass jeder Zugriff eines deutschen Nutzers automatisch den DE-CIX passiert. Große Anbieter unterhalten zusätzlich private Direktverbindungen, eigene Glasfasernetze und Server innerhalb der Netze von Internetprovidern. Daten können außerdem über andere Internetknoten in Deutschland oder im Ausland ausgetauscht werden. Welcher Weg gewählt wird, bestimmen die beteiligten Netze anhand ihrer technischen und wirtschaftlichen Vorgaben.
BGP verteilt die Wegweiser des Internets
Damit ein Router weiß, über welche Verbindung ein bestimmter Bereich des Internets erreichbar ist, tauschen die Netze Routeninformationen aus. Dafür wird vor allem das Border Gateway Protocol, kurz BGP, verwendet. Die angeschlossenen Systeme teilen sich gegenseitig mit, welche IP-Adressbereiche sie erreichen können. BGP sucht dabei nicht automatisch den Weg mit der niedrigsten gemessenen Latenz. Die Router wählen anhand der erhaltenen Routeninformationen und der vom Betreiber gesetzten Prioritäten.
Beim bilateralen Peering richten zwei Netze eine direkte BGP-Sitzung zwischen ihren Routern ein. Bei Hunderten oder mehr als tausend potenziellen Partnern wäre es jedoch aufwendig, mit jedem Teilnehmer einzeln eine Verbindung einzurichten und zu verwalten.
Internetknoten setzen deshalb sogenannte „Route Server“ ein. Ein angeschlossenes Netz übermittelt seine Pfade an den Route-Server, der die Informationen nach den festgelegten Regeln an andere Teilnehmer verteilt. Am DE-CIX werden dafür jeweils zwei redundante Route-Server betrieben.
Wichtig ist die Unterscheidung zwischen Routeninformationen und Nutzdaten: Die Route-Server teilen den angeschlossenen Netzen mit, welche Wege verfügbar sind. Der eigentliche Datenverkehr läuft anschließend direkt zwischen den Routern der beteiligten Teilnehmer über das Peering-LAN. Die Route-Server selbst liegen also nicht im Datenpfad.
In Frankfurt sind nach Angaben des Betreibers rund 80 Prozent der angeschlossenen Netze über die Route-Server erreichbar. Ein neuer Teilnehmer kann dadurch mit wenigen BGP-Sitzungen mit Hunderten anderen Netzen peeren, ohne für jeden Partner eine eigene BGP-Sitzung einrichten zu müssen.
-
 DE-CIX Kabelrack (Bild: DE-CIX)


Der DE-CIX ist kein einzelnes Gebäude
Die Bezeichnung „der Internetknoten in Frankfurt“ erweckt leicht den Eindruck einer großen Halle, in der alle Leitungen zusammenlaufen. Tatsächlich ist die Infrastruktur des DE-CIX Frankfurt auf mehr als 40 Rechenzentren im Großraum Frankfurt verteilt. Einen einzelnen zentralen Raum oder gar einen einzelnen großen Router, durch den sämtlicher Datenverkehr läuft, gibt es nicht.
Teilnehmer können sich an unterschiedlichen Standorten anschließen. Die dort installierten Systeme sind über redundante Glasfaserverbindungen und eine verteilte Netzwerk-Infrastruktur miteinander verbunden. Für die angeschlossenen Netze entsteht dennoch eine gemeinsame Austauschplattform.
Wie diese „Maschine Internetknoten“ technisch aussieht, lässt sich an der in Frankfurt eingesetzten Apollon-Plattform erkennen. Ihr optisches Backbone besitzt nach Angaben des Betreibers eine Gesamtkapazität von 128 Terabit pro Sekunde. In dem als Mesh aufgebauten Glasfasernetz können auf einer einzelnen Faser bis zu 16 Terabit pro Sekunde transportiert werden.
Das Rückgrat bilden vier sogenannte Supernodes. Jeder davon kombiniert ein optisches Übertragungssystem mit Edge- und Core-Routern. Vereinfacht gesprochen nehmen Edge-Systeme die Anschlüsse aus den Rechenzentren auf, während die Core-Infrastruktur die verschiedenen Teile der Plattform miteinander verbindet.
Diese Verteilung dient zugleich der Ausfallsicherheit. DE-CIX spricht bei Apollon von einer 3:1-Redundanz: Alle vier Cores befinden sich im laufenden Netz, die Kapazitäten sind jedoch so ausgelegt, dass drei davon für den Betrieb ausreichen. Fällt ein Teil der Infrastruktur aus oder muss gewartet werden, soll der verbleibende Verbund den Datenverkehr weitertragen können.
Auch die Anschlüsse selbst wachsen mit dem Datenverkehr. Seit Ende 2025 nutzt Deutsche Glasfaser als erster Kunde am DE-CIX Frankfurt einen einzelnen 800-Gigabit-Ethernet-Port. Dabei werden mit 800G-ZR+-Optiken 800 Gigabit pro Sekunde über nur eine Wellenlänge übertragen. Insgesamt verfügte Deutsche Glasfaser damit nach damaligen Angaben am Standort über mehr als 1,6 Terabit pro Sekunde Anschlusskapazität.
Neutral gegenüber Rechenzentren und Carriern
Dass sich der DE-CIX Frankfurt auf mehr als 40 Rechenzentren verteilt, hat nicht nur technische Gründe. Eine wichtige Rolle spielt die sogenannte Rechenzentrumsneutralität. DE-CIX gehört selbst nicht zu einem bestimmten Rechenzentrumsbetreiber und bindet seine Dienste nicht an dessen Standorte.
Das Prinzip beschreibt CTO Dr. Thomas King im Gespräch mit ComputerBase vereinfacht so: DE-CIX geht dorthin, wo seine Kunden bereits sitzen. Befinden sich in einem Rechenzentrum genügend Unternehmen und Netzbetreiber, die sich mit dem Internetknoten verbinden wollen, soll nicht der Kunde seine Infrastruktur zu DE-CIX verlagern müssen. Stattdessen bringt DE-CIX seine Plattform zum Kunden. Deshalb ist der Internetknoten in Frankfurt in den wesentlichen Rechenzentren unterschiedlicher Betreiber präsent.
Ein ähnliches Prinzip gilt für die Carrier, also den Betreibern der für den Datentransport genutzten Netze und Leitungen. Auch hier ist DE-CIX neutral und nicht an einen bestimmten Netzbetreiber gebunden. Für Verbindungen können unterschiedliche Carrier und Kabelbetreiber eingesetzt werden. Entscheidend sind laut King insbesondere Sicherheit und Ausfallsicherheit, daneben spielt auch der Preis eine Rolle.
Der DE-CIX-CTO sieht diese Neutralität zugleich als einen Grund dafür, dass europäische Internetknoten wie DE-CIX, AMS-IX oder LINX sehr groß werden konnten. Viele europäische Internet Exchanges entstanden aus Vereins- oder Genossenschaftsstrukturen und waren dadurch von einzelnen Rechenzentrumsbetreibern unabhängig. DE-CIX gehört über seine Unternehmensstruktur vollständig dem eco – Verband der Internetwirtschaft e. V.
In den USA seien Internetknoten dagegen historisch häufiger von einzelnen Rechenzentrumsbetreibern aufgebaut worden, erklärt King. Ein Betreiber habe naturgemäß wenig Interesse daran, seinen eigenen Internetknoten gleichzeitig beim konkurrierenden Rechenzentrum anzubieten. Dadurch blieben solche Plattformen häufig stärker auf einzelne Standorte begrenzt. Die Neutralität erleichtert es einem Internetknoten dagegen, möglichst viele Netze und Unternehmen auf einer gemeinsamen Plattform zusammenzubringen.
Frankfurt erreicht fast 20 Terabit pro Sekunde
Der Frankfurter Internetknoten bleibt der mit Abstand bekannteste Standort. Mehr als 1.000 lokale, regionale und internationale Netze sind dort erreichbar. Im Jahr 2025 wurden über die Frankfurter Plattform insgesamt 48 Exabyte, also 48 Milliarden Gigabyte Daten übertragen.
Die Datenmenge verteilt sich nicht gleichmäßig über den Tag. Typischerweise steigt der Verkehr in den Abendstunden, wenn viele Menschen gleichzeitig Videos streamen, online spielen oder Software herunterladen. Große Sportereignisse und umfangreiche Betriebssystem-Updates können zusätzliche Ausschläge verursachen.
-
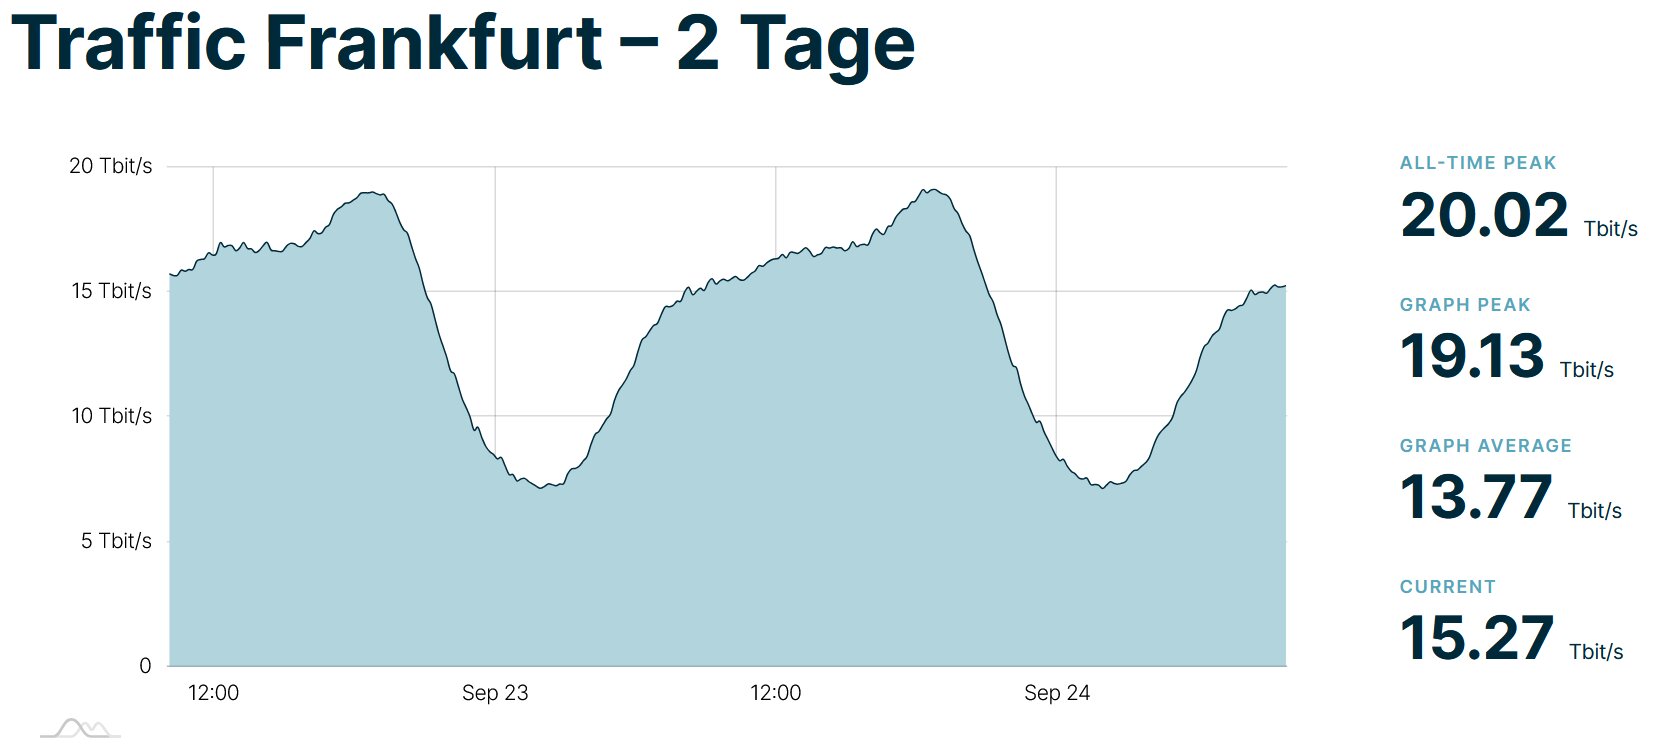 DE-CIX-Statistik der letzten zwei Tage (Stand 24.09.2026) (Bild: DE-CIX)


Während eines Spiels der Fußball-Weltmeisterschaft erreichte der DE-CIX Frankfurt am 7. Juli 2026 einen neuen Spitzenwert von 19,6 Terabit pro Sekunde. Über alle weltweit betriebenen DE-CIX-Plattformen hinweg wurden zur gleichen Zeit 29,5 Terabit pro Sekunde gemessen.
Live-Sport gehört inzwischen zu den wichtigsten Auslösern neuer Traffic-Rekorde. Anders als beispielsweise beim klassischen Rundfunk erhält beim Streaming im Regelfall jeder Zuschauer einen eigenen Datenstrom. Sehen Millionen Menschen gleichzeitig dasselbe Spiel, müssen daher entsprechend viele Kopien des Videostreams übertragen werden. Liegt eine Kopie des Inhalts bereits auf einem Server im Netz des Internetanbieters, kann die Auslieferung an dessen Kunden vollständig innerhalb dieses Netzes erfolgen. Video ist King zufolge ohnehin der mit Abstand wichtigste Treiber großer Datenmengen im Netz.
Solche Spitzenwerte beschreiben allerdings nur den zu einem bestimmten Zeitpunkt ausgetauschten Verkehr. Sie lassen weder erkennen, wie viele Menschen gerade online sind, noch welche konkreten Inhalte übertragen werden. Derselbe Datenstrom könnte aus Millionen kleiner Webseitenaufrufe oder einer geringeren Zahl besonders großer Downloads und Videostreams bestehen.
Bei 63,5 Prozent beginnt der Ausbau
Auch ein neuer Rekordwert von knapp 20 Terabit pro Sekunde bedeutet nicht, dass die technische Infrastruktur in Frankfurt kurz vor ihrer Leistungsgrenze arbeitet. Der DE-CIX hält bewusst erhebliche Reserven vor.
Wie CTO Dr. Thomas King im Gespräch mit ComputerBase erklärt, lässt der DE-CIX auf seinen Systemen eine Auslastung von höchstens 63,5 Prozent zu. Wird diese Marke überschritten, sorgt der Betreiber dafür, dass die Auslastung wieder darunter fällt. Bei dem ungewöhnlich konkreten Wert handelt es sich King zufolge um einen Erfahrungswert, mit dem der DE-CIX seit Jahren gut fährt.
Grund für die große Reserve sind vor allem die langen Vorlaufzeiten beim Ausbau der physischen Infrastruktur. Ganz grob müsse mit Rüstzeiten von etwa sechs Monaten gerechnet werden, erklärt King. Zusätzliche Glasfaserverbindungen müssen angemietet, Linecards oder Router bestellt, geliefert, eingebaut und mit Strom versorgt werden. Bestimmte Komponenten hält DE-CIX zwar auf Lager, eine komplette und entsprechend teure Plattform jedoch nicht.
Gleichzeitig wächst der Internetverkehr weltweit laut dem CTO im Durchschnitt um ungefähr 25 Prozent pro Jahr, wobei einzelne Standorte auch stärker zulegen können. Ein einzelner Peak kann zudem kurzfristig zehn oder 15 Prozent zusätzlichen Datenverkehr verursachen. Während der Corona-Pandemie habe DE-CIX sogar innerhalb einer Woche ein Traffic-Wachstum erlebt, das normalerweise ungefähr einem ganzen Jahr entsprochen hätte.
Die 63,5 Prozent sind deshalb keine technische Belastungsgrenze des Internetknotens, sondern eine bewusst früh gesetzte Ausbaugrenze. Sie verschafft DE-CIX genügend Zeit, zusätzliche Kapazitäten bereitzustellen, bevor die vorhandene Infrastruktur tatsächlich knapp wird. Aus einem gemessenen Peak lässt sich umgekehrt auch nicht einfach die gesamte theoretische Übertragungskapazität des Knotens errechnen: Neben der Auslastung einzelner Komponenten spielen die Verteilung des Verkehrs und die für Ausfälle notwendigen Reserven eine Rolle.
-
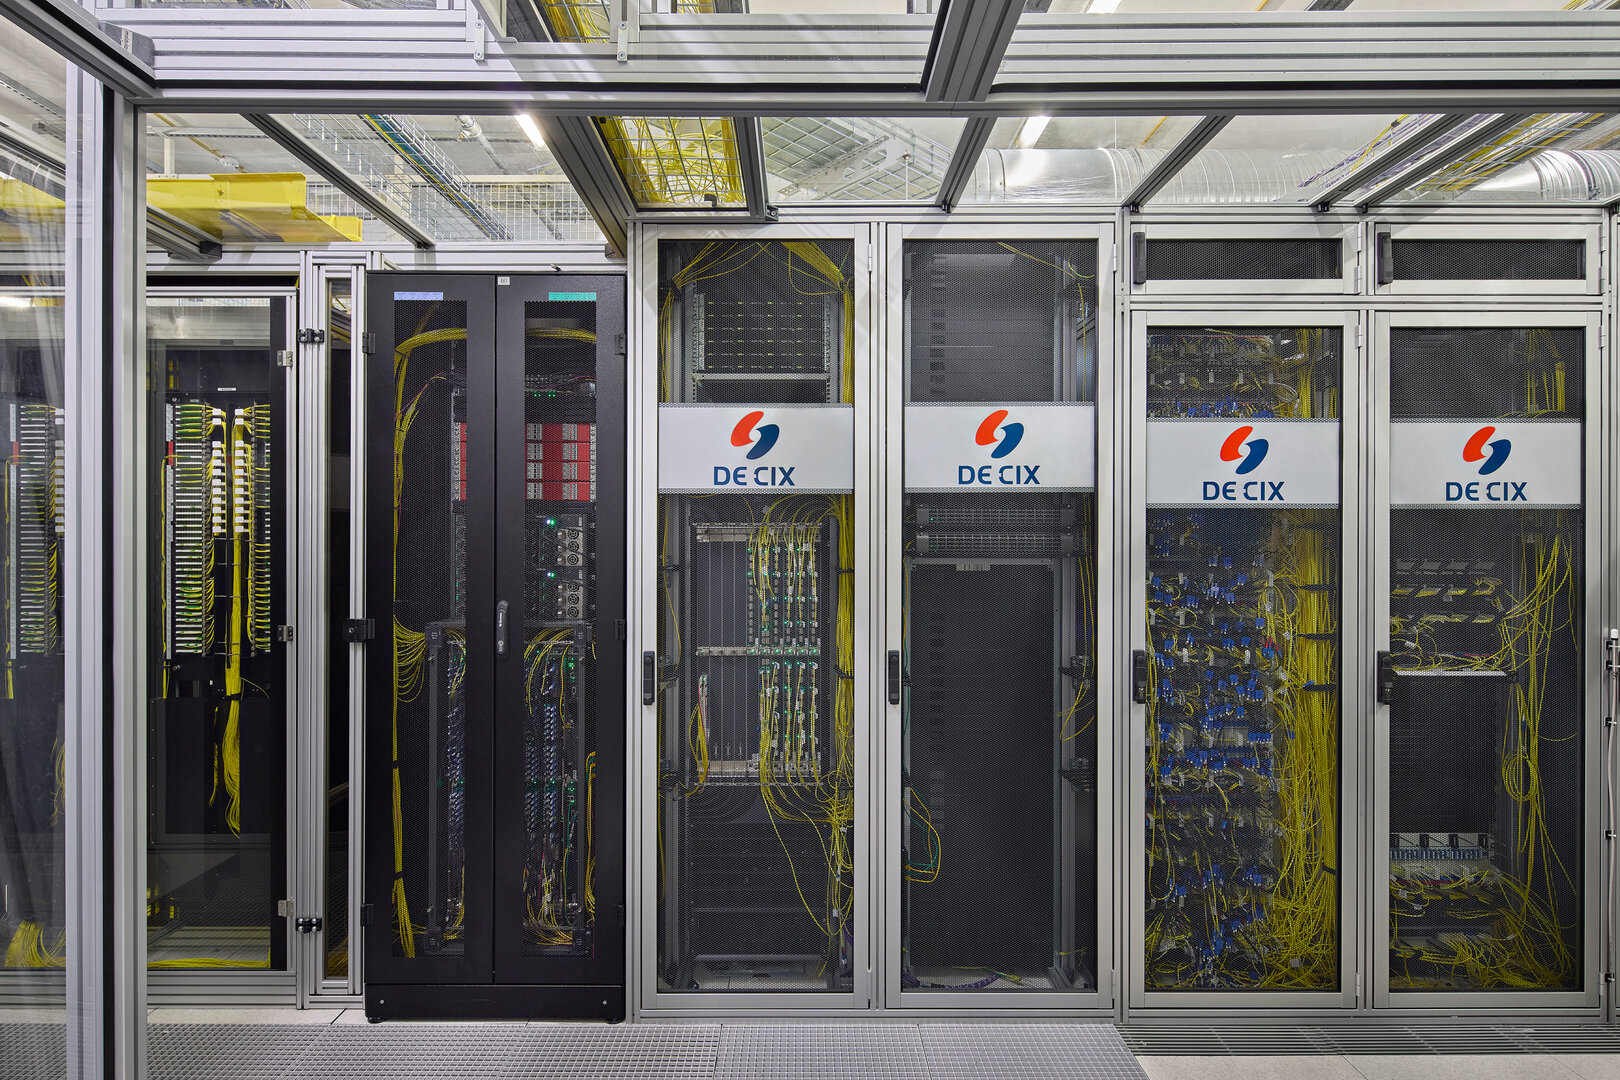 DE-CIX Serverraum (Bild: DE-CIX)


Warum Betreiber den direkten Austausch bevorzugen
Für angeschlossene Unternehmen bietet Peering mehrere Vorteile. Ein Netzbetreiber kann den Weg seiner Daten stärker kontrollieren und ist für den betreffenden Verkehr weniger von Transit-Anbietern abhängig. Kürzere Routen können außerdem die Latenz reduzieren. Das ist besonders bei Videokonferenzen, Online-Spielen, Finanztransaktionen und anderen Echtzeitanwendungen relevant.
Hinzu kommt die verfügbare Kapazität. Wenn ein Inhalteanbieter und ein Internetprovider große Datenmengen austauschen, kann eine direkte Verbindung gezielt dafür dimensioniert werden. Streaming-Dienste, Cloud-Anbieter und Betreiber von Content Delivery Networks gehören deshalb zu den wichtigen Teilnehmern an Internetknoten.
Peering ist trotzdem nicht automatisch kostenlos. Zwar verlangen viele Netze untereinander keine nutzungsabhängigen Gebühren für den Datenaustausch. Kosten entstehen aber weiterhin für Ports, Rechenzentrumsflächen, Router, Glasfaserverbindungen und den Transport der Daten bis zum Internetknoten. Einige Unternehmen schließen zudem bezahlte Peering-Abkommen oder private Interconnection-Verträge ab.
Der Internetknoten ist damit zugleich technische Infrastruktur und Marktplatz. Er bringt möglichst viele Netze an einem Ort beziehungsweise auf einer gemeinsamen Plattform zusammen. Je mehr interessante Teilnehmer vorhanden sind, desto attraktiver wird der Standort für weitere Anbieter.
Peering ist nur eine von drei Säulen
Das klassische Peering bildet heute nur einen Teil des Geschäfts von DE-CIX. Wie CTO Thomas King im Gespräch mit ComputerBase erklärt, sieht das Unternehmen inzwischen drei große Säulen: das traditionelle Peering, den Cloud Exchange und als relativ neuen Bereich die Zusammenschaltung von KI-Infrastruktur.
Mit dem Peering ist DE-CIX in den vergangenen 30 Jahren groß geworden. Hier treffen vor allem Internet Service Provider, Content-Anbieter, Content Delivery Networks und weitere Netzbetreiber aufeinander, um Daten direkt auszutauschen. King bezeichnet diesen Bereich im Wesentlichen als Geschäft zwischen Netzbetreibern.
Die zweite Säule ist der Cloud Exchange. Über ihn erhalten Unternehmen direkte Konnektivität zu Cloud-Anbietern. Mehr als 50 Cloud Service Provider sind laut King auf der Plattform vertreten. Ein großer Teil des Geschäfts entfällt dabei auf die bekannten Hyperscaler wie Microsoft Azure, AWS, Google Cloud Platform, Oracle oder IBM, daneben sind aber auch zahlreiche kleinere und spezialisierte Cloud-Anbieter angeschlossen.
Unternehmen können darüber beispielsweise ihr eigenes Rechenzentrum über eine private Verbindung mit einer Cloud-Umgebung bei AWS oder Microsoft Azure verbinden. Der Verkehr läuft dabei über die vereinbarte Anbindung, ohne den gewöhnlichen Weg durch das öffentliche Internet zu nehmen.
Anders als beim klassischen Peering ist dieses Geschäft stärker von Unternehmenskunden geprägt. Auf der einen Seite stehen Cloud Service Provider, auf der anderen typischerweise Unternehmen beziehungsweise Carrier, über die sich Unternehmen anbinden. Damit steigen auch die Anforderungen etwa an Service Level Agreements, Reporting und zusätzliche Funktionen. DE-CIX sieht in diesem Bereich laut King derzeit deutlich mehr Wachstumspotenzial als im klassischen Peering und wächst dort um ungefähr 25 Prozent pro Jahr.
Als dritte und noch junge Säule kristallisiert sich nach Einschätzung von DE-CIX die Zusammenschaltung von KI-Infrastruktur heraus. Mit Neo-Clouds und GPU-as-a-Service-Anbietern entstehen neue Akteure, die große Rechenkapazitäten bereitstellen. Auch diese Systeme müssen mit anderen Netzen verbunden werden – beispielsweise um auf Daten zuzugreifen oder erzeugte Inhalte an Nutzer und andere Dienste auszuliefern.
Das Netzwerk wird zum Dienst
Über diesen drei Bereichen steht für DE-CIX zunehmend das Konzept „Network as a Service“. Prozesse, die früher manuell eingerichtet wurden, sollen automatisiert und über APIs sowie Self-Service-Portale verfügbar gemacht werden.
Kunden können darüber ihre unterschiedlichen Interconnection-Dienste verwalten, beispielsweise Peering, Verbindungen zum Cloud Exchange oder einen Cloud Router. DE-CIX bietet inzwischen auch virtualisierte Router als Cloud-Dienst an. Änderungen, die ein Kunde im Portal vornimmt, werden unmittelbar auf die Plattform übertragen.
Gleichzeitig baut DE-CIX die Monitoring- und Observability-Funktionen aus. Kunden sollen nicht mehr lediglich wissen, dass eine Netzwerkverbindung besteht, sondern nachvollziehen können, wie sie genutzt wird, welche Datenmengen übertragen werden und ob Störungen auftreten. King vergleicht diese Entwicklung mit der Cloudifizierung von Server-Infrastruktur: Auch bei Netzen werden Automatisierung, APIs, Messwerte und unmittelbar verfügbare Informationen über den Zustand eines Dienstes zunehmend selbstverständlich.
Mehr als 1.000 Internetknoten weltweit
Der DE-CIX Frankfurt ist nur einer von zahlreichen Internetknoten. Nach Daten des IXP Trackers der Internet Society gab es im September 2026 weltweit 1.078 aktive IXPs mit mindestens drei angeschlossenen Mitgliedern. Die tatsächliche Zahl hängt allerdings von der verwendeten Definition und davon ab, ob kleine, im Aufbau befindliche oder nicht öffentlich zugängliche Plattformen mitgezählt werden.
Zu den großen europäischen Internetknoten gehören neben DE-CIX Frankfurt beispielsweise der AMS-IX in Amsterdam und der LINX in London. Zugleich entstehen immer mehr regionale Knoten. Sie sollen verhindern, dass Daten zwischen zwei Netzen derselben Region zunächst in eine weit entfernte Metropole transportiert werden müssen.
Ein lokaler Internetknoten kann daher auch dann sinnvoll sein, wenn sein Datenverkehr nur einen Bruchteil der Frankfurter Werte erreicht. Entscheidend ist nicht allein die maximale Übertragungsrate, sondern ob relevante Anbieter vor Ort vertreten sind und Daten auf kurzen Wegen austauschen können.
Auch DE-CIX ist längst nicht mehr auf Frankfurt begrenzt. In Deutschland betreibt die DE-CIX Management GmbH weitere Internetknoten beziehungsweise Interconnection-Plattformen unter anderem in Hamburg, München, Düsseldorf und Leipzig. In Berlin arbeitet DE-CIX mit dem dortigen BCIX zusammen, im Ruhrgebiet besteht eine Partnerschaft mit dem Ruhr-CIX.
International bietet DE-CIX seine Dienste mittlerweile an mehr als 60 Standorten in Europa, Afrika, Nord- und Südamerika, dem Nahen Osten und Asien an. Das Unternehmen nennt inzwischen mehr als 4.600 angeschlossene Netzwerke aus über 100 Ländern und ist über Partner und eigene Infrastruktur in Rechenzentren in mehr als 600 Städten erreichbar.
Diese Standorte arbeiten nicht ausschließlich als voneinander getrennte Austauschplattformen. Viele der weltweit betriebenen DE-CIX-Standorte sind mit hohen Bandbreiten untereinander verbunden. Zwischen Frankfurt und New York stehen laut King beispielsweise 800 Gigabit pro Sekunde zur Verfügung. Ein Kunde kann dadurch Konnektivitätsdienste in einer anderen Metropolregion oder sogar auf einem anderen Kontinent nutzen, ohne dort selbst eigene Infrastruktur betreiben zu müssen.
Für solche internationalen Verbindungen nutzt DE-CIX unter anderem Seekabel. Ihre Absicherung stellt andere Anforderungen als eine Glasfaserverbindung innerhalb Frankfurts. Wird dort eine Leitung beschädigt, kann ein Spleißtrupp den Schaden unter Umständen innerhalb eines Tages beheben. Bei einem defekten Seekabel muss dagegen zunächst ein Reparaturschiff die betreffende Stelle erreichen; die Wiederherstellung kann Wochen oder sogar Monate dauern.
Während DE-CIX andere Verbindungen laut King typischerweise über zwei alternative Wege absichert, setzt der Betreiber bei Seekabelstrecken häufig auf drei unterschiedliche Wege. Der Ausfall eines Kabels soll so nicht dazu führen, dass für die Kunden keine ausreichende alternative Verbindung mehr zur Verfügung steht.
Wer die Routen bestimmt und absichert
Als Betreiber der Plattform kann DE-CIX technische Betriebsdaten erfassen, Störungen erkennen und Maßnahmen gegen Angriffe oder fehlerhafte Teilnehmer ergreifen. Der Internetknoten bestimmt jedoch nicht zentral, welche Webseiten erreichbar sind oder welche Route sämtliche Daten im Internet nehmen.
Diese Entscheidungen bleiben auf viele voneinander unabhängige Netze verteilt. Die Teilnehmer legen selbst fest, mit wem sie Daten austauschen, welche Routen sie akzeptieren und welche Verbindungen sie bevorzugen. Auch deshalb gilt das Internet nicht als ein einzelnes Netz mit einer zentralen Kontrollinstanz.
Sicherheitsmechanismen sollen verhindern, dass fehlerhafte oder manipulierte Routen ungeprüft verbreitet werden. DE-CIX gleicht über seine Route-Server angekündigte Datenpfade unter anderem mit Einträgen in Internet Routing Registries ab und validiert sie mithilfe der Resource Public Key Infrastructure, kurz RPKI. Damit lässt sich prüfen, ob ein autonomes System berechtigt ist, einen bestimmten IP-Adressbereich anzukündigen.
Einen vollständigen Schutz vor Fehlkonfigurationen, Angriffen oder Ausfällen gibt es dennoch nicht. Die Stabilität des Internets entsteht vielmehr durch eine Kombination aus redundanter Technik, mehreren voneinander unabhängigen Verbindungen und der dezentralen Struktur der beteiligten Netze.
Vom Postamt zum weltweiten Netz
Der grundlegende Zweck des DE-CIX reicht bis zu seiner Gründung im Jahr 1995 zurück. Damals verbanden die Anbieter MAZ, EUnet und XLink ihre Netze in einem ehemaligen Postgebäude in der Mainzer Landstraße 237 in Frankfurt. Zuvor konnten Daten zwischen deutschen Internetanbietern teilweise über Verbindungen in die USA und zurück transportiert werden, obwohl Absender und Empfänger in Deutschland saßen.
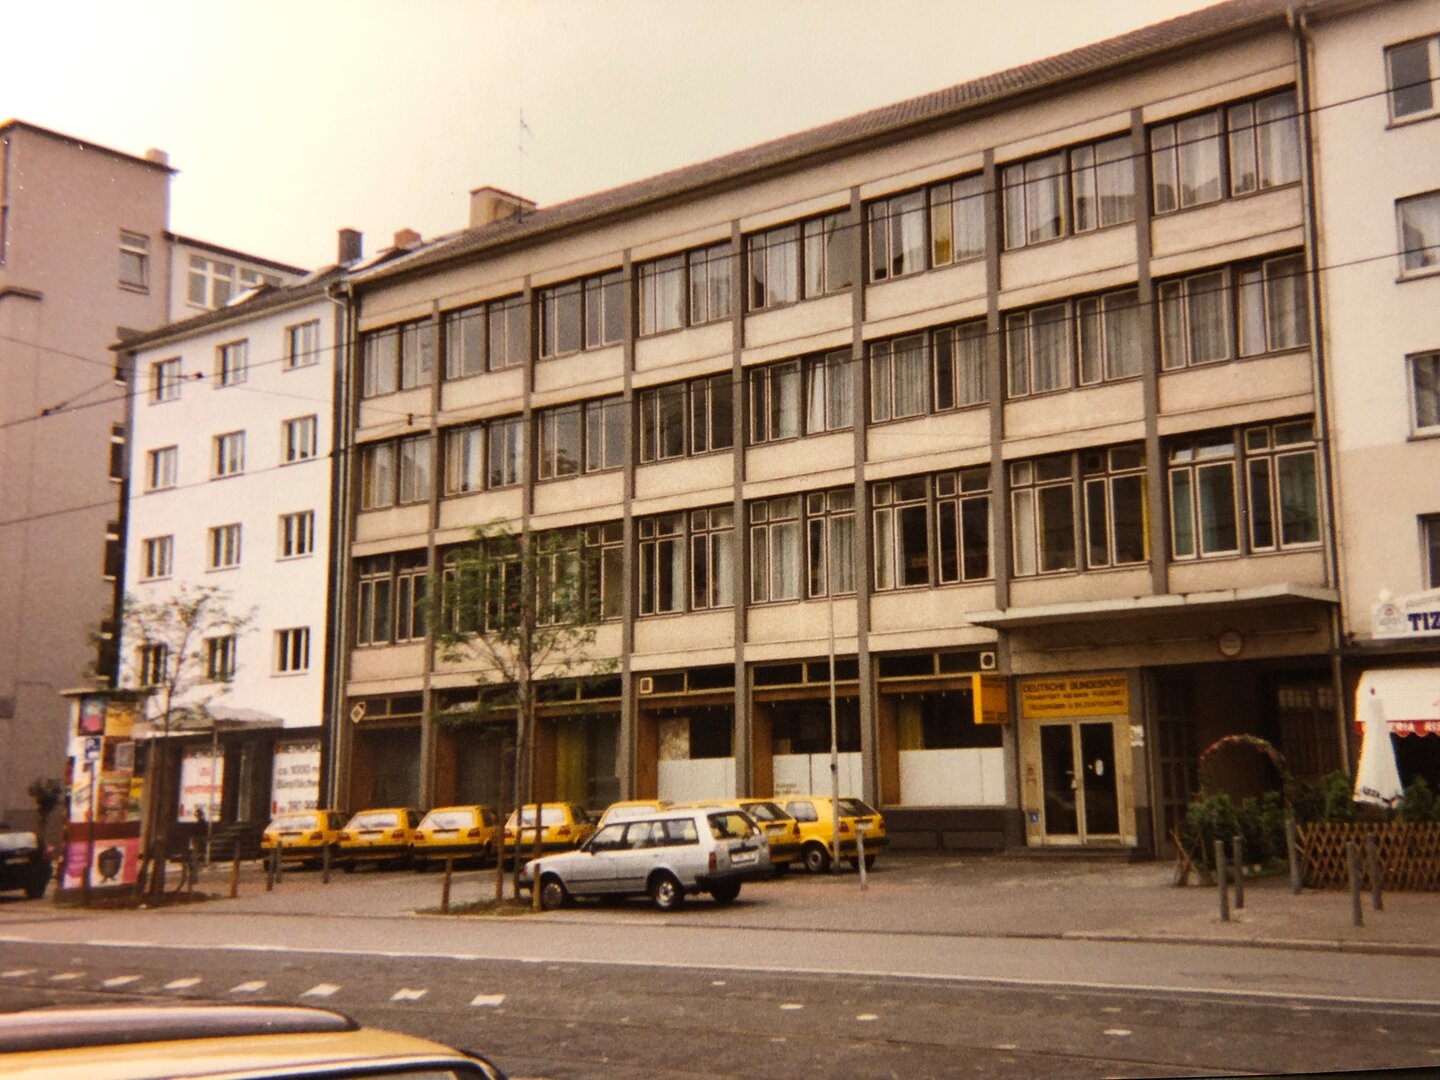
Der Kontrast zur heutigen Infrastruktur könnte kaum größer sein. Wo zunächst drei Anbieter an einem gemeinsamen Switch zusammenkamen, spannt sich heute allein in Frankfurt eine Plattform über mehr als 40 Rechenzentren. Einzelne Kunden können über Anschlüsse mit 800 Gigabit pro Sekunde angebunden werden, während das optische Backbone für Datenraten im dreistelligen Terabit-Bereich ausgelegt ist.
Aus der zunächst überschaubaren Verbindung dreier Anbieter entstand zudem eine weltweit verteilte Infrastruktur. Der DE-CIX ist damit kein einzelner Mittelpunkt des Internets. Er gehört aber zu den Orten, an denen aus vielen selbstständigen Netzen das entsteht, was Nutzer als ein zusammenhängendes Internet wahrnehmen.
Dieser Artikel war interessant, hilfreich oder beides? Die Redaktion freut sich über jede Unterstützung durch ComputerBase Pro und deaktivierte Werbeblocker. Mehr zum Thema Anzeigen auf ComputerBase.
- Cinebench 2026
- 3DMark Steel Nomad, Time Spy...
- Apple M-Series Vergleich
 Fabian
 Jan-Frederik
