Admin-Benutzerkonto plötzlich defekt

Also ich habe Dienstag den PC neu gemacht mit Win11 26h2 und abends soweit wie möglich eingerichtet.
Mittwoch morgen selber Fehler wie im Screenshot zu sehen.
Dann habe ich meinen Standarduser wieder zum Admin gemacht (die Rechte konnte ich mir per Admin Aufforderung aus meinem Konto geben) ein neues Benutzerkonto gemacht, diesem Admin gegeben und den alten defekten Admin gelöscht. Danach meinen User wieder degradiert.
Dann wieder alles fertig gemacht und zwischen den einzelnen Schritten Backups mit Acronis gemacht.
Heute Morgen dann wieder derselbe Fehler, dass das Admin Profil defekt ist.
Bin dann auf ein noch funktionierendes Backup zurück von gestern Abend und habe die restlichen Updates noch installiert (Nvidia Treiber, Office Updates). Bisher geht das Konto immer noch.

Es scheint mir, wie wenn es immer am nächsten Tag / nach einer gewissen Zeit defekt wird, aber ich kann mir nicht erklären warum? Hat noch jemand eine Idee, woran es liegen kann?

CrystalDisk Info habe ich auch mal angeschaut, das sieht zumindest für mich gut aus.
Muss ich da noch einen Test laufen lassen (wenn ja, was?) oder ist das schon aussagekräftig?
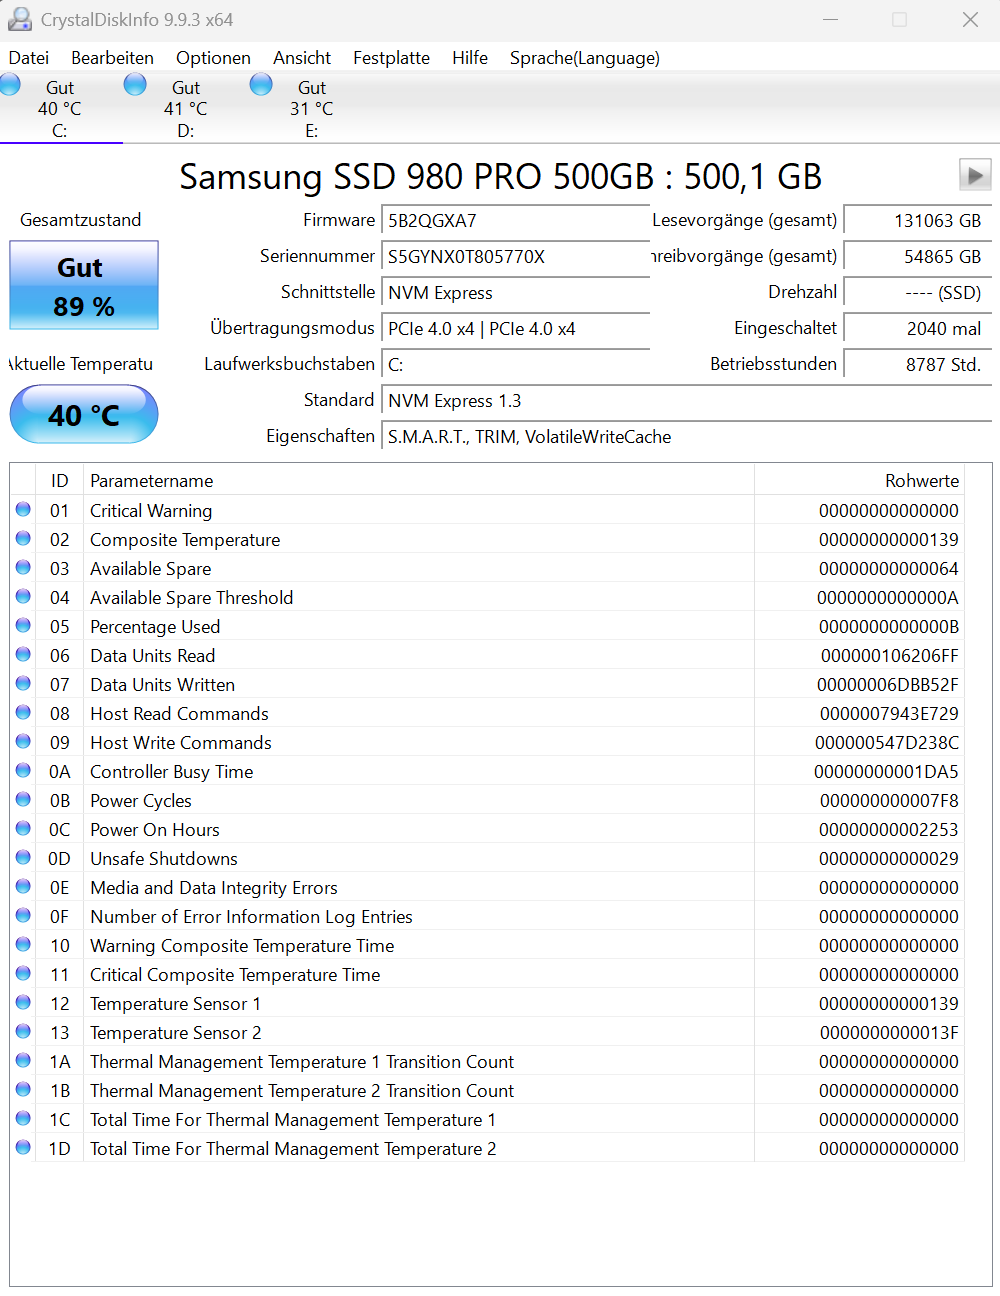
1792660632891.png
 
@werkam ich nutze sowohl für Admin- als auch Standardkonto lokale Benutzerkonten. und bin mit meinem Microsoft Konto nur bei den Diensten wie Office eingeloggt.
 
Dann solltest Du Dich Mal anmelden am Microsoft Konto und den Rechner einbinden wenn es möglich ist. Evtl ist deshalb das Konto defekt.
 
Hatte ich schon mal.
Das läßt sich folgendermaßen beheben:

Wenn die Fehlermeldung „Das Benutzerprofil kann nicht geladen werden“ erscheint, liegt oft ein Problem in der Registry vor:
  1. Starten Sie Windows im abgesicherten Modus.

  2. Drücken Sie Windows-Taste + R, tippen Sie regedit ein und bestätigen Sie mit Enter
  3. Navigieren Sie zu folgendem Pfad:
    HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\ProfileList
  4. Suchen Sie in der linken Leiste nach den Schlüsseln, die mit S-1-5 beginnen und oft doppelt vorhanden sind (einer davon endet evtl. mit .bak). Klicken Sie auf den Schlüssel ohne .bak, schauen Sie im rechten Fenster auf den Eintrag ProfileImagePath, um sicherzugehen, dass es Ihr betroffener Benutzername ist.
  5. Benennen Sie den Schlüssel mit .bak um (z. B. hängen Sie .old an) und entfernen Sie beim anderen Schlüssel das .bak (falls vorhanden), oder passen Sie die Einträge RefCount (Wert auf 0 setzen) und State (Wert auf 0 setzen) an.
  6. Starten Sie den PC neu.

Hier hat die KI mal zu 100% Recht.
 
  • Gefällt mir
Reaktionen: werkam
Ich habe nochmal in meiner VM getestet. Wenn ich mich vom Standard Konto abmelde und im Admin Konto an geht das Konto noch bis zum nächsten Neustart. Danach bekomme ich bei der VM dieselbe Meldung und lande in einem temporären Konto. Das Ganze passiert bei Version MR27 mit Signaturen vom 10. Oktober, aber auch immer noch bei MR27 Patch a mit den heutigen Signaturen.

Wenn ich mich aber zwischen den beiden Benutzerkonten hin und herlogge, passiert es nicht. Es passiert zumindest bei der VM immer nur bei einem Neustart aus dem Admin Konto heraus.

Bei meinem PC, bei dem das Problem als Erstes aufgetreten ist, passiert es anscheinend immer erst nach einiger Zeit und dann auch manchmal direkt beim einfachen Umloggen in das Admin Konto ohne Neustart aus dem Admin Konto heraus Worin sich PC und VM unterscheiden ist bspw. das ich beim PC den Schnellstart deaktiviert habe. Die VM ist eine einfach Windows 11 Grundinstallation mit Kaspersky drauf, um zu testen, ob neue finale Versionen sich einwandfrei installieren lassen, bevor ich es am PC mache.

Bei derselben VM mit MR26, wo ich noch eine Sicherung hatte, tritt dieses Problem nicht auf.

Es sieht stark nach einem Problem mit der neuen Kaspersky Version MR27 (21.27.6.532) Version aus. Bei einer Windows 11 Grundinstallation mit dem Defender habe ich das Problem nicht.

Achja und das Problem mit dem defekten Konto tritt unter Win11 25h2 und 26h2 auf.

Nutzt hier vielleicht jemand Kasperky und Ist dazu etwas bekannt? Ich habe auch mal im Forum dort geschrieben, aber noch keine Antwoet. Falls es von tatsächlich durch die MR27 verursacht wird, ist dazu etwas bekannt und kann das durch die täglichen Kaspersky Updates behoben werden, auch wenn das Windows Konto dann schon defekt ist? Und komischerweise tritt der Fehler immer nur im Admin Konto auf.
 
Wenn du zusätzliche Programme wie Kaspersky o. Acronis nach einer sauberen Neuinstallation von Windows installierst, wär das mal ne wichtige Info für den Startpost gewesen. Denn wir wissen ja nicht, was du mit "wieder einrichten" bzw. "im Laufe der Einrichtung" genau meinst. Wir Helfenden gehen dann nämlich von nem cleanen Windows aus und das zeigt definitiv nicht diese Fehler.
 
  • Gefällt mir
Reaktionen: Merlin352 und Incanus
Hallo zusammen,

ich brauche bitte doch noch weitere Hilfe. Und zwar ist es so, dass mit dem Registry-Fix von @wuselsurfer es zwar möglich ist, mich einmalig im Admin-Konto wieder einzuloggen und es verweist auf das richtige Profil.
Aber beim nächsten Neustart ist es wieder defekt. In den Ereignislogs tauchen die IDs 1502, 1511 und 1515 auf und es heißt darin, dass das Benutzerprofil nicht geladen werden kann, da es entweder beschädigt ist oder nicht vorhanden, mit dem Verweis, dass der Zugriff darauf verweigert wurde. Es steht aber kein Prozess oder sonst was dabei, der eventuell darauf zugreift.
Und die Windows-Ereignisprotokolle sagen sonst einfach nur, dass nun ein Temp Profil geladen wird statt das reguläre Profil.

Mit einer VM, die dasselbe Problem wie mein Haupt-PC aufweist, habe ich jetzt mal mit der Snapshot-Funktion getestet.
Ausgangszustand war derselbe und zwar, dass das Standardkonto funktioniert und das Admin-Konto und sobald ich mich einmal erfolgreich am Admin-Konto angemeldet habe und einen Neustart mache, ist danach das Profil defekt bzw. kann nicht mehr geladen werden.
Dann kann ich den Registry-Fix anwenden und wie erwähnt ist es dann bei einem weiteren Neustart wieder defekt.
Ich habe auch mal vor dem ersten Anmelden am Admin-Konto, wenn es noch funktioniert, Kaspersky vorher deinstalliert, aber auch dann passiert derselbe Fehler, dass das Profil beim nächsten Neustart defekt ist. Aber das heißt nicht unbedingt, dass Kaspersky den Fehler nicht schon vorher verursacht hat? Ich habe dazu heute auch mal ein Ticket beim Support geöffnet. Mal schauen, was dabei rauskommt, denn es gibt Forenartikel von vor paar Jahren, wo es mal ein ähnliches Problem gab.

Was mir sonst beispielsweise aufgefallen ist, ist, dass in der Registry der State-Wert des Standardkontos bei 0 ist, während der vom Admin-Konto bei Hexadezimal 100 ist. Dann habe ich testweise mal ein weiteres Admin-Konto angelegt und dort bleibt trotz mehreren Neustarts oder Abmeldungen im Konto, bleibt der Wert bei State ebenfalls bei 0 und die Anmeldung funktioniert auch weiterhin.
Hat dieser Wert irgendeine Aussagekraft, dass 100 bspw. bedeutet, dass das Profil schon defekt ist? Oder was sagt der Wert aus? Und komischerweise kam beim zweiten neuen Admin-Konto bei den Tests nie der Fehler.

Auf meinem PC bei der Neueinrichtung allerdings schon. Dort kam der Fehler auch nach der Neueinrichtung eines neuen Admin Kontos wieder, sodass auch das das Problem nicht lösen würde.
Als am PC der Fehler trotz Neueinrichtung am Dienstag am Mittwoch dann auch wieder auftrat, habe ich einen neuen Admin angelegt und den alten gelöscht. Der neue Admin ging dann den restlichen Tag trotz mehrerer Neustarts und Logins, aber Donnerstag war wieder der selbe Fehler. Dann bin ich auf ein Backup zurück, habe nochmal die letzten Anpassungen im darin noch funktionierenden Admin Konto gemacht und seitdem habe ich mich nicht mehr angemeldet. Das will ich auch erst wieder machen, wenn ich das Problem in der VM lösen konnte, nicht dass es mir das Konto eventuell unnötig schrottet, bevor ich es das vielleicht wieder durch den Neustart defekte Profil reparieren kann.
Ich muss mich zwar recht selten ins Admin Konto einloggen, aber es wäre schon gut, das es nicht defekt ist und normal funktioniert.

Mittlerweile gehen mir etwas die Ideen aus. Ich habe auch geprüft, ob die NT User.dat und die User Class-Datei im Benutzerprofil des Admin-Kontos die passenden Berechtigungen haben. Und ja, auf beide Dateien hat die Administratorengruppe, in dem sich der Admin befindet, Vollzugriff. Aber trotz allem steht mit den o.g. Ereignis IDs im Ereignislog, dass der Zugriff verweigert wurde. Was mich sehr verwundert, ist, dass ich einmalig noch am Konto einloggen kann und erst mit dem Neustart der Defekt passiert.
Was kann die Fehlerursache dafür sein und wie kann man das beheben? Und ist das Konto tatsächlich defekt (aber warum funktioniert der RegistryFix dann kurzzeitig?) oder kann aus welchem Grund auch immer nur nicht darauf zugegriffen werden.

Und an der Festplatte kann es auch nicht liegen, denn wie in vorherigen Posts zu sehen, sagt zumindest CrystalDisk, dass der Zustand gut ist. Außerdem liegt das OS auf einer anderen Festplatte wie die VM.

Es wäre sehr nett, wenn ihr mir weiterhelfen könntet. Vielen Dank im Voraus dafür.
 
Zuletzt bearbeitet:
chinchillah schrieb:
Aber beim nächsten Neustart ist es wieder defekt. In den Ereignislogs tauchen die IDs 1502, 1511 und 1515 auf und es heißt darin, dass das Benutzerprofil nicht geladen werden kann, da es entweder beschädigt ist oder nicht vorhanden, mit dem Verweis, dass der Zugriff darauf verweigert wurde.
Poste die vollständigen Meldungen, inkl. Pfadangaben.

CU
redjack
 
chinchillah schrieb:
Hallo zusammen,

ich brauche bitte doch noch weitere Hilfe. Und zwar ist es so, dass mit dem Registry-Fix von @wuselsurfer es zwar möglich ist, mich einmalig im Admin-Konto wieder einzuloggen und es verweist auf das richtige Profil.
Aber beim nächsten Neustart ist es wieder defekt.
Ich würde ein neues lokales Administratorkonto anlegen und alles neu installieren.
Dazu würde ich mich mit dem Windows-Administrator-Konto anmelden.

Das muß man vorher mit einem anderen Konto freischalten mit dem cmd-Befehl:

net user administrator /active:yes

Dann abmelden und mit dem Windows-Administratorkonto anmelden.
Dann würde ich mals erstes ein Passwort dafür vergeben (Rechtsklick auf Dieser PC -> Verwalten -> Lokale Benutzer und Gruppen -> Benutzer -> administrator -> Rechtsklick -> Kennwort festlegen.


chinchillah schrieb:
In den Ereignislogs tauchen die IDs 1502, 1511 und 1515 auf und es heißt darin, dass das Benutzerprofil nicht geladen werden kann, da es entweder beschädigt ist oder nicht vorhanden, mit dem Verweis, dass der Zugriff darauf verweigert wurde. Es steht aber kein Prozess oder sonst was dabei, der eventuell darauf zugreift.
Und die Windows-Ereignisprotokolle sagen sonst einfach nur, dass nun ein Temp Profil geladen wird statt das reguläre Profil.
Der Fehler trat bei Windows 10 bei einem Windows Update auf, also würde ich da mal die neuesten installieren.


chinchillah schrieb:
Was mir sonst beispielsweise aufgefallen ist, ist, dass in der Registry der State-Wert des Standardkontos bei 0 ist, während der vom Admin-Konto bei Hexadezimal 100 ist.
Das ist normal laut Internet.

chinchillah schrieb:
Es wäre sehr nett, wenn ihr mir weiterhelfen könntet. Vielen Dank im Voraus dafür.
Versuchen kann ich es, aber die letzte Fehlerbehebung in dieser Richtung ist schon um die 7 Jahre her oder so.
Danach trat dieser Fehler nicht wieder auf.
 
@wuselsurfer @redjack1000 Danke für die Rückmeldung. Screenshots schicke ich noch, ich lasse wie im Thema auch vorgeschlagen, gerade noch einen RAM-Test laufen.

Von einer Neuinstallation möchte ich, wenn möglich absehen, da die ganze Einrichtung sehr viel Zeit benötigt hat, zumal ein neues Benutzerkonto wie beschrieben, nur bis zum nächsten Tag funktioniert hat.
Und da es sowohl in einer VM als auch auf einem frisch installierten PC auftritt, sowie vor der Neuinstallation, muss es doch durch irgendetwas ausgelöst werden.
Und es muss doch einen Grund geben, wieso es einige Zeit lang funktioniert nach der Neueinrichtung des Kontos mit zahlreichen Neustarts, Switchen zwischen Standard und Admin und meistens am nächsten Tag geht es nicht mehr.

Was die Updates angeht: der Fehler ist unter den Windows September und Oktober Updates aufgetreten. Sowohl bei der VM als auch dem PC sind alle Programme / Treiber etc. aktuell.
 
chinchillah schrieb:
Und es muss doch einen Grund geben, wieso es einige Zeit lang funktioniert nach der Neueinrichtung des Kontos mit zahlreichen Neustarts, Switchen zwischen Standard und Admin und meistens am nächsten Tag geht es nicht mehr.
Den gibt es bestimmt, man muss diesen finden. Fehlersuche beginnt in meinen Augen mit auswerten der vorhandenen Informationen/Logilfes.

CU
redjack
 
@redjack1000

So hier die Screenshots

Der RAM-Test war übrigens erfolgreich ohne einen einzigen Fehler durchgelaufen.

Wie sonst auch habe ich ins Admin-Konto gewechselt, als es noch ging, dann neu gestartet und dann lande ich beim nächsten Login in einem temporären Profil.

Event ID 1502:

1792959587735.png


1792959407188.png


1792959889279.png


Event ID 1515:
1792959624949.png


1792959791701.png


1792959706191.png


Event ID 1511:

1792959942525.png


1792960011515.png


1792960052126.png


1792960350129.png


1792960434615.png


User Profile Service:

1792960531579.png


1792960492181.png

Und lässt sich da die Fehlerursache erkennen?
 

Anhänge

  • 1792959435655.png
    1792959435655.png
    383,2 KB · Aufrufe: 12
  • 1792959519592.png
    1792959519592.png
    459,4 KB · Aufrufe: 14
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: redjack1000
Ich habe jetzt mal meinen PC in eine VM umgewandelt, sodass ich besser testen kann.
Bei diesem ist es sogar so, dass ich schon beim nächsten Login nicht mehr im richtigen Admin-Konto lande, sondern in einem temporären Profil und der Registry Fix wirkt dort gar nicht.
Im Windows Ereignis Log stehen allerdings genau dieselben Fehler wie bei der VM.

Was kann ich denn jetzt noch tun? Eine Neuinstallation macht keinen Sinn, da sie ja nur temporär geholfen hat. Der Fehler kommt ja wieder.
 
chinchillah schrieb:
Eine Neuinstallation macht keinen Sinn, da sie ja nur temporär geholfen hat.
Also ich bin noch auf dem Stand, dass du Kaspersky direkt nach der Neuinstallation von Windows installiert hattest. Ergo ist für mich immer noch Kaspersky o. irgendeine andere Software, die du zusätzlich noch installierst, der Übeltäter.

Wenn du schon Acronis nutzt, mach doch damit nen Image deines jetzigen Systems, installiere Windows sauber neu ohne irgendwelche Programme zu installieren und teste nochmal dein Standard-Admin-Nutzer Wechselspielchen. Und wenn du bei der weitergehenden Analyse neue Erkenntnisse gewonnen hast, kannst du wieder dein ursprüngliches System aufspielen und das Problem fixen.
 
@qiller das geht nicht, da ich den PC u.a. für die Arbeit brauche. Es muss sich doch herausfinden lassen, was den Fehler verursacht und warum es einige Stunden lang funktioniert.
 
chinchillah schrieb:
Du hast aber schon verstanden, dass das Weglassen von Kaspersky nur ein Analyseschritt in der Testinstallation ist, oder? Es geht darum herauszufinden, ob auch ein Minimalsystem das gleiche Problem verursacht.

Und btw.
chinchillah schrieb:
da ich den PC u.a. für die Arbeit brauche
Welcher Arbeitgeber nötigt denn seinen Mitarbeitern Kaspersky auf? Dir ist schon klar, dass eine AV-Software tiefgreifenden Systemzugriff hat (u.a. z.B. auch auf Benutzerprofildaten :|) und Kaspersky in einem Land mit fragwürdiger Führung beheimatet ist?
 
Oktober 2026
Zurück
Oben