News Android-Smartphones: Malware sitzt ab Werk in vielen Billiggeräten

pay2win

Edit: Eine Liste der bisher als betroffen geltenden Geräte wäre schick. Ist aber leider auch nicht in der Quelle.

Edit2: Hier ist zumindest eine Übersicht der am "häufigsten" aufgefallen Modelle: Liste bei Bitdefender
1791533464869.png
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: flo.murr, Akula, mojzika1 und 58 andere
Günstige Smartpones aus unsicheren Quellen sind also unsicher? Total überraschende Erkenntnis von Bitdefender. :p

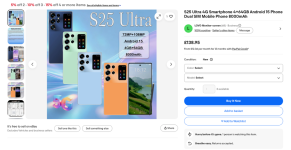
Hier übrigens ein Bild aus dem Bericht:
5--off-2---10--off-3---15--off-4-or-more.png
Und hier auf eigene Gefahr der ebay Link.
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: MurpH1986, CDLABSRadonP..., zhompster und 33 andere
die schrieb:
pay2win

Edit: Eine Liste der bisher als betroffen geltenden Geräte wäre schick. Ist aber leider auch nicht in der Quelle.
Ja eine Liste der betroffenen Hersteller wäre schön.
 
  • Gefällt mir
Reaktionen: Olunixus, angband1, MouseClick68 und 6 andere
@FxOxRxCxE Die Hersteller dürften irgendwelche 0815 China Fabrikate sein. Hier gehts nicht um etablierte Hersteller.

Im Bericht steht dass die Zertifikate der System Images auf "Shenzhen Zediel Co., Ltd." ausgestellt wurden.

die schrieb:
Edit2: Hier ist zumindest eine Übersicht der am "häufigsten" aufgefallen Modelle: Liste bei Bitdefender
Diese Liste ist aber irreführend, weil dort gefakte Modellbezeichnungen mit aufgelistet wurden!
 
  • Gefällt mir
Reaktionen: MurpH1986, zhompster, FeelsGoodManJPG und 14 andere
Achso, mein Somsung Galaxy S26 Ültra 512GB für 180 Geld ist nicht sicher? Mist...

Edit: Gibt es irgendwo diese Liste der Geräte?
 
  • Gefällt mir
Reaktionen: LuckyMagnum, Kazuja, TPD-Andy und 10 andere
die schrieb:
Eine Liste der bisher als betroffen geltenden Geräte wäre schick.
Bitdefender liefert zumindest diese Grafik. Ist nur nicht so hilfreich, weil eben viele Fakes dabei sind. Vermutlich wollen sie auch keine "komplette" Liste rausgeben, weil sie niemals komplett sein wird. Am Ende verlassen sich sonst noch Leute drauf, weil ihr bestimmtes dubioses Smartphone nicht auf der Liste steht.
1791533262795.png


Und ja, irgendwo ist genau das zu erwarten, wenn man so ein billiges Smartphone aus fragwürdigen Quellen kauft, aber ich finde es trotzdem gut, dass sowas auch nachgeprüft wird.
 
  • Gefällt mir
Reaktionen: Even, TPD-Andy, testwurst200 und eine weitere Person
Junge wenn einer ein Smartphone kauft das Kingkong X heißt oder Kingkong 9 ... ... Da hält sich mein Mitleid wahrlich in Grenzen.
 
  • Gefällt mir
Reaktionen: JackForceOne, Aeroway, mtmac und 47 andere
hmm, da gibt´s doch diesen Spruch... wer billig kauft, kauft zwei mal.
 
  • Gefällt mir
Reaktionen: EmViO, Lonex88, TPD-Andy und 10 andere
G00fY schrieb:
@FxOxRxCxE Die Hersteller dürften irgendwelche 0815 China Fabrikate sein. Hier gehts nicht um etablierte Hersteller.

Im Bericht steht dass die Zertifikate der System Images auf "Shenzhen Zediel Co., Ltd." ausgestellt wurden.


Diese Liste ist aber irreführend, weil dort gefakte Modellbezeichnungen mit aufgelistet wurden!
Da ist das s24 und s25 bei
 
  • Gefällt mir
Reaktionen: Firezeed
Android war und ist kein sicheres Betriebssystem.

Denn genau diese schönen Möglichkeiten des Versteckens und Nichtbemerkens der Schadsoftware für den Betroffenen ohne Rootrechte macht Android so gefährlich.

Android ohne Root ist ein klares NoGo, egal was Google, das BSI oder die Bank erzählt. Die Dunkelziffer infizierter Androidgeräte mit Schadsoftware teils direkt durch Hersteller wird daher sehr hoch ausfallen.
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: Ryo, SirSinclair, Zocker1996 und 2 andere
rob_zup schrieb:
Da ist das s24 und s25 bei
Nicht das Galaxy S24 / S25 von Samsung sondern ein Billiggerät, dass auch S24 und S25 benannt wurde. Die Namensgleichheit ist natürlich kein Zufall.
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: ByteBlur, Whoracle, EmViO und 11 andere
rob_zup schrieb:
Da ist das s24 und s25 bei
Da könnte auch S28 und S29 auftauchen, weil's einfach Fake Modelle chinesischer Hersteller sind...
 
  • Gefällt mir
Reaktionen: Whoracle, EmViO, medsommer und 7 andere
Blackhorse79 schrieb:
Android war und ist kein sicheres Betriebssystem.

Denn genau diese schönen Möglichkeiten des Versteckens und Nichtbemerkens der Schadsoftware für den Betroffenen macht Android so gefährlich.
Als ob irgendeine Software da besser wäre.

Wenn Du jetzt meinst, Apple's OS wäre besser, dann hast Du nur deswegen recht, weil es keine billigen Kopien von Apple Smartphones gibt.

Aber das Betriebssystem ist kein bisschen besser oder grundsätzlich sicherer. Diese S...h...parolen einiger Leute, die meinen, ihr Lieblings-OS (egal welche Plattform) wäre gerade so viel besser und sicherer, sind alles nichts als Selbstillusion.
 
  • Gefällt mir
Reaktionen: AlphaKaninchen, ByteBlur, Staubwedel und 34 andere
Die größte Malware ist doch Google Android selbst 🫣😁
 
  • Gefällt mir
Reaktionen: LuckyMagnum, Etrusker, eddi99 und 8 andere
Ripcord schrieb:
Ja, die billigen Kopien davon.
Nicht wirklich, es wurden zig Millionen mit gebrauchten Samsung Smartphones gemacht welche als neu verkauft wurden. Da kann die Malware auch reingefuscht worden sein. Und keiner weiss woher manchmal ein gebrauchtes Smartphone stammt.
Ergänzung ()

Interessant wäre es doch wie man diese Malware ausfindig machen kann oder die getarnten apps. So das man selbst nachprüfen darf.
 
  • Gefällt mir
Reaktionen: Mlu, Slim.Shady, gbert und 3 andere
Blackhorse79 schrieb:
Android war und ist kein sicheres Betriebssystem.
Die Geräte um die es hier geht werden nicht mal eine offizielle Android Zertifizierungen haben! Die dürften nicht dem Android Logo beworben werden.
Sind halt China Fakes die aufbauend auf dem Open Source Project ihr eigenes AOSP Image gebaut haben und dort schädliche Apps vorinstallieren. Da hat nichts mit Android als Betriebssystem zu tun.

Northstar2710 schrieb:
...es wurden zig Millionen mit gebrauchten Samsung Smartphones gemacht welche als neu verkauft wurden. Da kann die Malware auch reingefuscht worden sein.
So einfach geht das nicht! System Apps müssen die selbe Signatur wie das OS Image besitzen. Das heißt um das zu erreichen müssten die Verkäufer den Bootloader entsperren, Custom Image aufspielen usw. Das würde aber schnell auffallen weil das Gerät dann unsigniert ist und Samsung Knox etc. nicht mehr verfügbar ist.
 
Zuletzt bearbeitet:
  • Gefällt mir
Reaktionen: JackForceOne, AlphaKaninchen, Cruentatus und 15 andere
Zurück
Oben