Neue Router und Netwerkstruktur gesucht!

aquaphun

Lieutenant
Registriert
Feb. 2008
Beiträge
928
Hallo Zusammen,

ich wollte im nächsten Jahr mein angemieteten Telekom Router gegen was eigenes ersetzen und zugleich mein Heimnetzwerk mit anderen Geräten ausstatten.

Aktuell betreibe seit einem Jahr ein kleines Homelab mit einem Homeassistant, Paperless und Kamerasystem, ein paar alte Fritz! Geräte als AP, und ein Eufy Kamera System. Unten aufgeführt die aktuelle Struktur:
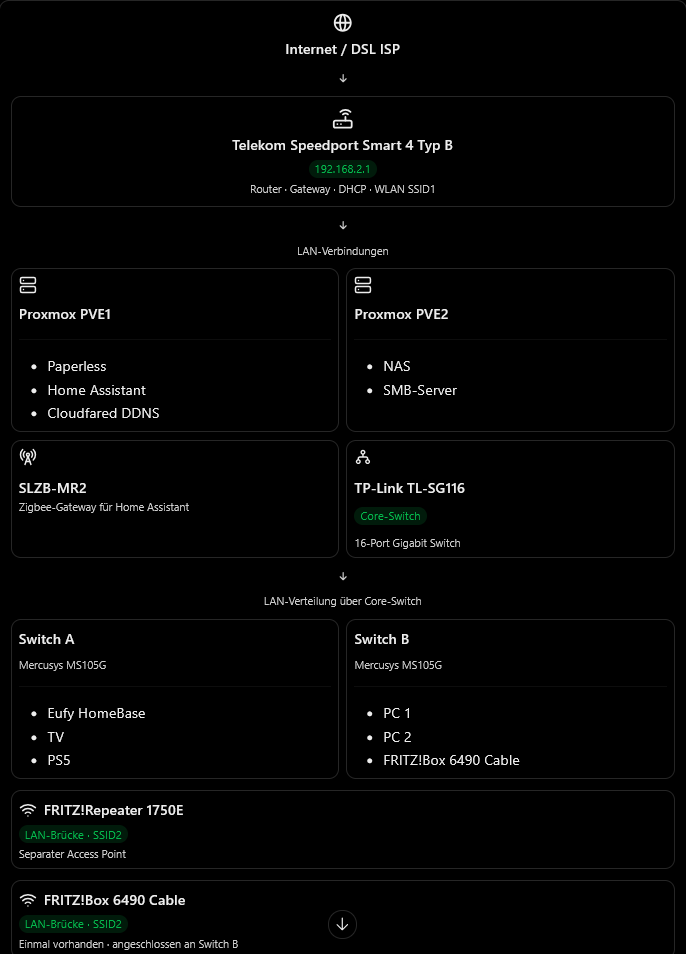
1795005549411.png


Ich hatte anfangs überlegt komplett auf Fritz! Geräte umzusteigen, jedoch habe ich gelesen, dass diese kein V-Lan können was für die Abschirmung der IOT-Geräte und evtl. für den Schutz des NAS von außen gefährlich sein könnte. Home Assistant ist bereits durch deine DDNS Weitergabe von außen erreichbar.
Dann hatte ich überlegt aus dem DIY-NAS ein Open-Sense Router zu bauen aber dies soll nicht sinnvoll sein weil auf ein Router auf Proxmox eher riskant ist bzgl. Stabilität. Zudem müsste ich ein Modem kaufen, weshalb ich auch direkt einen passenden Router kaufen könnte.

Wie würdet Ihr das machen?
Schonmal vielen Dank für eure Einblicke!
 
Ja also hast du gut gelesen Fritzboxen können kein VLAN, also ganz richtig ist es nicht sie können es. Aber nur soweit was der Hersteller vorgibt, bisschen PPPoE und Gäste WLAN. Selbst VLANs anlegen und Co. darfst du nicht.

Meine persönliche Empfehlung wäre eine Ubiquiti Dreammaschine diese kann fast bisschen zu viel für den Heimanwender aber da du schon paar Services betreibst perfekt.
Diese kannst du dann per Kupfer oder Glas anklemmen (brauchst meist noch eine weitere Hardware ein DrayTek Modem oder so einen SFP) bist also für die Zukunft auch bestens gerüstet.
Die kann auch jede Form von Segmentierung, VPN, Routing, da kannst du alles für die Zukunft auch anklemmen und hast direkt einen sauberen Kontroller mit dabei.

Nachteil, die Nr. kostet schon was. 400 Taler bist da locker los

Alternativ gibt noch Omada, oder du baust dir bisschen was selber mit OpenSense oder Pfsense.
 
Hallo @Scirca,
Fritzbox VLANs Vergabe sind schon stark beschränkt und sind meistens nur als "Gast"-WLANs verfügbar.

Soweit ich das gesehen habe ist die Dreammachine ein reiner Router, also müsste noch ein Modem fürs DSL her. Auch scheint die Dreammachine durch andere Modelle abgelöst worden zu sein. Bspw. Dream Router 7 für 250€.

norKoeri schrieb:
Aktuell hast Du auch kein VLAN, also FRITZ!Box 7490 gebraucht. Falls Du mehr als DSL100 hast, dann FRITZ!Box 7590 (ohne AX) gebraucht oder 7490 + DSL-Modem vorschalten, denn die passt optimal zu Deinen 6490/1750.
Hallo @norKoeri,
Ja teilweise bekommt man DSL+Modems sehr günstig bis geschenkt. Hatte nur gedacht wenn ich neue Hardware kaufe, dann ist evtl. ein Modem bereits integriert.
Bzgl. den VLANs hatte ich mich informiert, dass dies Best-Practice ist und dies das eigene Netzwerk sicherer macht, besonders wenn viele IOT-Geräte und Server und Services angebunden sind. Wenn ich schon mein (gesamtes?) Heimnetzwerk mit einem neuen Router ausstatten möchte, warum dann nicht mit einem der das auch beherscht? Grade weil ich immer mehr auf die Schiene mit Self-Hosting gehe hatte ich nach Best-Practices informiert.
 
Ich würde auf eine einheitliche Umgebung setzen. Ubiquiti ist die eine Option mit vielen Möglichkeiten. Alternativ und etwas günstiger fährt man mit TP Link Omada. Da sind die Geräte günstiger. Dein Switch ist aber nicht kompatibel und auch generell nicht managed.
Ich nutze Omada und bin damit sehr zufrieden.
Als Bedenken aber, dass du auf jeden Fall ein DSL Modem brauchen wirst, da du weder bei Ubi noch bei Omada einen Router inkl. Modem bekommst.
 
Die FB7690 hat zigbee drin. Dann brauchst Du keinen Zigbee Access Point mehr. Das macht schon Sinn, das nicht 2 Teile dort senden auf 2,4Ghz. Dann hättest Du einen Kanal frei.
Ob VLAN sinnvoll ist, wage ich zu bezweifeln. Wenn Du Apps auf Smartphone nutzen willst für IOT Geräte, wird das nicht funzen, die in separates VLAN zu packen.
Aber Du hast einen Kabelrouter als Access Point dort. Den per WAN ins Heimnetz und die IOT-Geräte dort verbinden mit Separatem WLAN.
 
aquaphun schrieb:
wenn ich neue Hardware kaufe, dann ist evtl. ein Modem bereits integriert
Beschränkt Dich in der Auswahl oder schlimmstenfalls baust Du Dir eine Router-Kaskade. Wenn der zusätzlich Stromverbrauch von 1,5 Watt kein Hindernis ist, und auch sonst kein Hindernis besteht, dann bitte immer externes Modem.
aquaphun schrieb:
Bzgl. den VLANs hatte ich mich informiert, dass dies Best-Practice ist
Findet man viel Geschwafel im Netz. Bitte suche nach den Beiträgen „VLAN“ und „IoT“ von unserem Nutzer @Raijin

Mein Tipp: Lass es! Du machst Dir nur das Leben schwer, abgesehen davon es wahrscheinlich falsch machst und dann keinerlei Vorteil hast. Ein Heimsegment plus Gast-WLAN ist schon schwer genug. Lieber schauen, dass
  • alle Geräte nur soweit offen sind, wie nötig,
  • alle Geräte noch Security-Updates bekommen und
  • auch eingespielt sind.
aquaphun schrieb:
aus dem DIY-NAS ein Open-Sense Router zu bauen
Warum denn eigentlich Deine Tendenz Geräte für mehrere Funktionen zu nutzen? Ist das wegen der Optik, wegen dem Stromverbrauch oder ‥? Vielleicht liegt hier das eigentliche Problem.
 
  • Gefällt mir
Reaktionen: Alter_Falter
Das Cloud Gateway Ultra von Ubiquiti ist günstiger als eine Dreammachine - betreibe selbst mit dieser ein Unify Netzwerk daheim und habe auch IoT Devices in einem eigenen VLAN damit realisiert. Modem extra.

Bezüglich Zugriff von extern schau dir auch mal Tailscale an. Vorteil ist, dass keine offenen Ports von extern benötigt werden.
 
DJKno schrieb:
Ich würde auf eine einheitliche Umgebung setzen. Ubiquiti ist die eine Option mit vielen Möglichkeiten. Alternativ und etwas günstiger fährt man mit TP Link Omada. Da sind die Geräte günstiger. Dein Switch ist aber nicht kompatibel und auch generell nicht managed.
Ich nehme an dass bei Ubiquiti sehr viele Einstellungen möglich sind, aber auch dass es evtl. overkill sein könnte. Ich werde mir mal TP-Link Omada mal anschauen. Danke für den Hinweis.

hildefeuer schrieb:
Die FB7690 hat zigbee drin. Dann brauchst Du keinen Zigbee Access Point mehr. Das macht schon Sinn, das nicht 2 Teile dort senden auf 2,4Ghz. Dann hättest Du einen Kanal frei.
Ob VLAN sinnvoll ist, wage ich zu bezweifeln. Wenn Du Apps auf Smartphone nutzen willst für IOT Geräte, wird das nicht funzen, die in separates VLAN zu packen.
Aber Du hast einen Kabelrouter als Access Point dort. Den per WAN ins Heimnetz und die IOT-Geräte dort verbinden mit Separatem WLAN.
Da ich bereits zwei FB Geräte habe lag es auch nahe ein weiteres FB Gerät als Hauptrouter zu kaufen. Leider hatte ich dann die sache mit den VLANs gelesen und wollte mich dann auch hier im Forum informieren.

norKoeri schrieb:
Beschränkt Dich in der Auswahl oder schlimmstenfalls baust Du Dir eine Router-Kaskade. Wenn der zusätzlich Stromverbrauch von 1,5 Watt kein Hindernis ist, und auch sonst kein Hindernis besteht, dann bitte immer externes Modem.
Ein Router mit integriertem Modem ist kein muss sonder nur ein "Nice-To-Have". Dementsprechen stimme ich dir vollkommen zu, dass so eine Anforderung die Auswahl doch stark einschränkt.

norKoeri schrieb:
Findet man viel Geschwafel im Netz. Bitte suche nach den Beiträgen „VLAN“ und „IoT“ von unserem Nutzer @Raijin
Danke für den Tip. Werde ich heute Abend mal recherchieren.

norKoeri schrieb:
Warum denn eigentlich Deine Tendenz Geräte für mehrere Funktionen zu nutzen? Ist das wegen der Optik, wegen dem Stromverbrauch oder ‥? Vielleicht liegt hier das eigentliche Problem.
Naja ich habe bereits einen alten Mini-PC mit diversen Servern drauf und einen alten Ryzen-Rechner der momentan nur als NAS dient. Ich könnte rein theorethisch den alten Ryzen-Rechner mit einer 2-4 Port Netzwerkkarte versehen und einen DIY Router bauen. Mein Gedanke dabei ist, dass der größte Teil der Hardware schon da ist und mit etwas "Basteln" der Router kostengünstig erstellt werden kann. Was mich davor abschrekt ist die Stabilität und dass es wohl besser wäre ein separates Gerät dafür zu erwerben.

Falls der Sicherheitsgedanke von VLANs wirklich mehr arbeit ist, als das es mehr Sicherheit bringt bin ich gerne bereit dies zu streichen.
 
norKoeri schrieb:
Mein Tipp: Lass es! Du machst Dir nur das Leben schwer, abgesehen davon es wahrscheinlich falsch machst und dann keinerlei Vorteil hast. Ein Heimsegment plus Gast-WLAN ist schon schwer genug. Lieber schauen, dass
  • alle Geräte nur soweit offen sind, wie nötig,
  • alle Geräte noch Security-Updates bekommen und
  • auch eingespielt sind.
interessant.. kannst du das bitte näher erläutern, ich konnte jetzt nichts finden, warum VLANs die Sicherheit nicht erhöhen sollen. Es mag ja sein, dass das Thema schwierig ist, aber das Smart Home anderweitig sicher zu machen ist ebenfalls nicht trivial. Denn jeder der Zugriff auf das Heimnetz hat, kommt auch automatisch auf die IOT-Geräte, es sei denn der Zugriff ist passwortgeschützt und hat keine Sicherheitslücken, was jetzt nicht undenkbar ist, da nicht alle Hersteller ihre Geräte mit Patches versorgen.
 
aquaphun schrieb:

äh aber keine Portweiterleitung hoffe ich. Sowas nur via VPN oder der HA APP machen.

aquaphun schrieb:

Nein! Willst du nicht! Hol dir Ubiquiti. Ein kleines Cloud Gateway und davor ein DSL Modem. (Gibt es Dreytek noch? -> Dann davon z.B, eines.

Und ein Switch von UI; du willst ja VLAN machen. Ich würde es nicht machen, und eher schauen was ich im Netz habe. Kann man dann ja gut über FritzBox / UI Cloud Gateway filtern.
 
aquaphun schrieb:
Ich nehme an dass bei Ubiquiti sehr viele Einstellungen möglich sind, aber auch dass es evtl. overkill sein könnte. Ich werde mir mal TP-Link Omada mal anschauen.
Da kann ich dich beruhigen, ist beides von der Handhabung gleich, von daher nimm Unifi.

CU
redjack
 
+1 für UniFi

Hier mein Favoritenkanal bei YT:
https://www.youtube.com/@JanPoertner
Der Jan erklärt UniFi Hardware einfach und hat gute Einsteigervideos und auch ambitionierte Videos für mehr!

Ubiquiti ist der Hammer und auch insgesamt nicht viel teurer als Fritz!

ich bin vor einem 3/4 Jahr komplett auf Ubiquiti/unifi umgestiegen. Ich hatte nicht wirklich Netzwerkerfahrung und bin von einem Provider Router (Sagem) mit Glasfaseranschluss komplett auf Unifi gewechselt, weil ich
a) nur gutes gehört habe
b) etwas lernen wollte
c) extrem viele Möglichkeiten haben wollte (APs, Kameras, VLAN, SmartHome etc.)
d) einfach mal was geiles haben wollte.

Der Einstieg bei UniFi ist wirklich simple, Kabel vom Modem in den "WAN" Port und fertig, per APP die Haupt-WLAN, Gäste-WLAN und IoT-WLAN konfiguriert in 30 Minuten.

Nutze einen DreamRouter 7, 2.5GBE 8port POE Flex Switch, U7 Pro Wall und mittlerweile 2x G6 Pro Turret Kameras und den 5G Backup

Es läuft für Standard Dinge wirklich schmerzfrei in der APP.

Meine Konfiguration stand und lief sofort.

Dann kam nach ein paar Wochen der Drang zu forschen (man möchte mehr ;-)) und jetzt wird die Lernkurve sehr steil!

Das Interface erschlägt einen, Gemini ist jetzt dein Helfer:

VLAN einrichten für getrennte interne Netze (spannend), IoT Isolation (der Saugroboter, SmartHome Devices mit Cloudblabla) von den anderen Netzwerken abkoppeln.

Für deine Immobilie kannst du super das Design Center nutzen:

https://design.ui.com/
- Grundriss hochladen, Mauern definieren und seine Hardwareideen damit umsetzen.

Du bekommst mit UniFi ungeahnte Möglichkeiten, dein Spieltrieb wächst, aber wenn du das nicht brauchst, dann funktioniert es einfach vom Anfang an zuverlässig.


ACHTUNG: Solltest du Festnetz Telefonie noch brauchen, ja sorry, davon habe ich keine Ahnung, das nutzen wir nicht mehr.

Edit: mein Beitrag war zuvor in einem anderen Thread.

https://www.computerbase.de/forum/threads/neues-haus-neues-netzwerk.2280529/
 
Ich kann TP-Link Omada empfehlen. Du brauchst nicht zwingend Unify. Omada kann alles was Unify auch kann.

Ich habe mein gesamtes Fritz Zubehör komplett ausgetauscht. Die Fritzbox ist nur noch Telefonanlage im Clientmodus.

Omada Gateway, Controller mit Cloud, 5 APs und 4 Switches und ein externes DSL Modem.

Du kannst damit alles machen, Multi SSIDs und entsprechend alles in vlans packen.
 
pacer schrieb:
warum VLANs die Sicherheit nicht erhöhen
Hat niemand geschrieben. Aber VLANs sind erstmal nur das Werkzeug, also der Schraubendreher beim Basteln. Was Du meinst, sind „mehrere Heimsegmente betreiben“, also
  • (jeweils) eines in dem isoliert die Produkte für eine Aufgabe (Drucken oder Haus-Automation oder …) oder eines Hersteller sind. Und
  • eines in dem jedes Gerät einzeln isoliert ist. Und
  • eines …
kurzum, Du musst das schon richtig machen. Also genau schauen,
  • welche Produkte direkt das Internet brauchen.
  • welche Produkte untereinander einen Broadcast/Multicast brauchen.
  • welche …
das ist richtig Arbeit und am Ende eben mehr als nur ein zusätzliches IoT-Netz. Der Thread-Ersteller braucht dann auch ganz andere Switche und WLAN-Punkte, das ist mit dem Router allein nicht getan. Tatsächlich kann man mit einer FRITZ!Box und deren LAN-Gastzugang bzw. Gast-WLAN und Internet-Sperren schon viel machen.
aquaphun schrieb:
der größte Teil der Hardware schon da ist
Jein. Deine bisherige Ausstattung ist völlig untauglich, nicht nur Router sondern auch Switche und WLAN-Access-Points. Daher mein Vorschlag erstmal bei FRITZ! zu wechseln/bleiben. Dadurch, dass FRITZ! im Gast-WLAN mit VPNs arbeitet, gehen auch Deine bisherigen Switche. Dann fuchst Du Dich in das System ein. Und schaust Dir die Schwächen an. Sind Dir die zu groß, kannst Du immer noch wechseln, aber dann muss alles neu, Router, Switche und WLAN-Access-Points.
 
Erstmal vielen Dank an alle für die vielen Kommentare. Ich muss gestehen, dass ich in Punkt Netzwerk nur begrenze Erfahungen habe und vieles durch Tutorials erlerne und erstelle. Auch meine Reise in Proxmox und Selfhosting inkl. Debugging erfolgt durch Tutorials und ab und zu mit KI Hilfe, obwohl letzteres oftmals die gleichen 20 Schitte macht um sicherzugehen dass man die Konfig auch wirklich richtig gemacht hat.

DevD2016 schrieb:
äh aber keine Portweiterleitung hoffe ich. Sowas nur via VPN oder der HA APP machen.
Ich hab eine Domain von Cloudflaired gemietet und reiche mit meinem Proxmox Server "Cloudflare-DDNS" meine IP an Cloudflaired weiter. Mittels diverser Sub-Domains welche ich in Cloudflaired eingestellt habe komm ich dann von extern an meine Dienste.

DevD2016 schrieb:
Hol dir Ubiquiti.
Ubiquiti ist natürlich der Platzhirsch und kostet dementsprechend. Zudem bietet es ein großes Ökosystem an. Bei den zwei drei Quellen die ich durchgelesen habe, soll im Punkt Stabilität und Funktionalität Ubiquiti und TP-Link Omada ähnlich sein. Dafür hat Ubiquiti die bessere UI und soll dadurch einfacher zu bedienen sein.

norKoeri schrieb:
Hat niemand geschrieben. Aber VLANs sind erstmal nur das Werkzeug, also der Schraubendreher beim Basteln. …
kurzum, Du musst das schon richtig machen. Also genau schauen,
  • welche Produkte direkt das Internet brauchen.
  • welche Produkte untereinander einen Broadcast/Multicast brauchen.
  • welche …
Damit hätte ich weniger ein Problem. Das Einrichten von den diversen Proxmoxservern hat mich einiges gelehrt und mit den heutigen Hilfestellungen schafft man auch die ein oder andere Konfiguration + Debugging selber. Mehr Aufwand aber dann dafür richtig.
Die eigentliche Frage, ob ich VLANs brauche oder nicht, ist eine ähnliche Frage, ob ich einen Hochsicherheitsschlüssel für meine Haustüre brauche wenn mein Grundstück komplett umzäunt ist. Problem dabei ist, dass man erst im Schadensfall wirklich weiß.

norKoeri schrieb:
Jein. Deine bisherige Ausstattung ist völlig untauglich, nicht nur Router sondern auch Switche und WLAN-Access-Points. Daher mein Vorschlag erstmal bei FRITZ! zu wechseln/bleiben. Dadurch, dass FRITZ! im Gast-WLAN mit VPNs arbeitet, gehen auch Deine bisherigen Switche. Dann fuchst Du Dich in das System ein. Und schaust Dir die Schwächen an. Sind Dir die zu groß, kannst Du immer noch wechseln, aber dann muss alles neu, Router, Switche und WLAN-Access-Points.
Ich meinte auch mit "die Ausstattung ist größtenteils da" auch eher, dass ich den Rechner in einen Router umfunktionieren kann. Ich sehe aber auch, dass man denken könnte, dass ich damit meine Netwerkinfrastruktur meine.

Das Einlesen in VLANs und weiteren Beiträgen zeigt mir aber, dass wenn ich VLANs wirklich im gesamten Netzwerk haben möchte, dass ich dann nur begrenzt die aktuelle Hardware verwenden kann. Alle Netzwerkports bei einem Unmanaged Switch sind zwangsläufig im gleichen VLAN und können nicht separiert werden. Das gleiche gilt für Untagged Wifi APs und Geräte die damit verbunden sind.

Beim Vergleich der Preise und gibts natürlich auch Unterschiede.
Ich glaube es wird darauf hinauslaufen, dass ich einen neuen Gateway kaufe, egal ob Ubiquiti, Omada, oder Mikrotik und ein DSL Modem werde ich irgendwo her bekommen. Dann nach und nach die Netzwerkstruktur um POE und VLAN-fähige Geräte erweiteren.

Wie klingt das? Was spricht denn gegen mehrere verschiedene Hersteller zu haben? Wahrscheinlich die erschwerte Konfiguration oder?
 
@DJKno Super einfache VLAN Konfiguration mit entsprechenden switches quasi one click.

Ich halte ein iot-netzwerk auch für sinnvoll, das minimiert die angriffsfläche schon mal deutlich, und die meisten Geräte brauchen ja tatsächlich nur Internet damit sie mit der App zusammen funktionieren.

Aktueller Bericht von heute sogar gerade dazu:

BSI: Zahl infizierter Alltagsgeräte in Deutschland binnen eines Jahres fast verdoppelt

https://stadt-bremerhaven.de/bsi-za...tschland-binnen-eines-jahres-fast-verdoppelt/

Auch wegen dieser verwundbaren Geräte stuft das BSI die Sicherheitslage insgesamt von "angespannt" auf "angespannt bis kritisch" hoch.
 
Engaged schrieb:
Super einfache VLAN Konfiguration mit entsprechenden switches quasi one click.
Das geht mit Omada doch aber auch Recht einfach. Ubiquiti ist schon super, man kann mit Omada aber halt sparen und normalerweise richtet man das einmal ein und dann läuft es.
 
aquaphun schrieb:
Das Einlesen in VLANs und weiteren Beiträgen zeigt mir aber, dass wenn ich VLANs wirklich im gesamten Netzwerk haben möchte, dass ich dann nur begrenzt die aktuelle Hardware verwenden kann. Alle Netzwerkports bei einem Unmanaged Switch sind zwangsläufig im gleichen VLAN und können nicht separiert werden.
Eigentlich nicht. Auch nicht-konfigurierbare Switche leiten VLANs weiter, verlieren diese also nicht. Aber mit Solchen (und sogar Web-managed Switches) problematisch ist die Client-Isolation. Und auf die scheinst Du wert zu legen bzw. Angriffspunkt zu sehen.
 
Zurück
Oben