


CaptainPighead
Lieutenant
- Registriert
- Jan. 2024
- Beiträge
- 611
Hallo zusammen,
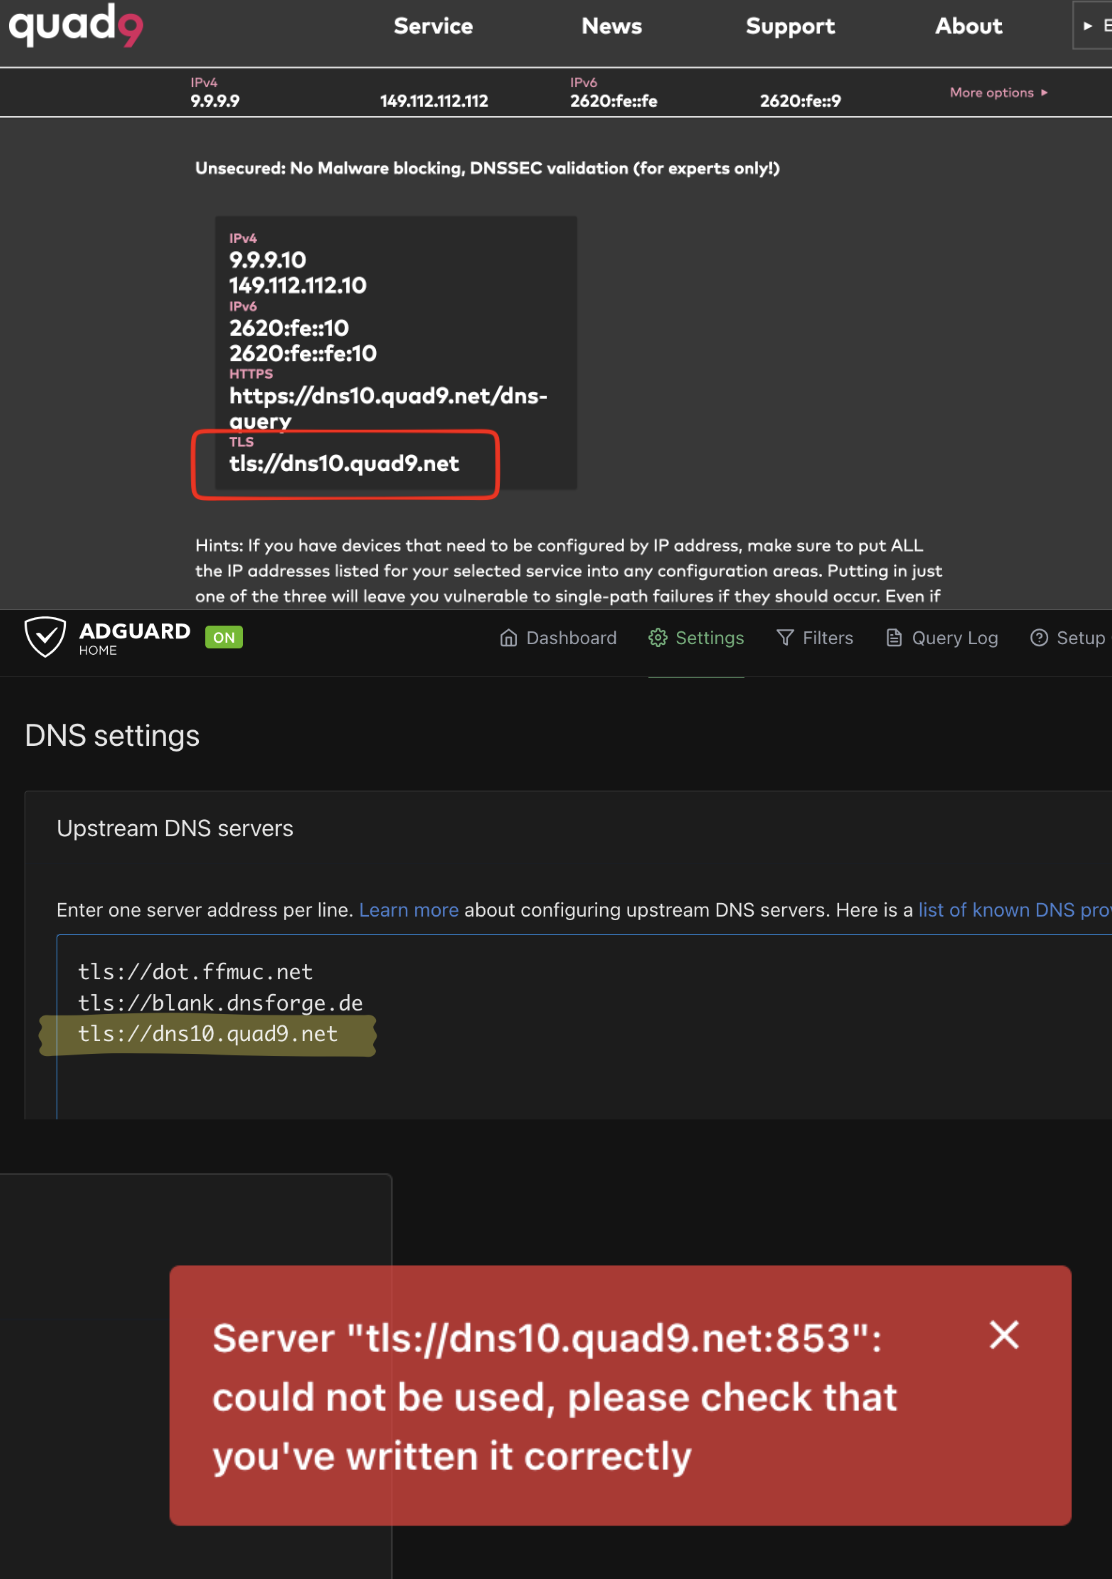
ich wollte einen der Quad9 DNS Resolver für mein AdGuard Home eintragen, aber aus irgendeinem Grund bekomme ich für tls://dns10.quad9.net immer eine Fehlermeldung in AdGuard Home, dass etwas an der Benamung nicht stimmt. Ich habe bestimmt 8-9 verschiedene DNS Server mit TLS ausprobiert, aber nur bei tls://dns10.quad9.net meckert AdGuard Home rum.
Siehe beigefügter Screenshot. Hat jemand eine Idee warum dieser Server nicht akzeptiert wird oder hat jemand evtl. ein AdGuard Home laufen und kann tls://dns10.quad9.net mal bei den Upstream Servern reinschmeissen und via Button "Test Upstream servers" kurz checken ob der Fehler auch bei jemand anderem kommt?
ich wollte einen der Quad9 DNS Resolver für mein AdGuard Home eintragen, aber aus irgendeinem Grund bekomme ich für tls://dns10.quad9.net immer eine Fehlermeldung in AdGuard Home, dass etwas an der Benamung nicht stimmt. Ich habe bestimmt 8-9 verschiedene DNS Server mit TLS ausprobiert, aber nur bei tls://dns10.quad9.net meckert AdGuard Home rum.
Siehe beigefügter Screenshot. Hat jemand eine Idee warum dieser Server nicht akzeptiert wird oder hat jemand evtl. ein AdGuard Home laufen und kann tls://dns10.quad9.net mal bei den Upstream Servern reinschmeissen und via Button "Test Upstream servers" kurz checken ob der Fehler auch bei jemand anderem kommt?


