Quad9 DNS Resolver wird als Upstream Server in AdGuard Home nicht akzeptiert

CaptainPighead

Lieutenant
Registriert
Jan. 2024
Beiträge
613
Hallo zusammen,

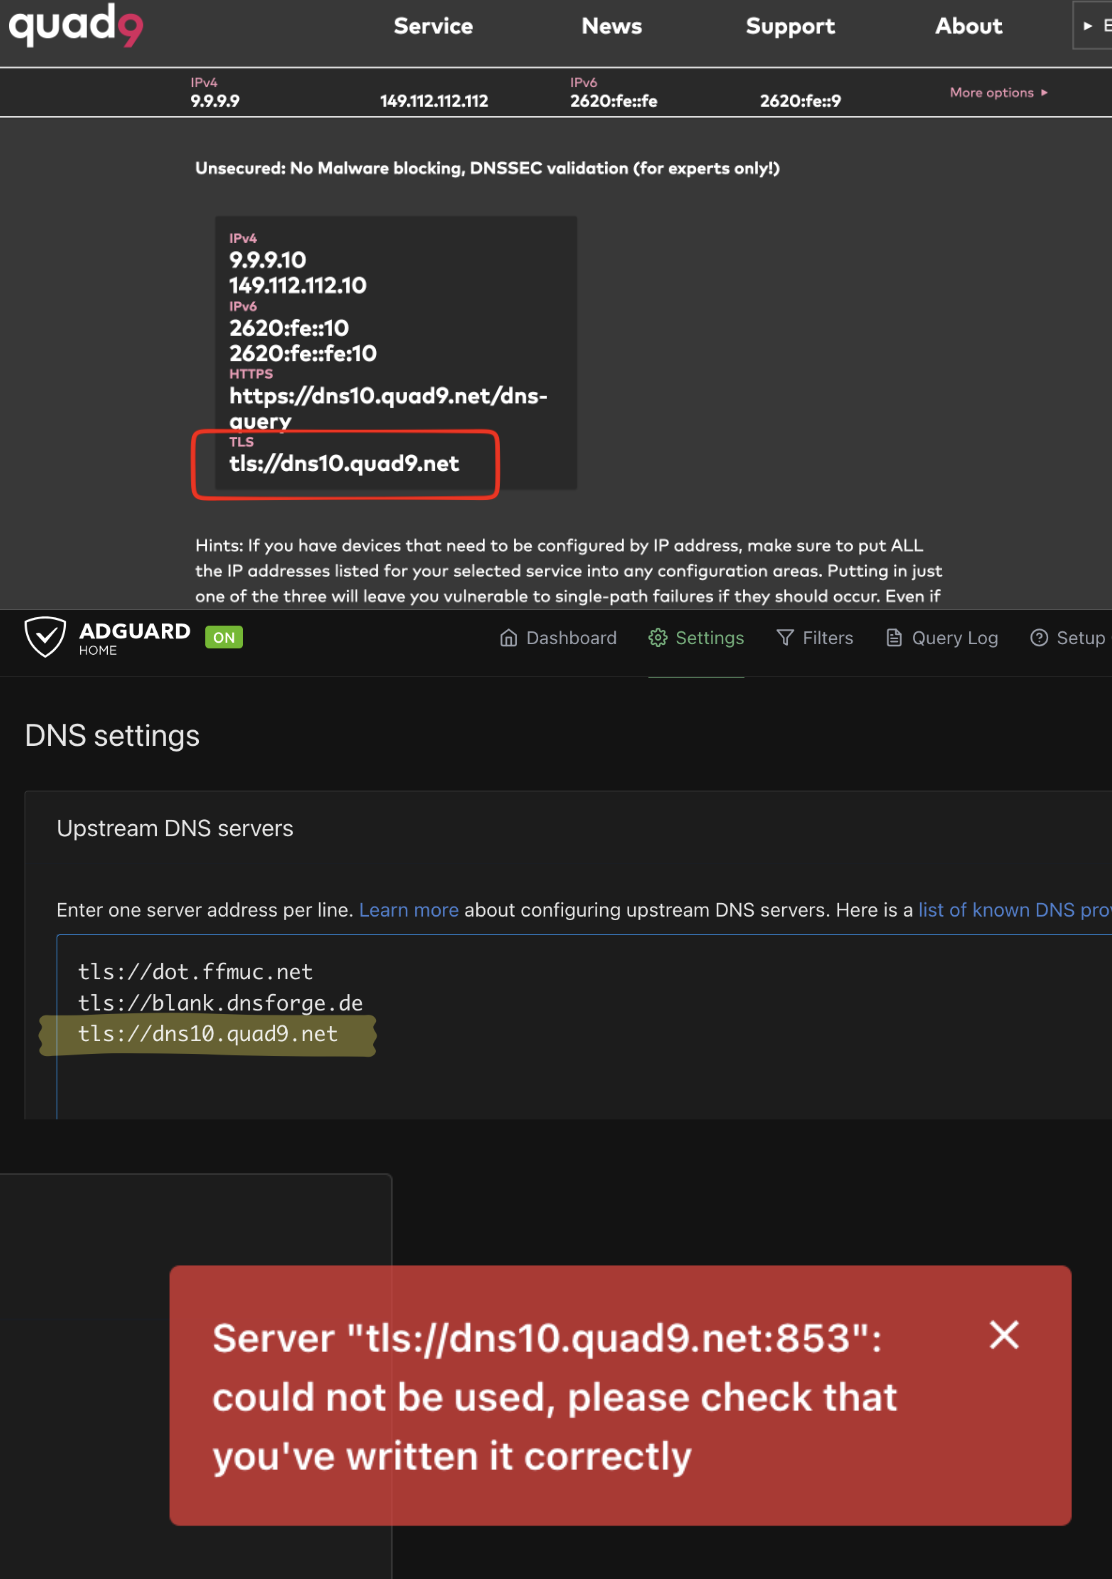
ich wollte einen der Quad9 DNS Resolver für mein AdGuard Home eintragen, aber aus irgendeinem Grund bekomme ich für tls://dns10.quad9.net immer eine Fehlermeldung in AdGuard Home, dass etwas an der Benamung nicht stimmt. Ich habe bestimmt 8-9 verschiedene DNS Server mit TLS ausprobiert, aber nur bei tls://dns10.quad9.net meckert AdGuard Home rum.

Siehe beigefügter Screenshot. Hat jemand eine Idee warum dieser Server nicht akzeptiert wird oder hat jemand evtl. ein AdGuard Home laufen und kann tls://dns10.quad9.net mal bei den Upstream Servern reinschmeissen und via Button "Test Upstream servers" kurz checken ob der Fehler auch bei jemand anderem kommt?
SCR-20261117-rnbl.png
 
Hi,

bei mir in AdGuard Home (Version: v0.107.80) - tls://dns10.quad9.net - kein Problem, grade getestet.

Mal die Reihenfolge (nur zum Test) geändert?
 
Yoshkar schrieb:
Hi,

bei mir in AdGuard Home (Version: v0.107.80) - tls://dns10.quad9.net - kein Problem, grade getestet.

Mal die Reihenfolge (nur zum Test) geändert?
Komisch. Habe die Reihenfolge getestet (Anfang, Mitte, Ende) - egal wo ich den Eintrag einfüge, es kommt immer die Fehlermeldung aus dem roten Kasten. Bin übrigens auf der gleichen AGH Version.

tRITON schrieb:
Ja, HTTPS geht. Aber mich interessiert, wieso der TLS Eintrag nicht akzeptiert wird bei mir - mir keinem anderen DNS per TLS habe ich Probleme. Ja, ich kann auch ein anderes Protokoll nehmen, ich weiss - mich interessiert aber wieso es nicht geht.
 
Dafür brauchen wir den konkreten Fehler aus dem AdGuard-Protokoll beim Test. Ein Timeout, „network unreachable“ oder ein Zertifikatsfehler würden jeweils in eine andere Richtung führen.
 
Such mal bitte selbst exakt nach Ergebnissen bzgl. quad9 und tls und 853. @CaptainPighead
 
@BFF Danke, mit Suchen meinst Du per Suchmaschine, nicht hier im Forum, korrekt? Habe ein paar einzelne Threads gefunden wie bspw.

https://www.reddit.com/r/PFSENSE/comments/f4bhi0/weird_error_with_dns_over_tls_quad9_sends_invalid/
https://discourse.pi-hole.net/t/cant-get-quad-9-dot-to-work-using-pi-hole-and-unbound/75683

konnte da aber keinen Zusammenhang mit meinem AGH feststellen. Und @Yoshkar hat ja auch bestätigt, dass es in seinem AGH funzt. Hat es evtl. mit irgendeinem Setting in AGH zu tun?

Ich habe DNSSEC an, aber dass sollte ja beim Setup der DNS Resolver keine Rolle spielen, sondern nur für die Validierung einzelner DNS Anfragen.
 
Ich hab sonst nur die normalen Google und Cloudflare DNS. Hab den Eintrag als dritten Server definiert. Test und Speichern hat problemlos funktioniert. v0.107.80 als Docker Container.
 
CaptainPighead schrieb:
ich wollte einen der Quad9 DNS Resolver für mein AdGuard Home eintragen, aber aus irgendeinem Grund bekomme ich für tls://dns10.quad9.net immer eine Fehlermeldung in AdGuard Home, dass etwas an der Benamung nicht stimmt. Ich habe bestimmt 8-9 verschiedene DNS Server mit TLS ausprobiert, aber nur bei tls://dns10.quad9.net meckert AdGuard Home rum.
Kann diese Software keine brauchbaren Logs schreiben?
 
1794992837607.png

hab bei mir das so .glaub sogar das war doch der vor eingetragene
 
foofoobar schrieb:
Kann diese Software keine brauchbaren Logs schreiben?
Doch, AGH kann auch Loggin, aber mir fehlt gerade die Zeit, Know-How und Muße mich dafür mit dem Logging zu beschäftigen, da a) meine Linux Kenntnisse begrenzt und b) es dann am Ende auch nicht so mega wichtig ist.
frankie36 schrieb:
Anhang anzeigen 1778634
hab bei mir das so .glaub sogar das war doch der vor eingetragene
Danke Dir fürs Testen. Komisch - aber wenn es bei Dir out of the box geht, dann muss es irgendwas mit meinem Setup sein - keine Ahnung was. Wenn man wie gesagt speziell nach dieser Kombi googelt, findet man ein paar Treffer, ich kann daraus aber nicht auf die Ursache schließen. Voreingetragend war der Quad9 glaube ich nicht und falls doch, aber nicht als TLS (was ich nutze).

Nun ja, dachte es gäbe irgendeine ersichtliche, plausible Erklärung - anscheind aber nicht. Falls irgendwer noch mal das gleiche feststellt oder noch einen Tip hat - mich hätte es einfach interessiert woran es liegen kann (ohne mit Logging aktiv zu werden).

Ansonsten ist das Thema dann erstmal erledigt, ich nehme einen anderen Upstream rein - gibt ja noch genügend zur Auswahl. Danke auf jeden Fall für Euer Feedback!
 
CaptainPighead schrieb:
Doch, AGH kann auch Loggin, aber mir fehlt gerade die Zeit, Know-How und Muße mich dafür mit dem Logging zu beschäftigen, da a) meine Linux Kenntnisse begrenzt und b) es dann am Ende auch nicht so mega wichtig ist.
Wenn das Tool was taugt steht auch eine Severity im Log.
Macht IMHO Windows auch so.
 
Partly off-topic: Bitte keine DNS-Anbieter mischen, also verschiedene Anbieter dort eintragen. Das macht mehr Chaos als es jemals helfen könnte. @CaptainPighead hast Du mal nur Quad9 probiert? Soweit ich @frankie36 verstehe, hat er Quad9 als ersten Eintrag. Welcher Hilfe-Text ist eigentlich an jener Stelle unter „learn more“ genau verknüpft, ist das dieser Text oder eine Best-Practice?
 
Update und News: gestern kam v1.0.0 von AGH raus (https://github.com/AdguardTeam/AdGuardHome/releases/tag/v1.0.0) und wurde grundlegend überarbeitet - ich habe das 1.0.0 Update soeben eingespielt und aus welchen Gründen auch immer wird jetzt auch der Quad9 als TLS akzeptiert, was er - wie ihr ja auf dem ersten Screenshot gesehen habt - nicht wurde.

Keine Ahnung was es war, aber mit der neuen Version wird jetzt auch die TLS Variante bei mir geschluckt. Danke an alle Hilfenden!

@norKoeri : wieso meinst Du, sollte man nicht verschiedene DNS Upstreams Server im Loadbalancing mit AGH mischen? Das ist doch genau der Sinn bei der Load Balancing Variante, dass ich einen kleinen Pool (vielleicht so 4-5 in meinem Fall) als Upstream Server habe, auf die dann die Requests verteilt werden (Stichwort Ausfallsicherheit).

Siehe bspw. die Server die in einem älteren Thread von mir zu sehen sind und die ich im Load Balancing Mode von AGH nutze. Ich nutze hier explizit die ungefiltereten Upstreams von ein paar Providern. Wüsste nicht wieso das Chaos verursachen soll, ich fahre damit seit Jahren schon absolut problemlos und zufrieden.
 
Zurück
Oben