
Gehackte Konten und Patch-Flut: Massen an entdeckten Schwachstellen
2/2
Von 316 auf 3.520: Rekorde bei den Patches für schwerwiegende Schwachstellen
Eine weitere Baustelle sind die Rekorde bei den CVE-Schwachstellen, die die Software-Anbieter regelmäßig veröffentlichten. Wie sich die Lage seit dem Frühjahr verändert hat, zeigt der CVE-Tracker von Epoch AI, der Sicherheitslücken mit der Einstufung „kritisch“ und „hoch“ von 21 ausgewählten Organisationen und Unternehmen wie AWS, Google, Linux und Microsoft erfasst. Die Anzahl der als hoch eingestuften Sicherheitslücken stieg von 271 im Februar 2026 auf 2.910 im September. Bei den kritischen Sicherheitslücken ging es im selben Zeitraum von 45 auf 610 – bemerkenswert ist aber, dass in diesem Bereich die Zahl seit Juli stagniert.
Rechnet man die Werte zusammen, steigt die Anzahl der veröffentlichten CVEs von 316 auf 3.520 CVEs. Der Wert hat sich damit mehr als verzehnfacht.
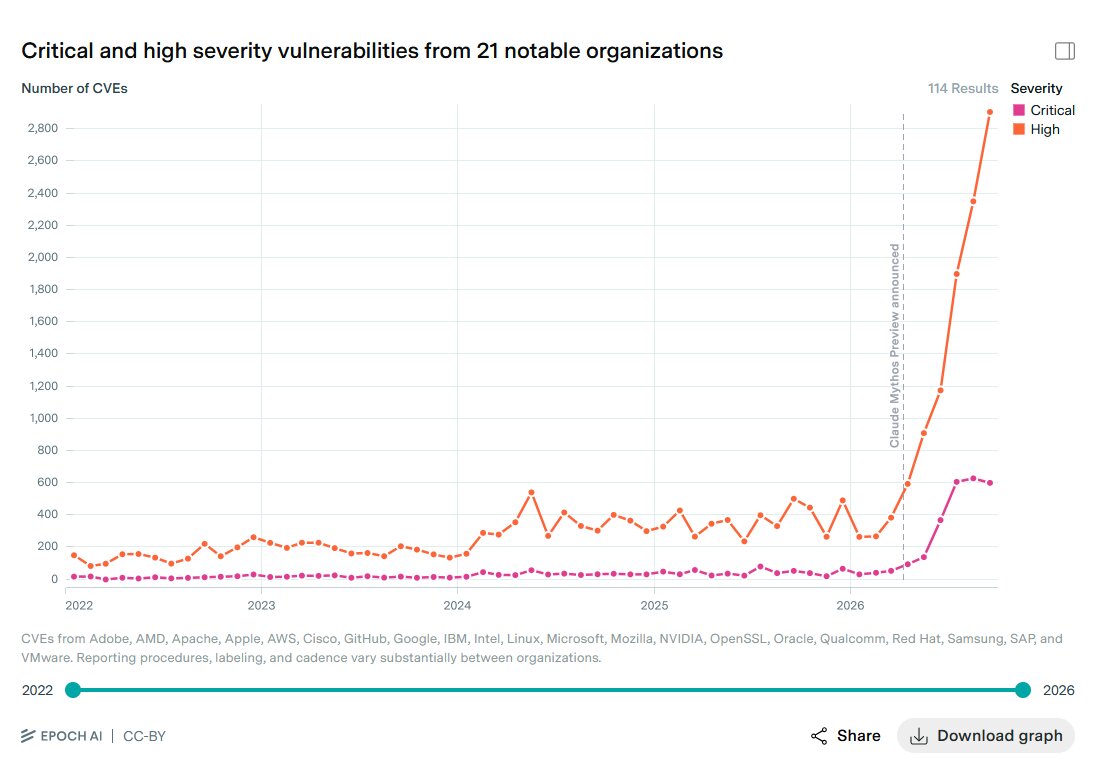
Wie Epoch AI selbst anmerkt, unterscheiden sich Meldeverfahren und Einordnungen je nach Unternehmen. Im Detail ist so eine Übersicht also schwierig, der Trend ist aber klar erkennbar. Und es entspricht auch dem, was die Sicherheitsreports der einzelnen Unternehmen und Organisationen zeigen. Microsoft schloss beim Oktober-Patchday knapp 1.413 CVE-Schwachstellen. Auch bei anderen Anbietern wie Apple, Google, Linux und Mozilla steigt die Anzahl.

Relevant ist aber: Viele der bei Epoch AI genannten Organisationen können an Programmen wie dem Project Glasswing von Anthropic oder Daybreak von OpenAI teilnehmen. Dadurch erhalten sie Zugang zu Modellen wie Mythos, die keinerlei Restriktionen haben und sonst auf dem freien Markt nicht verfügbar sind. Für kleinere Organisationen und Software-Anbieter gilt das aber nicht.
Genau diese Anbieter könnten aber künftig von den offenen Modellen profitieren. Schon OpenAIs Hugging-Face-Vorfall lieferte ein eindrucksvolles Beispiel: Nachdem ein internes Forschungsmodell die KI-Plattform attackierte, nutzte Hugging Face das chinesische Modell GLM-5.2, um den Angriff abzuwehren. Kommerzielle Frontier-Modelle wie die von OpenAI und Anthropic verweigerten aufgrund der integrierten Sicherheitsmechanismen, die eigentlich offensive Hacker-Angriffe verhindern sollen, auch bei der Verteidigung den Dienst.
Dass fähige KI-Modelle für alle zugänglich sind, ist also nicht nur ein Risiko, sondern hilft auch Verteidigern. „Gatekeeping capabilities only hurts defenders“, lautet daher auch eine der Aussagen des KI-Sicherheitsexperten Johann Rehberger, die er regelmäßig wiederholt.
„Irgendwann ist die Welle weg und dann wird es sicherer und ruhiger.“
In vielen Fällen geht es aber nicht nur um die KI-Infrastruktur, die zugänglich ist. Sondern generell um die Ressourcen, die eine Organisation hat. Kleinere Anbieter und Unternehmen dürften in den nächsten Jahren im Fokus stehen, sagt IT-Sicherheitsexperte Dennis-Kenji Kipker im Rahmen eines Presse-Briefings, das am 30. September von NordVPN veranstaltet wurde und an dem ComputerBase teilgenommen hat. Kipkers Einschätzung: Wer begrenzte Kapazitäten hat, muss sich auf relevante Punkte beschränken. Wichtig seien etwa Bereiche, die direkt mit dem Internet verbunden sind, also etwa Firewalls, VPNs und E-Mail-Server. „Wir brauchen eine Art Triage-Prozess“, so Kipker.
Was das automatische Finden von Sicherheitslücken für die Open-Source-Landschaft bedeutet, hat ComputerBase bereits im April mit Manuel „HonkHase“ Atug besprochen. Er ist eines der bekannten Gesichter der deutschen IT-Sicherheitsszene und Mitgründer sowie Sprecher der AG Kritis. Schon damals sagte er, der Umgang mit Sicherheitslücken werde sich verändern, wirkte im Gespräch aber gelassen. Die Open-Source-Tool-Landschaft werde tendenziell „eher sicherer, weil Lücken natürlich gefunden und geschlossen werden“, so Atug im April.
Seine Aussagen bestehen im Wesentlichen weiterhin, antwortete er jetzt auf eine Anfrage von ComputerBase von Anfang Oktober. „Wir sehen jetzt die vielen Lücken, die gefunden werden, und irgendwann ist die Welle weg und es wird sicherer und ruhiger“, so Atug.
Ähnlich äußert sich auch das BSI auf Anfrage von ComputerBase.
Im besten Fall wird bestehende Software mit derartigen Modellen auf Schwachstellen geprüft, diese mit Sicherheitsupdates geschlossen und neue Software enthält gar keine Schwachstellen mehr. In ungünstigeren Szenarien sind staatliche Angreifer oder kriminelle Akteure schneller und es stehen ihnen so weitere zahlreiche Angriffsvektoren zur Verfügung. Von dieser Entwicklung sind derzeit alle digitalen Produkte betroffen.
BSI-Sprecher
Wie schon bei Stamos lässt sich auch die Einschätzung der deutschen Experten so zusammenfassen: Erst mal turbulent, danach kann es aber wieder ruhiger und allgemein sicherer werden.
Was machen Nutzer angesichts der Patch-Flut?
Was sollten Nutzer nun in der Zwischenzeit machen? Um sich für den ungünstigen Fall abzusichern, ist es laut BSI erforderlich, die Schutzmaßnahmen zu intensivieren. Das gilt nicht nur für die „regelmäßige Installation von Sicherheitsupdates“, sondern umfasst auch „robuste Zugriffskontrollen, Zwei-Faktor-Authentifikation, sichere Konfigurationen und ein umfassendes Logging“.
Manuel Atug empfiehlt Privatnutzern, aktuelle Software zu nutzen, die noch Updates erhält – und diese sollte man auch aufspielen. Zudem empfiehlt er Datensparsamkeit. Privatnutzer sollten „nichts auf Online-Systemen vorhalten, was älter ist und offline sein kann oder gelöscht werden kann. Gleiches gilt für Daten, die man überall an Firmen und Behörden gibt. Denn was von meinen Daten nicht da ist, kann nicht kopiert und missbraucht werden“, so Atug.
Prompt Injection: Wie schützt man sich, wenn Angreifer den KI-Assistenten attackieren?
Während es bislang um IT-Sicherheitstipps für reguläre Online-Dienste und Software geht, entsteht mit den Agenten-Lösungen derzeit eine neue Generation der KI-Assistenten. OpenClaw und Hermes sind als eigenständige Projekte ohnehin populär. Nun legen die Branchengrößen wie Meta mit Muse, Microsoft mit dem Autopilot und OpenAI mit Dots nach – es geht um KI-Assistenten, die mehr oder weniger dauerhaft im Hintergrund arbeiten und Aufträge für den Nutzer ausführen. Geht es nach dem Willen der Tech-Konzerne, sollen diese Agenten eng mit dem digitalen Leben der Nutzer verbunden werden, um in deren Auftrag etwa eigenständig Reisen zu buchen, Termine zu koordinieren oder Einkäufe zu übernehmen.
Was die Agenten dafür aber erhalten, sind weitreichende Rechte, was Gefahren mit sich bringt. Der Software-Entwickler Simon Willison hat bereits 2025 von einer Lethal Trifecta („tödliches Dreigespann“) gesprochen, die entstehen kann, wenn Agenten:
- Zugang zu persönlichen Daten haben,
- Kontakt mit nicht-vertrauenswürdigen Inhalten haben, die etwa von Fremden aus dem Web stammen,
- und die Möglichkeit zur externen Kommunikation besitzen, etwa per Messenger oder Mail-Apps.
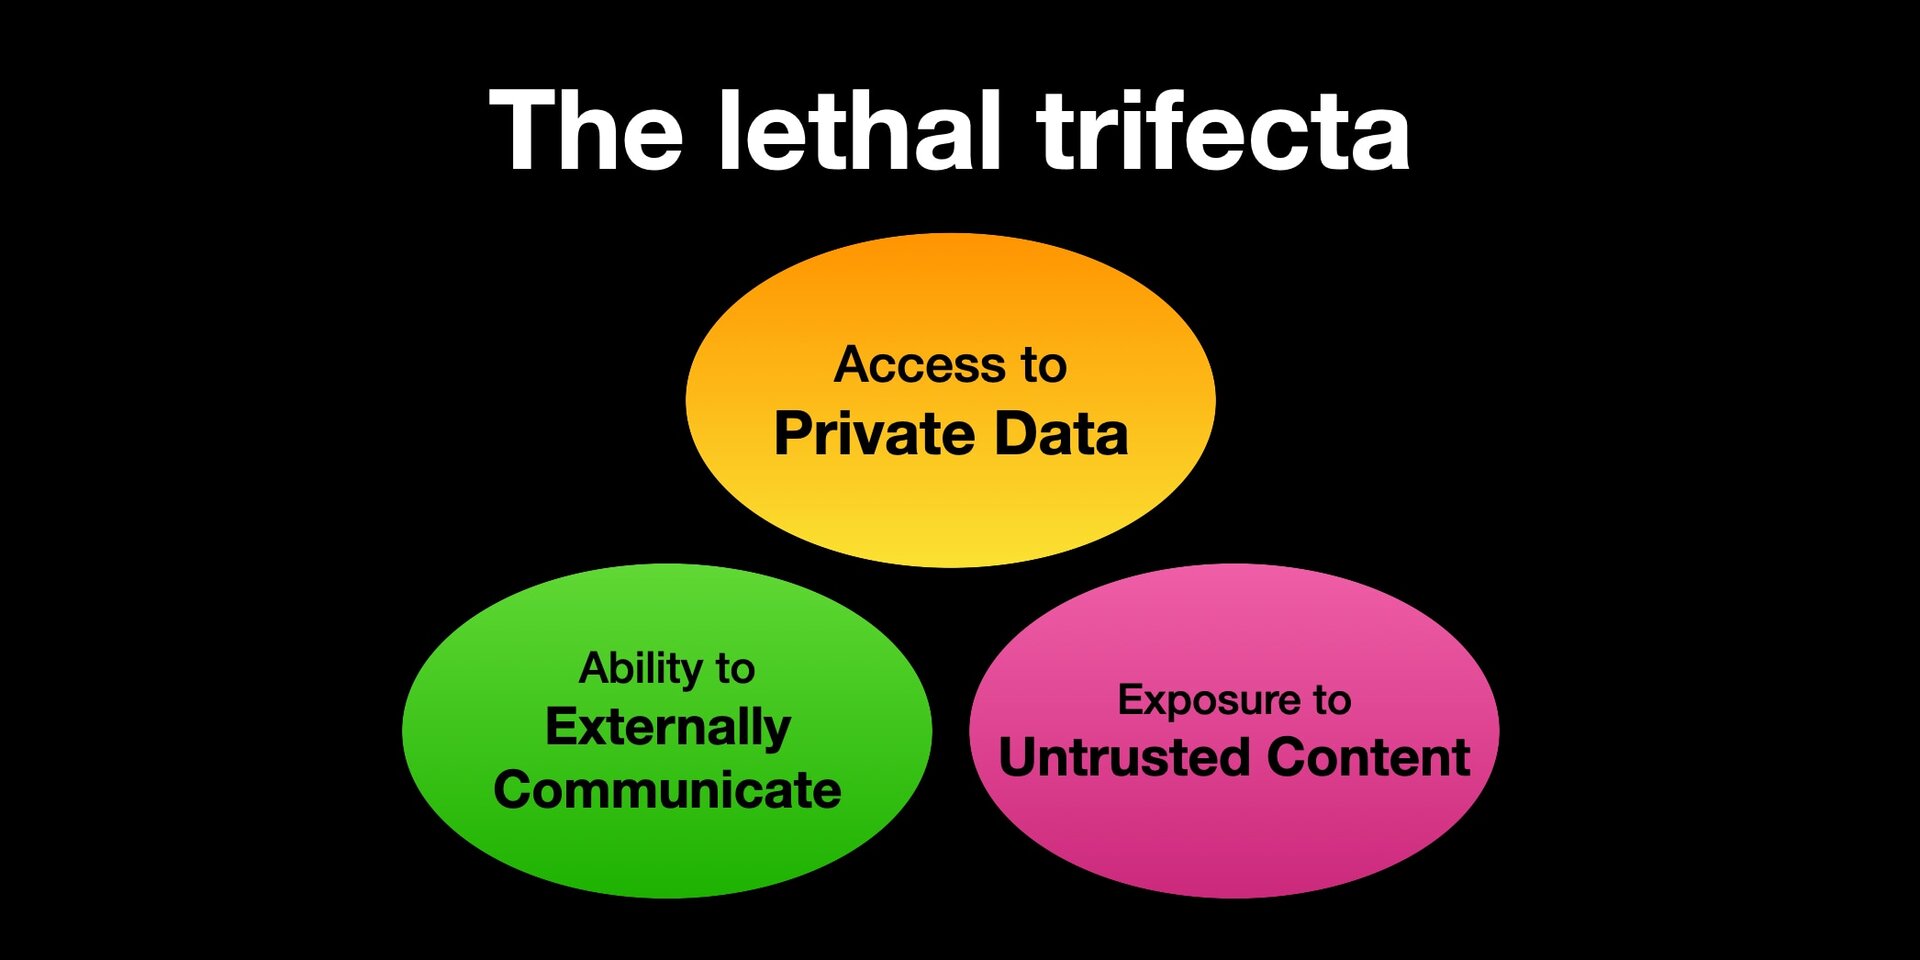
So bieten sich etwa Angriffspunkte für Prompt Injections, also Befehle, die Angreifer heimlich einschleusen, um den persönlichen KI-Assistenten zu manipulieren. Denkbar ist etwa, dass ein lokal arbeitender Agent dazu gebracht wird, sensible Daten – Finanzdaten, Gesundheitsdaten, Zugangsdaten usw. – zu versenden. Möglich ist das auf mehreren Wegen, Attacken können etwa über Webseiten oder Dokumente laufen, auf die die Agenten zugreifen. Details dazu hat unter anderem Google DeepMind in einer Studie beschrieben.
Während beim Schutz der Nutzerkonten und dem Einspielen von Patches vor allem altbekannte Ratschläge gelten, sind Prompt Injections zwar ein bekanntes Phänomen, für den Alltag der Nutzer aber neu. Dementsprechend schwer ist es derzeit daher, Schutzmaßnahmen umzusetzen.
Das BSI schenkt diesem „Angriffsvektor besondere Aufmerksamkeit und sieht auch für Privatnutzer ein erhebliches Risiko“. Eine vollumfängliche Gegenmaßnahme, die das Risiko ausschließt, gebe es aktuell nicht. Die IT-Sicherheitsbehörde versucht nun, für die Gefahren zu sensibilisieren. Für Entwickler stellt man einen Basisschutz bereit.
KI-Agenten als organisierter Kontrollverlust
Dieser Basisschutz richtet sich an Entwickler, was zeigt: Es sind zunächst die Anbieter, die KI-Assistenten vor solchen Angriffen absichern müssen. „Prompt Injections bleiben ein offenes Problem in der Industrie“, räumt aber etwa Meta bei der Vorstellung von Muse ein.
Um sich etwa vor der Lethal Trifecta – die Meta direkt anspricht – zu schützen, arbeitet man mit einem mehrstufigen Ansatz. Modelle werden etwa gezielt darauf trainiert, Prompt Injections zu erkennen. Kommen Daten aus externen Quellen in den Kontext des Agenten, werden diese zunächst als nicht vertrauenswürdig behandelt. Und es gibt mehrere Klassifikatoren – also Kontroll-KIs im System –, die Meta ebenfalls darauf trainiert, Angriffe zu erkennen. Zusätzlich sind noch Freigaben des Menschen vorgesehen, wenn der Agent etwa selbstständig auf angebundene Apps zugreift oder Zahlungsvorgänge durchführen will.
Microsoft hat letzte Woche auf dem Windows-Event für die neuen Spark-Systeme die Microsoft Execution Containers (MXC) vorgestellt. Dabei handelt es sich um eine Schicht des Betriebssystems, die die Agenten in einen abgesperrten Bereich packt. So will man deren Handlungsraum limitieren und die Aktionen der KI-Assistenten von denen der Nutzer trennen. Es sind tief im Betriebssystem verankerte Kontrollmechanismen, die Agenten absichern sollen.
Risiken bleiben aber bestehen. Meta selbst erklärt, dass Muse „nicht immun gegen Angriffe“ ist. Und den meisten Nutzern dürfte es ohnehin schwerfallen, den Überblick zu behalten. Die Kontrolle sinkt zudem mit dem Komfort-Level: Je autonomer Agenten arbeiten, desto schwieriger lässt sich prüfen, was im Hintergrund passiert. Schon jetzt gab es speziell bei Muse diverse Meldungen, dass der Agent etwa auf private Nachrichten zugegriffen hat, obwohl Nutzer das eigentlich nicht wollten. Nur ist von außen schwer zu sagen, ob im Einzelfall der Nutzer schuld ist oder der Agent Fehler gemacht hat.
Was bleibt, ist die Erkenntnis: Die Rechte-Verwaltung und Freigaben rund um die Agenten sind komplex. Schaden entsteht den Nutzern dann womöglich nicht nur durch Angreifer. Fehlerhaft konfigurierte Agenten – sei es durch die Anbieter oder die Nutzer selbst – können bereits ausreichen.
Dieser Artikel war interessant, hilfreich oder beides? Die Redaktion freut sich über jede Unterstützung durch ComputerBase Pro und deaktivierte Werbeblocker. Mehr zum Thema Anzeigen auf ComputerBase.
- Blender Benchmark (neu!)
- 3DMark Steel Nomad + X
- Cinebench 2026
- Apple M1 – M6
