Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden. Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
NewsBerliner Datengau: 1,4 Millionen Dateien landen im Darknet
Hackerangriff auf Berlin: Neues Datenpaket setzt Senat unter Druck
YouTube
An dieser Stelle steht ein externer Inhalt von YouTube, der den Forumbeitrag ergänzt. Er kann mit einem Klick geladen und auch wieder ausgeblendet werden.
Im Office nur Passwort, unterwegs mit Hardwarekey+Passwort.
@KeinNutzerName ja natürlich, gibt es überall, in jeder Behörde und auch in jeder Firma, da sich Menschen echt lange Passwörter einfach schlecht merken können
Hackerangriff auf Berlin: Neues Datenpaket setzt Senat unter Druck
YouTube
An dieser Stelle steht ein externer Inhalt von YouTube, der den Forumbeitrag ergänzt. Er kann mit einem Klick geladen und auch wieder ausgeblendet werden.
Sich jetzt hinzustellen und zu sagen:"die würden nur blockieren und wären nicht kooperativ", ist schon sehr frech. Ihr habt schlicht und ergreifend nicht gezahlt, bzw. aus nichtigen Gründen Euch geweigert, erstmal die Glaubwürdigkeit und eventuelle Konsequenzen zu reflektieren und erst dann eine Entscheidung zu treffen. Eine Hackergruppe wird immer nach Eingang der geforderten Zahlung selbst hochsensible Daten ohne Diskussion löschen. Warum? Weil sie ansonsten bei einem wiederholten Datendiebstahl durch einen Hack ihre dann folgende Forderung in den Wind ballern können. Das heißt, diese Kompetenz-Pfeifen in Berlin haben aus reiner Dummheit, Ignoranz und mangelnder Intelligenz schon von vornherein versagt. Von einem Verantwortungsbewußtsein will ich erst gar nicht sprechen. Denn das scheint bei diesen Figuren sowieso nicht zu existieren.
Nachtrag:
Um eventuelle Mißverständnisse zu vermeiden... Ich argumentiere hier aus meiner Sicht als betroffener Bürger, dem auch diese gravierende IT-Inkompetenz unserer Bundesregierung ärgert, besonders was die finanziellen Entscheidungen angeht, die von nicht fachlich versierten Personen getroffen werden.
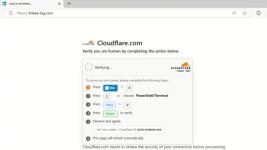
Dabei handelt es sich um eine Variante der Malware-Kampagne „ClickFix“, vor der Microsoft schon im Februar 2026 gewarnt hat. Wie bereits ausführlich beschrieben, werden Nutzer mit ClickFix trickreich dazu gebracht, das Windows-Terminal auszuführen. Dort ist die PowerShell verfügbar, über die dem Betriebssystem Befehle etwa zum Kopieren von Dateien oder zum Ausführen von Programmen gegeben werden können.
Ich hab die Nutzung von cmd/ps über SRPs deaktiviert. Reicht das dann?
In der Folge hören die Angreifer also mit und haben mindestens Zugriff auf die lokalen Dateien des Nutzers und auf die Verzeichnisse, die er abrufen kann. Von dort aus können sie sich weiterhangeln. Da bei den Berliner Behörden – wie bereits bestätigt wurde – auch Passwortlisten im Klartext geführt wurden, hatte Rhysida wohl relativ leichtes Spiel.
Eine Hackergruppe wird immer nach Eingang der geforderten Zahlung selbst hochsensible Daten ohne Diskussion löschen. Warum? Weil sie ansonsten bei einem wiederholten Datendiebstahl durch einen Hack ihre dann folgende Forderung in den Wind ballern können.
Diese Annahme ist leider falsch. Die meisten Datensätze landen dennoch im Darknet. Dafür gibt es mehrere Gründe:
viele Betroffene, die keine ordentlichen oder funktionierenden Backup- oder Disaster Recovery-Strukturen haben, zahlen um an ihre Daten überhaupt zu kommen, das ist die primäre Einnahmequelle. Die Leute zahlen also nicht wegen dem Ruf der Gruppe.
die Kopien der Daten liegen bei den Angreifern, werden häufig weiter kopiert oder erbeutet, weil andere dann ebenfalls diese Erpressung starten können, ohne großen Aufwand zu haben
sehr viele Unternehmen die zahlen, werden danach in kurzer Zeit wieder angegriffen und /oder die gleiche Erpressung (Geld, oder wir veröffentlichen) wiederholt. Denn das Erpressungsmittel ist ja noch da und wird von den Erpressern aus ebendiesem Grund nicht gelöscht
- der Ruf der Gruppe ist egal. Die Erpressung kann unter gleichem oder anderem Namen wiederholt werden. Es sind die Daten, die den Erpressungsdruck aufbauen, nicht der Ruf der Gruppe
Das Lösegeld zu zahlen wäre demnach massiv inkompetent, weil man nicht verstanden hat, dass es den Release der Daten nicht verhindern würde und man bald nochmal zahlen muss . Besser wäre es, aus dem Schaden zu lernen und die IT-Strukturen zu verbessern. Zudem sind Zahlungen an kriminelle Vereinigungen strafbar. Das ist kein nichtiger Grund.
Ergänzung ()
qiller schrieb:
Tja, Passwortlisten im Klartext. Wat soll ich dazu noch sagen...
Ich wette es gibt kein Unternehmen irgendwo, wo nicht irgendein Mitarbeiter aus Bequemlichkeit persönliche Passwörter in ein Dokument speichert, anstatt den PasswortManager zu nutzen. Ich wüsste auch gerne einen Ansatz, wie man das unterbinden kann.
"Im Fall Berlins war es ein Mitarbeiter der Senatsverkehrsverwaltung, der eine Phishing-E-Mail nicht erkannte und arglos einen Link anwählte. Angekommen auf der Webseite taucht ein vermeintlicher Sicherheitstest auf, ein sogenanntes Captcha, wie es häufig verwendet wird. Um diesen Test zu „bestehen“, sollen die Betroffenen einen Befehl in ein Windows-Programm eingeben, in dem man Kommandos an den Computer schicken kann."
Die 77. Sitzung des Ausschusses für Digitalisierung und Datenschutz des Abgeordnetenhauses Berlin behandelte das Thema ausführlich mit einigen Beteiligten. Es wird wohl Folgetermine geben (müssen).
YouTube
An dieser Stelle steht ein externer Inhalt von YouTube, der den Forumbeitrag ergänzt. Er kann mit einem Klick geladen und auch wieder ausgeblendet werden.
Als Ergänzung vielleicht noch – Berlin ist leider kein Einzelfall, wie hier inoffiziell und unvollständig dokumentiert wird; https://kommunaler-notbetrieb.de/
Ja bei so etwas sollten sprichwörtlich Köpfe rollen, also die verantwortlichen zumindest fristlos entlassen werden. Wird aber wohl leider nicht passieren.
Wir reden hier nicht über Ransomware, auf die sich wohl Deine Aussage bezieht. Außer Du kennst tatsächlich ein konkretes Beispiel, die meiner Annahme klar widerspricht?
Wir reden hier nicht über Ransomware, auf die sich wohl Deine Aussage bezieht. Außer Du kennst tatsächlich ein konkretes Beispiel, die meiner Annahme klar widerspricht?
Meine Aussage beschränkt sich nicht auf Verschlüsselungs-Ransomware, sondern betrifft jegliche Erpressung nach dem Erbeuten von Daten, das ist ebenfalls Ransom. Ein Erpresser weicht doch nicht von seiner Veröffentlichung-Erpressung ab, nur weil die Verschlüsselungs-Erpressung in diesem Fall nicht möglich war? Häufig bekommen verschlüsselungs-erpresste Organisationen ja noch nichtmal zuverlässig ihre Daten entschlüsselt wieder. https://invenioit.com/security/pay-the-ransom/ Und da erwartest du, dass die Erpresser im zweiten Punkt, der noch mehr Vertrauen erfordert, zuverlässiger agieren und auf weitere Einnahmen verzichten?
Du wirst keine Quelle für eine Zahlungsempfehlung finden, die dir vermittelt, dass zuverlässig nach einer bezahlten Erpressungssumme die Daten sauber gelöscht werden. Vielmehr wirst du finden, dass die Zahlung der Lösegeldsumme häufig zu weiteren Erpressungen/Angriffen oder einer erhöhten Forderung führt oder die Daten dann weiter wanderten (die Gruppierungen sind sich untereinander ja auch nicht unbedingt grün, vor allem wenn dann solche Dinge wie Russland vs Ukraine passieren, siehe die Geschichte der Conti-Gruppe, aus den Leaks konnte man gut lernen, wie die Gruppierungen intern ticken : https://globalinitiative.net/analysis/conti-ransomware-group-cybercrime/ ). Und auch aus der Logik heraus gilt der Erpressungsgrundsatz: du hast niemals die Sicherheit, dass der Erpresser alle Kopien gelöscht hat.
Firmen, die gezahlt haben und dann nochmal erpresst werden, haben doch kein Interesse daran, dass das publik wird. Strafverfolger, IT-Versicherer und IT-Sicherheitsdienstleister tracken diese Vorgänge und was danach passiert sehr wohl sehr intensiv, wenn die betroffenen Unternehmen zu ihnen kommen. Da wird dir aber keiner Interna zukommen lassen, nur weil du eine Vermutung aufstellst, die von keiner IT-Sicherheitsbehörde oder Strafverfolgern oder IT-Versicherern oder Sicherheitsdienstleister in irgendeiner Form geteilt wird. Wenn du aber bei einem arbeitest, dann siehst du es mit eigenen Augen. Falls nicht, kannst du wenigstens auf deren Empfehlungen hören.
@Atkatla , Deine Argumente sind nachvollziehbar. Du magst nicht zw. Gruppen, die Ransomware entwickeln und jenen, die gezielt angreifen und letztendlich hacken, unterscheiden. Du beziehst Dich wohl auf erstere. Natürlich ist Rhysida beides. Aber eine typische Ransomware arbeitet nach dem Zufallsprinzip, z.B. über Spam. Wiederholte Erpressungen wären da nur logisch. Hackergruppen sind namentlich bekannt. Entsprechende Bekennerschreiben dienen oft der eigenen Reputation und Popularität. Nach der Hackerethik unterscheiden wir noch zwischen gute und böse Hacker(letztere bezeichnet man als Cracker). Einer Hackergruppe aus NK würde z.B. niemand vertrauen. Von Rhysida sind nur die Angriffe bekannt, bei denen eine Zahlung konsequent verweigert wurde. Und nur über diesen fanden sich dann später entwendete Daten im DarkNet, vermutlich zur Kostendeckung und natürlich, um den Druck zu erhöhen(auch Kriminelle arbeiten gewinnorientiert). Das heißt, bei ungezielter Ransomware stimme ich Dir zu. Bei Hackern, bzw. Crackern, widerspreche ich Dir. Auch wenn man noch zw. verschiedenen Erpressungsstufen unterscheidet, haben die alle eines gemeinsam. Es eskaliert, weil die Opfer sich weigern zu zahlen, und das vermutlich aus Mangel an Vertrauen. Du kannst hier Rhysida auch nicht mit solchen Gruppen vergleichen, die nach dem Prinzip arbeiten, nach mir die Sintflut. Denn da gibt Dir auch die Google-KI Recht.
Wie schon von mir weiter oben geschrieben... Deren Entscheidung, der Forderung nicht nachzukommen, war in meinen Augen eine Fehlentscheidung. Vor allem bei derart hochsensiblen Daten. Es ist noch nicht so lange her, daß wir beschlagnahmte Bitcoins im Wert von bis zu 3Mrd.€ aus diversen Ermittlungsverfahren veräußerten. 2 Mil. vs. 3 Mrd.€!
Die Daten oben in den Links und Empfehlungen drehen sich um Erpressungen von Firmen/Organisationen durch organisierte Gruppen sowohl bei Verschlüsselungs und Leakage-Szearien (Double Extorion). Es geht hier nicht um die 0815-Shotgun Verschlüsselungsangriffe.
Auch wenn man noch zw. verschiedenen Erpressungsstufen unterscheidet, haben die alle eines gemeinsam. Es eskaliert, weil die Opfer sich weigern zu zahlen, und das vermutlich aus Mangel an Vertrauen.
Gerade das ist falsch. Denn wenn du recht hättest, würden die Fälle wo nach Zahlungen weitere Zahlungsforderungen des ursprünglichen Erpressers eintreffen und/oder weitere Angriffe stattfinden, nicht auftreten. Und diese Rate liegt bei ca 80%! Denn durch die Zahlung hat man gezeigt, dass bei einem was zu holen ist und dass man erpressbar ist. Und weil dieses Szenario eben sehr häufig ist, sind die Empfehlungen der Sicherheits-Dienstleister und der Behörden eindeutig. Weltweit! Wenn du von so einem Fall getroffen bist, wird dir der Sicherheitsdienstleister und BKA, LKA, BSI hierzulande immer raten: nie zahlen, außer vielleicht wenn die haben deine Systeme verschlüsselt haben und es geht um die Existenz deines Betriebes, weil dein Disaster Recovery nicht funktioniert und Backups unvollständig sind. Du wirst aber explizit darauf hingewiesen, dass ein Leak dadurch nicht verhindert werden kann und du die entsprechenden Meldepflichten erfüllen musst (da gibt es ja sehr kurze und harte Fristen). Denn niemals hast du die Sicherheit, dass die Daten sauber gelöscht sind.
Von Rhysida sind nur die Angriffe bekannt, bei denen eine Zahlung konsequent verweigert wurde.
Den jeweils betreuenden Behörden und Dienstleistern sind natürlich auch die Angriffe bekannt, wo dann gezahlt wurde. Dass du etwas nicht kennst, bedeutet nicht, dass es das nicht gibt. Wenn du fit in IT-Sicherheit bist, heure bei einem solchen Unternehmen oder Behöre an, wir suchen immer Leute, denn es gibt immer mehr Betroffene, die Analyse und Unterstützung benötigen. Wachstumsmarkt. Dann bekommst du das aus erster Hand mit, (aber darfst halt nicht drüber tratschen.)
Falls du noch in keinem Fall selbst involviert warst, dann solltest du nicht nur die KI bemühen, sondern dir die Empfehlungen und Erläuterungen bezüglich Erpressungen gegen Leaks von Firmen und Organisationen selbst suchen und lesen. Schau doch mal, ob du irgendeine Empfehlung findest, Organisationen wie Rhysida Ransom gegen Leaks zu zahlen, selbst wenn man Verschlüsselung komplett aussen vor lässt. Schau doch mal, was die anderen Städte, Einrichtungen und Organisationen gemacht haben, als die von Rhysida getroffen wurden. Und die rechtlichen Probleme einer solchen Zahlung hierzulande ignorierst du ebenfalls. Du glaubst an Ruf und Ehre von kriminellen Organisationen, dass die etwas machen, um deren Ruf zu untermauern anstatt dass die noch mehr Geld rausholen. Vergisst dabei aber: einen Erpressten nochmal zu erpressen bringt direkt sofort Geld. Und mit Leakage-Erpressung kann man immer wieder wiederholt erpressen. Ohne zusätzlichen Aufwand! Daher ist diese Rate sehr hoch, denn die arbeiten ja Gewinn-orientiert.
@Atkatla , ich argumentiere nach Logik. Und die ist recht simpel. Eine namentlich bekannte Hackergruppe, die einen Hack auch offen kommuniziert, kann es sich nicht leisten, nach Zahlungseingang der geforderten Summe die geklauten oder verschlüsselten Daten mißbräuchlich zu verwenden. Und deswegen schrieb ich, daß selbst aus nichtigen Gründen immer erst schadensbegrenzend reflektiert werden muß, bevor man sich zu einer so fatalen Entscheidung hinreißen läßt. Denn nun ist der Schaden wirklich groß und im Vergleich des ursprünglichen finanziellen auch nicht mehr entschuldbar. Jetzt wollen sie verhandeln und tun nun so überrascht, weil die Hackergruppe stattdessen blockiert. Wenn jemand irgendwo einen Bombe legt und genauso Forderungen stellt, negieren wir diese dann auf die selbe Weise? Nein! Soviel auch zu rechtlichen Lage, es gäbe dabei kein Entscheidungsspielraum. Bei allen anderen Gruppen und nachweislichen Fakten gebe ich Dir recht. Gar keine Frage. Aber trotzdem gilt es auch hier zu unterscheiden. Wie gesagt. Verhälst du dich so wie von Dir behauptet, kannste dir alle zukünftigen Forderungen bei anderen Opfern sonst wohin schieben. Weil sich nämlich alle anderen daran erinnern werden, daß du trotz erfolgter Zahlung eines vorherigen Opfers die Daten im DarkNet feilbotest. Die informieren sich nämlich im Vergleich zu uns noch vorher, bevor sie eine Entscheidung treffen. Und was ich bisher über Rhysida las, halten die sich an diese Regel. Selbst wenn die dann später wieder Forderungen aufgrund eines neuen Hacks bei dem selben Opfer stellen, muß ich es getrennt betrachten. Denn dann sollte ich auch darüber nachdenken, vielleicht zur Abwechslung mal fähigere System-Admins einzustellen oder gar einen Ethik-Hacker zu beschäftigen mit natürlich höherer Besoldung. Aber so lange ich dieses Thema nicht ernst nehme, werde ich dann immer wieder gehackt. Kann natürlich Blödsinn sein, was ich jetzt schreibe oder glaube. Aber das denke ich nicht. Bitte nicht mißverstehen und es persönlich nehmen. Aber die KI wird uns sowieso bald um die Ohren fliegen. Wir müssen da umdenken und uns entsprechend an die rasante Entwicklung anpassen. Ansonsten können wir gleich selber alle Daten im DarkNet an den Meistbietenden verhökern. Da würden wir stattdessen sogar ein wenig Einkommen generieren.
Ich wiederhole mal, was ich dazu vor ettlichen Tagen schonmal andeutete: Rhysida hat erstmal diese Daten, sie hätten dann eventuell nicht den ganzen Batzen auf einmal in einem Paket online gestellt, der eh viel zu groß ist, um ihn am Stück herunterzuladen, die unzähligen, völlig belanglosen Daten in dem großen Batzen wären vielleicht nie veröffentlicht worden, weil sie belanglos sind, aber gerade die sicherheitskritischen Daten, über die KRITIS sich auch moniert wegen der Lebensgefahr, die von ihnen ausgeht, die Baupläne von kritischer Infrastruktur und pipapo wären natürlich behalten worden und, ggf. bei Bedarf, bei Einzelabfrage, bei sowas: "Kann mir jemand Baupläne von Gebäude X geben, ich zahle Y Bitcoin" natürlich weiter verwendet worden, während natürlich dann nicht in der Öffentlichkeit nachweisbar wäre, dass diese Daten dann auch von Rhysida gekommen wären. Ihr tut hier so, als wäre an den Daten jetzt automatisch ein eindeutiges Watermark, das Rhysida auf die Füße fallen würde, wenn sie oder auch nur eines ihrer Mitglileder solche Daten aus dem Paket in 5-10 Jahren weiterverkaufen. Ich finde, das ist ein riesiges Sinkhole in eurer "Logik" bzw. eurem Argument, das ihr geschickt ignoriert.
Und abgesehen davon ist es zwar war, das Rhysida nicht selbst ein "state actor" und rein finanziell motiviert ist, gleichzeitig gibt es aber Hinweise, dass viele Mitglieder zumindest russische Muttersprachler sind und, da kommt dann bei denen, die deswegen keine Verbindung zu Russland sehen wollen, Geschichtsvergessenheit dazu. Ich bin in "Berlin, Hauptstadt der DDR," geboren und in einem Land, das seit über 25 Jahren von jemandem regiert wird, der eine Offizierslaufbahn im KGB durchlaufen hat, halte ich es nicht für vorstellbar, dass eine solche Gruppe wie Rhysida, wenn sie denn Mitglieder haben sollte, die ihren Wohnsitz in Russland haben, nicht mindestens einen IM in ihren Reihen hätte, der diejenigen Daten, die wirklich sicherheitsrelevant sind, nicht längst an den FSB und den GRU weitergegeben hätte.
@p.b.s. Du argumentierst primär mit deiner Erwartung, dass die Angreifer es sich angeblich nicht leisten können das zu missbrauchen und ignorierst unlogischerweise die Dinge, wieso sie es sich doch leisten können (denn der andere Weg bringt halt einfacher Geld, was du halt nur eben nur nicht erwartest) und weswegen alle Behörden und Sicherheitsunternehmen weltweit dementsprechend die Nichtzahlung empfehlen. Was du ebenfalls unlogischerweise ignorierst.
Die informieren sich nämlich im Vergleich zu uns noch vorher, bevor sie eine Entscheidung treffen.
Ja, Betroffene wenden sich an Sicherheitsdienstleister und Strafverfolgungsbehörden, die sehr viel mehr Einblick in diese Thematik haben als du. Und empfehlen das, was ich geschrieben habe. Und ebenso informieren sich die Erpresser vorher. Es wäre fatal als Opfer bekannt zu sein, das gezahlt hat. Und nein, es bleibt meist nicht unter dem Radar, wenn eingebrochen wurde und du gezahlt hast.
Selbst wenn die dann später wieder Forderungen aufgrund eines neuen Hacks bei dem selben Opfer stellen, muß ich es getrennt betrachten. Denn dann sollte ich auch darüber nachdenken, vielleicht zur Abwechslung mal fähigere System-Admins einzustellen ... mit natürlich höherer Besoldung. Aber so lange ich dieses Thema nicht ernst nehme, werde ich dann immer wieder gehackt.
Ich stimme dir 100% in dem Punkt zu, dass die IT entsprechend personell ausgestattet sein muss und auch die Prozesse entsprechend gestaltet sind. Worauf ich aber hinaus will, damit kannst du nicht die wiederholte Erpressung entkräften. Der Erpresser hat die Daten bereits. Er kann dich ohne Aufwand immer wieder damit erpressen. Und das wird häufig getan, weil es ohne Aufwand Geld bringt. Auch wenn du es nicht erwartest.
Jetzt wollen sie verhandeln und tun nun so überrascht, weil die Hackergruppe stattdessen blockiert.
Wo wollte jetzt plötzlich wer verhandeln? Berlin hat das abgelehnt, entsprechend der rechtlichen Lage. und der Empfehlungen. Und nein, Bombenerpressungen mit unmittelbarer Gefahr für Leib und Leben und Zahlungen an kriminelle Vereinigungen werden rechtlich nicht identisch bewertet. Du kannst nicht aus dem einen das andere ableiten, auch wenn der Leak von sensiblen Informationen später zu Gefährdungen führen kann.
Rhysida stellt nur zur Etikettenwahrung ihre Forderung, wohlwissend und darauf hoffend, daß diese sowieso abgelehnt werden, um so den offenen Verkauf ihrer erbeuteten Daten im DarkNet zu legitimieren? Wenn die dann sowieso so pöse sind, wozu dann noch dieser Aufwand? Stattdessen die Daten einfach nur mopsen und ohne großes TamTam und diese dann im DarkNet veräußern, wäre doch weitaus bequemer, weil auch weniger stressig und sowieso gewinnbringender? Und was machen die dann, wenn die Opfer dann doch mal ihrer Zahlungsaufforderung nachkommen? Herumeiern, um ihr sträfliches Tun im Nachhinein zu entschuldigen, aus Nettigkeit? Nein. Das sind zu viele Abers und Widersprüche und so nicht wirklich schlüssig vermittelbar.
Sicherheitsdienstleister und entsprechende Behörden können auch nur Empfehlungen aussprechen. Veröffentlichte Daten im DarkNet sind für jeden zugänglich, um alle potenziellen Käufer zu erreichen. Also auch für uns. Folglich wissen unsere Ermittler auch nicht viel mehr, weil Hacker sowieso kein Geheimnis daraus machen. Eine Doppelerpressung scheint es bei Rhysida nicht zu geben. Stattdessen ignorieren die wohl spätere Anfragen, um spekulativ als Lehre eventl. Nachahmer wegen Zahlungsverweigerung zu vermeiden? Klingt ansich absurd, jedoch auch schlüssig. Laut Wiki werden ihnen mindest. 260 Fälle zugeschrieben, wo nur die Fälle öffentlich kommuniziert werden, die sich einer Zahlungsaufforderung nachweislich verweigerten. Aber weitere Diskussionen machen nur Sinn, wenn auch bei Rhysida solche Fälle vorliegen sollten, bei der die propagierte Unterstellung tatsächlich bewiesen ist.
@MountWalker , danke für den Denkanstoß. Hinsichtlich der Herkunft klingt es für mich zu fantastisch. Nicht, daß ich den Russen solche Fähigkeiten nicht zutraue. Aber wenn ich mir dazu entsprechende Maps anschaue, scheinen die allermeisten Angriffe doch aus einer ganz anderen Richtung zu kommen. Dagegen spräche auch die variable Vielfalt ihrer Opfer, und das sogar weltweit. Auf der anderen Seite hat Russland nicht mal ein Zehntel der Bevölkerung von China. Aber m.E. sind Hacker weniger politisch motiviert oder ideologisch beeinflußt(Ausnahmen rechne ich unserem Fall nicht zu).
Ich stelle mir gerade vor, wie in der Zukunft KI's überall herumwildern und im Sekunden-Takt hacken, während andere KI's in Schlange anstehen und brav warten, bis ihr Kollege vor ihnen endlich fertig ist?
Wir geben der öffentlichen Hand Mehr als 1000 Mrd. jedes Jahr. Da sollte schon drin sein, dass sich eine Verwaltung zumindest an die Vorgaben des BSI hält.
Es sind 989,8 Milliarden Euro. Wenn das "mehr als" sein soll, bist du nicht gut in Mathematik. Und wie Geldschöpfung und Staatsfinanzierung funktioniert, könntest du doch für dich recherchieren. Ohne die öffentliche Hand hättest du kein Geld, denn der Staat erschafft das Geld, nicht ein Bürger. Dass die Steuereinnahmen nicht einmal 50% der jährlichen Staatseinnahmen ausmachen, entlarvt da deine schwäbische Hausfrau sehr eklatant.
Ergänzung ()
sedot schrieb:
Wäre gut gewesen für alle Beteiligten wenn das Land Berlin gezahlt hätte.
Damit kannst du nicht den BER meinen, der dauerte wesentlich kürzer. Es waren 14 Jahre. Und besagte 6,5-7,3 Milliarden waren von Anfang an vollkommen realistisch und logisch. Wenn der geneigte User allerdings Medienkompetenz vermissen lässt, glaubt er die unsinnigen Zahlen der Politik, die von Anfang an als zu gering angesetzt worden sind. Und genau das sollte der Aufreger sein, nicht die vollkommen normalen Kosten eines so dimensionierten internationalen Airports. Außerdem bauten nicht "wir", sondern private Unternehmen. Mir wäre neu, dass der Staat Bauunternehmer und Baufirma ist. Richtig ist, zum Ende fingierte der Staat als Generalunternehmer, weil es die Industrie auch nicht hinbekam. Auch das wird gerne vergessen.
Leider äußern sich auch zu dem Thema immer wieder Personen, die gar nicht in der Materie sind.
Ergänzung ()
Minthera schrieb:
Ich frage mich, was halt die Konsequenzen aus der Sache sind. Kommen vielleicht die Verantwortlichen mal dahinter, dass IT kostet, Sicherheit immer Komplexer und Menschen mit Ahnung nicht für unter E14 zu haben sind?
Gute Frage. Natürlich eine Sicherheitsinfrastruktur, die ihrem Namen gerecht wird. Aber oben ist schon wieder die schwäbische Hausfrau bedient worden, die genau ebenfalls für diesen Daten-Gau hier verantwortlich ist. Auch Berlin investiert nicht oder zu wenig. Seit 30 Jahren haben wir in Deutschland quasi eine Null in die Infrastruktur investiert. Die Nettoinvestitionen waren zu gering und so sind es aktuell roundabout 500 Millarden Defizit, das quasi weiterhin nicht abgebaut wird, sondern sich weiterhin Jahr für Jahr erhöht. Okay, das Sondervermögen wirbelt hier dazwischen. Aber auch das kam bereits in Berlin bei der IT-Infrastruktur und Sicherheit wohl nicht an.
Ergänzung ()
Grundkurs schrieb:
Auf die Forderung eingehen hieße: Steuergelder irgendwelchen Kriminellen überweisen.
Da Steuergelder ausnahmslos Einnahmen sind, können sie auch nicht überwiesen werden. Was überwiesen werden könnte, würde, wären staatliche Gelder, kommunale Gelder, Landesgelder, Staatsgelder. Ihr habt hier allein vier Arten von Bezeichnung und verwendet doch immer wieder die Falsche.
Ergänzung ()
Pipmatz schrieb:
Nicht mal die Sprengung einer Pipeline eines NATO Mitglieds wird so eingestuft. 🙈🤷🏻♂️
Weil es falsch ist. Die Pipeline gehört Russland, noch immer. Was Deutschland gehört, ist lediglich die Anbindung zum Land auf deutschem Hoheitsgebiet. Zum Zeitpunkt des Anschlags war aber nicht mal das staatlich, sondern ebenfalls Teil Russlands, so wie unsere Gasspeicher.
Das ist etliche Jahre nur gar nicht so gewesen. Die größte Stadt der EU, ein Regierungssitz, Hauptstadt und der historische Kontext kosten Geld. Was früher wegen des 2. Weltkriegs an Rang und Namen in der Region Berlin und Brandenburg saß, musste umziehen. Darüber sollten sich insbesondere die Bayern freuen, waren sie davon doch eine der größten Nutznießer.
Ergänzung ()
PhilipMU schrieb:
Berlin ist so kaputt leider. Meine Freunde aus Asien wundern sich immer wenn sie das erste mal unsere Hauptstadt sehen. echt schade eigentlich
Die aus dem Paulanergarten? Deine Story ergibt schon deshalb keinen Sinn, weil du mit Sicherheit nicht deine "Freunde" wechselst wie Unterhosen und Socken und sie dann auch nicht jedes Mal "das erste mal" sehen. Mal davon abgesehen, warum sind sie dann überhaupt dort, wenn angeblich alles so "kaputt" sei. Hinterfrage mal eher deine Projektion und reise mal mehr in europäische und weltweite Städte, damit du mal zur Realität zurückkommst und keine Märchen erzählen musst. Und wer kennt es nicht, das Land "Asien". Unfassbar.
Ergänzung ()
0815burner schrieb:
[...] Es gibt im Moment keine Beweise für eine Urheberschaft Russlands die in der Zeitung steht und dann gilt nun mal in Deutschland die Unschuldsvermutung. Macht mich dieser Standpunkt zum Russentroll?[...]
Nenn mich naiv. Aber bei diesem Datenklau geht es erst mal nicht um Russland.
[...]
Aber in Deutschland herrscht Frieden, und solange alle die Nerven behalten bleibt das auch so.
[...]Aber dieser Datenklau, ist nach jetzigem Stand, eben kein Muster, sondern ein einzelner Fall.
Doch, die Beweise führen nach Russland und sind damit identisch zu Russlands Machtapparat. Dort ist keine einzige entsprechende Gruppe tätig, ohne im Einfluss des Kreml zu sein. Zum Thema "Russentroll", das liegt doch an dir selbst und deinen Äußerungen.
Deine Aussagen sind einfach weder haltbar, noch im Einklang mit der aktuellen Bewertung aller entsprechenden Stellen.
Ja, militärisch herrscht in Deutschland Frieden, deshalb ist die Negierung der hybriden Kriegsführung Russlands gegen so viele Staaten nicht zielführend und sinnvoll. Du kannst gerne die Augen vor der Realität verschließen, aber das ändert nicht die Realität. Besagte russische Gruppe ist nicht unbekannt, auch wenn es dir dazu an Wissen fehlt.
Ergänzung ()
Alphanerd schrieb:
Man sollte nie vergessen: der Staat sind wir.
Der Staat hat kein eigenes Geld, er verwaltet nur das Geld seiner Bürger. Also zahlen wenn wir.
Nein. Der Staat erschafft das Geld, verwaltet es und gibt es über die Zentralbanken ins System, genauer in zwei Geldsysteme. Primärmarkt und Sekundärmarkt. Wir als Verbraucher haben nur Zugriff auf Zweiten. Der Bürger ist logischer Nutznießer davon. Du solltest dich wirklich mal mit Geldschöpfung und Geldsystem beschäftigen. Huiuiui.
MRMCD2026 - Warum Berlin gehackt wurde und wie desolat gehandelt wird
In diesem Vortrag wird der Vorfall in Berlin von HonkHase eingeordnet.
YouTube
An dieser Stelle steht ein externer Inhalt von YouTube, der den Forumbeitrag ergänzt. Er kann mit einem Klick geladen und auch wieder ausgeblendet werden.
@Ben99 Ach, wollte ich gerade auch posten. Ich Fall vom glaube ab SCHON wieder gehackt und diesmal richtig. Alle Sensiblen Daten sind nun vermutlich bei den Chinesen oder Russen oder irgendjemand mit viel Geld.
Da ist ja alles drin, also bisher unbestätigt, aber die kleine PDF Liste ist jawdropping. Tja*