

Ich leite dir gerne beim nächsten Versuch eine dieser Mails weiter, wenn sie nicht vorher im Spam-Filter geschreddert wurde 😉.TorenAltair schrieb:Ich fühle mich ausgegrenzt.

Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Spoofing, Phishing, Datenleck?!
- Ersteller Laie22
- Erstellt am
@Rickmer: Kannst du mir sagen, wie man in den Header schaut?
Wenn ich mit dem Smartphone auf „Details einblenden“ > „i Nachrichtendetails“ klicke, werden „Erweiterte E-Mail-Informationen“ angezeigt.
Meinst du das und kannst du mir sagen, wie man den Text interpretieren kann?
@iSight2TheBlind: Na, das hoffe ich auch! Im damaligen Text standen tatsächlich einige damals aktuelle Passwörter, und es waren alles unterschiedliche Passwörter. Wie gesagt, ich glaube, dass wie auch immer die im Browser gespeicherten Passwörter ausgelesen wurden.
@frazzlerunning: Vorhin habe ich noch einmal ausführlich nach dem Screenshot gesucht, aber ich finde ihn leider nicht mehr. Ich glaube, Malwarebytes hatte es über den digitalen Fußabdruck ermittelt. Dort gibt man seine E-Mail an, und Malwarebytes prüft dann, „ob personenbezogene Daten“ offengelegt wurden.
Ich glaube es war Ebay Kleinanzeigen, von denen ich sogar eine E-Mail bekommen hatte, in der sie mich darüber aufklärten, dass meine Daten von einem Datenleak betroffen wären und schnellstmöglich geändert werden müssten…
@bart1983: Das ist ärgerlich. Ich hoffe, deine E-Mail-Adresse findet – wie auch immer – den Weg aus den Datenleaks.
@Janush: Kannst du mir erklären, wie sie es schaffen, dass es so aussieht, als hätten sie sich in mein E-Mail-Programm eingeloggt und eine E-Mail an meine gleichnamige E-Mail-Adresse gesendet?
@CPUinside: Am liebsten würde ich so etwas strafrechtlich verfolgen lassen ehrlich gesagt. Habe ich noch nie gemacht, bin eigentlich ein lockerer Typ, aber das geht überhaupt nicht.
@Graphixx: Wahnsinn!
@thrawn: Würde ich machen, aber, wie gesagt, die E-Mail kam ja von meiner eigenen E-Mail-Adresse. Bzw. ich weiß nicht, wie ich ihm antworten könnte, wenn als Absender meine eigene E-Mail-Adresse angegeben wird.
https://haveibeenpwned.com/ sagt:
1 Data Breach - Oh no — pwned! This email address has been found in a data breach. Review the details below to see where your data was exposed.
Compromised data:
HPI sagt:
Wir haben Ihre E-Mail-Adresse in folgenden Datenleaks gefunden. Bitte stellen Sie sicher, dass die betroffenen Passwörter weder verwendet noch an anderer Stelle wiederverwendet werden:
fitmart.de 14.01.2022
Wir haben Ihre E-Mail-Adresse in keinem uns bekanntem Infostealer-Log von Malware gefunden.
Würde euch das dazu veranlassen, etwas anderes zu machen?
Vielen Dank für eure bisherigen und etwaige zukünftige Antworten und LG
Wenn ich mit dem Smartphone auf „Details einblenden“ > „i Nachrichtendetails“ klicke, werden „Erweiterte E-Mail-Informationen“ angezeigt.
Meinst du das und kannst du mir sagen, wie man den Text interpretieren kann?
@iSight2TheBlind: Na, das hoffe ich auch! Im damaligen Text standen tatsächlich einige damals aktuelle Passwörter, und es waren alles unterschiedliche Passwörter. Wie gesagt, ich glaube, dass wie auch immer die im Browser gespeicherten Passwörter ausgelesen wurden.
@frazzlerunning: Vorhin habe ich noch einmal ausführlich nach dem Screenshot gesucht, aber ich finde ihn leider nicht mehr. Ich glaube, Malwarebytes hatte es über den digitalen Fußabdruck ermittelt. Dort gibt man seine E-Mail an, und Malwarebytes prüft dann, „ob personenbezogene Daten“ offengelegt wurden.
Ich glaube es war Ebay Kleinanzeigen, von denen ich sogar eine E-Mail bekommen hatte, in der sie mich darüber aufklärten, dass meine Daten von einem Datenleak betroffen wären und schnellstmöglich geändert werden müssten…
@bart1983: Das ist ärgerlich. Ich hoffe, deine E-Mail-Adresse findet – wie auch immer – den Weg aus den Datenleaks.
@Janush: Kannst du mir erklären, wie sie es schaffen, dass es so aussieht, als hätten sie sich in mein E-Mail-Programm eingeloggt und eine E-Mail an meine gleichnamige E-Mail-Adresse gesendet?
@CPUinside: Am liebsten würde ich so etwas strafrechtlich verfolgen lassen ehrlich gesagt. Habe ich noch nie gemacht, bin eigentlich ein lockerer Typ, aber das geht überhaupt nicht.
@Graphixx: Wahnsinn!
@thrawn: Würde ich machen, aber, wie gesagt, die E-Mail kam ja von meiner eigenen E-Mail-Adresse. Bzw. ich weiß nicht, wie ich ihm antworten könnte, wenn als Absender meine eigene E-Mail-Adresse angegeben wird.
https://haveibeenpwned.com/ sagt:
1 Data Breach - Oh no — pwned! This email address has been found in a data breach. Review the details below to see where your data was exposed.
Synthient Credential Stuffing Threat Data
During 2025, the threat-intelligence firm Synthient aggregated 2 billion unique email addresses disclosed in credential-stuffing lists found across multiple malicious internet sources. Comprised of email addresses and passwords from previous data breaches, these lists are used by attackers to compromise other, unrelated accounts of victims who have reused their passwords. The data also included 1.3 billion unique passwords, which are now searchable in Pwned Passwords. Working to turn breached data into awareness, Synthient partnered with HIBP to help victims of cybercrime understand their exposure.Compromised data:
- Email addresses
- Passwords
HPI sagt:
Datenleaks
Wir haben Ihre E-Mail-Adresse in folgenden Datenleaks gefunden. Bitte stellen Sie sicher, dass die betroffenen Passwörter weder verwendet noch an anderer Stelle wiederverwendet werden:
fitmart.de 14.01.2022
Infostealer
Wir haben Ihre E-Mail-Adresse in keinem uns bekanntem Infostealer-Log von Malware gefunden.
Würde euch das dazu veranlassen, etwas anderes zu machen?
Vielen Dank für eure bisherigen und etwaige zukünftige Antworten und LG

Keine Ahnung, woher soll ich erraten welche App du nutzt und wie das in der funktionert / ob die überhaupt die Option hat das anzuzeigen?Laie22 schrieb:Wenn ich mit dem Smartphone auf „Details einblenden“ > „i Nachrichtendetails“ klicke, werden „Erweiterte E-Mail-Informationen“ angezeigt.
Smartphones verdummsimpeln solche Details gerne. Bei Apple Mail z.B. ist es schlicht nicht möglich, genauso wie es keine sinnvollen Fehlermeldungen anzeigt wenn etwas nicht funktioniert.
Versuch's mal mit der WebUI des Anbieter vom Postfach

Janush
Lieutenant
- Registriert
- Mai 2008
- Beiträge
- 920
Also ein Infostealer ist ne ernste Angelegenheit, da musst du alle Passwörter ändern, so schnell es geht. Hier gibt es z.B. den Lumma Stealer. Hab ich bei nem Kumpel von mir in Aktion gesehen.
Die Scam Mail ist davon unabhängig und es ist nur Zufall, dass du die bekommen hast. Denn wie du sehen kannst, die bekommen sehr viele Leute. Manchmal auch 3 Tage hintereinander. Ich hatte auch schon eine Mail mit nem alten Passwort von mir drinne ... also das kommt auch vor ... bedeutet aber nur, dass jemand an eine Liste mit gestolenen Passwörtern gekommen ist. Wenn das jetzt ein aktuelles PW ist, musst du es natürlich anpassen.
Wenn du eine E-Mail siehst, die angeblich von deinem eigenen Postfach kommt, dann schaust du dir den Quellcode an. In Thunderbird heist das View Source. Dort suchst du nach Infos über DKIM und SPF ...
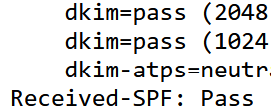
und am besten steht da dann fail .... denn wenn dann dort pass steht, ist die Mail legit und du hast wirklich ein Problem.
Bei Yahoo heist das unformatierte Nachricht anzeigen, aber da suchst du nach des selben Feldern.
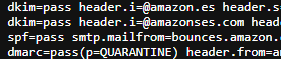
Wie gesagt ... "pass" heist hier, die Mail ist echt. Wenn du also der angebliche Absender bist, dann willst du da ein "fail" sehen ... allerdings sollte es dann der Spamfilter schon gekillt haben.
Hoffe das hilft ein bisschen.
Die Scam Mail ist davon unabhängig und es ist nur Zufall, dass du die bekommen hast. Denn wie du sehen kannst, die bekommen sehr viele Leute. Manchmal auch 3 Tage hintereinander. Ich hatte auch schon eine Mail mit nem alten Passwort von mir drinne ... also das kommt auch vor ... bedeutet aber nur, dass jemand an eine Liste mit gestolenen Passwörtern gekommen ist. Wenn das jetzt ein aktuelles PW ist, musst du es natürlich anpassen.
Wenn du eine E-Mail siehst, die angeblich von deinem eigenen Postfach kommt, dann schaust du dir den Quellcode an. In Thunderbird heist das View Source. Dort suchst du nach Infos über DKIM und SPF ...
und am besten steht da dann fail .... denn wenn dann dort pass steht, ist die Mail legit und du hast wirklich ein Problem.
Bei Yahoo heist das unformatierte Nachricht anzeigen, aber da suchst du nach des selben Feldern.
Wie gesagt ... "pass" heist hier, die Mail ist echt. Wenn du also der angebliche Absender bist, dann willst du da ein "fail" sehen ... allerdings sollte es dann der Spamfilter schon gekillt haben.
Hoffe das hilft ein bisschen.
EscobarPablo
Banned
- Registriert
- Okt. 2026
- Beiträge
- 39
Du kannst den Header in dieses Tool einfügenLaie22 schrieb:Kannst du mir sagen, wie man in den Header schaut?
https://mxtoolbox.com/EmailHeaders.aspx, darauf hin wird geprüft, ob der Absender echt ist...- Registriert
- März 2017
- Beiträge
- 4.123
@EscobarPablo Der TE weis ja nicht mal, wie er sich auf GMX oder in der GMX App den Header ansehen kann
EscobarPablo
Banned
- Registriert
- Okt. 2026
- Beiträge
- 39
@frazzlerunning Quelltext öffnen (oft gibt es dafür einen Menüpunkt) -> alles kopieren
Andere Möglichkeit: Dir einfach mal selber eine Email schreiben und ob sich diese unterscheiden...
Aber es wurde ja schon von jemandem angemerkt, dass der Text der Email auch nicht neu ist, also warten 🍵
Andere Möglichkeit: Dir einfach mal selber eine Email schreiben und ob sich diese unterscheiden...
Aber es wurde ja schon von jemandem angemerkt, dass der Text der Email auch nicht neu ist, also warten 🍵
RMS_der_Zweite
Lieutenant
- Registriert
- Feb. 2026
- Beiträge
- 648
Der Schrott fliegt seit langem herum, habe seit 2020 eine Filterregel im MTA dafür.
Erste IP = Usbekistan, zweite IP = Indonesien. Kasachstan ist auch oft dabei.
Kam dieses Jahr zwischen April und Juli ständig.
Code:
2026-04-08 06:57:27 1wAKyj-xxxxx-1B H=([213.230.87.86]) [213.230.87.86] F=<xxx@xxx.org> rejected after DATA: go away
P Received: from ntsrkku ([102.242.245.215]) by 21745.com with MailEnable ESMTP; Wed, 8 Apr 2026 09:57:28 +0500
  Subject: YOU PERVERT, I RECORDED YOU!
Erste IP = Usbekistan, zweite IP = Indonesien. Kasachstan ist auch oft dabei.
Kam dieses Jahr zwischen April und Juli ständig.
Also ich habe es jetzt geschafft, den Header aufzurufen.
In der GMX App > E-Mail auswählen > Details einblenden > i Nachrichtendetails > Erweiterte E-Mail Informationen
Oder per Thunderbird > E-Mail auswählen > Strg + U
Dort steht:
Return-Path: max.mustermann@gmx.de
Authentication-Results: gmx.net; dkim=none; spf=softfail
smtp.mailfrom=max.mustermann@gmx.de; dmarc=fail header.from=gmx.de
policy.dmarc=quarantine; iprev=pass policy.iprev=44.202.169.34
Received: from omta035.useast.a.cloudfilter.net ([44.202.169.34]) by
mx-ha.gmx.net (mxgmx006 [212.227.15.135]) with ESMTPS (Nemesis) id
1MwgWW-1wcLAO0B2o-0160uO for <max.mustermann@gmx.de>; Wed, 28 Oct 2026 04:33:06
+0100
Received: from eig-obgw-6007b.ext.cloudfilter.net ([10.0.30.166])
by cmsmtp with ESMTPS
id LpHkxAo8ILvgbLuPQx0crN; Wed, 28 Oct 2026 03:33:04 +0000
Received: from 59601.app ([187.15.120.237])
by cmsmtp with ESMTPSA
id LuP4xXRp1YaZ7LuPDxzdlt; Wed, 28 Oct 2026 03:33:04 +0000
Message-ID: <LuP4xXRp1YaZ7LuPDxzdlt@eig-obgw-6007b.ext.cloudfilter.net>
X-Authority-Analysis: v=2.4 cv=AO+DMHtr c=1 sm=1 tr=0 ts=6ae16cf0
a=0+go+F6P1XY5p6QbNwUx4Q==:117 a=0+go+F6P1XY5p6QbNwUx4Q==:17
a=HpEJnUlJZJkA:10 a=DBwwDor5xuMA:10 a=5KLPUuaC_9wA:10 a=x7bEGLp0ZPQA:10
a=Dddie-R3BRAA:10 a=Tr4fg5Q3FXjD15WqeVUA:9 a=TQUMx-gNslkhrPc_:21
a=_W_S_7VecoQA:10 a=QEXdDO2ut3YA:10
Content-Type: multipart/alternative;
boundary="===============2160770778299830578=="
MIME-Version: 1.0
From: max.mustermann@gmx.de
To: max.mustermann@gmx.de
Subject: =?UTF-8?B?My4wNl8xOTkxdSNV?=
X-CMAE-Envelope: MS4xfIcCsb8e2crcvTw5yU90mqbaB/7CgO0vl3kGIzU4gFjNzhasLMZXi40Uq9YLIK8YkQ0YAKbpIYpkMDCAQkdbnKPxtrV3b+73mlk//5oK0xdbDuOu5x6m
Ghvp14cy5UT/zrcSsBfSo2VoT7ySBXHOC4v6NXG8q1t7cOxRCWpAbqRb4E+XwIEwVkr+M3vOf6i2Fg==
Envelope-To: <max.mustermann@gmx.de>
X-Spam-Flag: YES
…
ip 44.202.169.34 > Laut Google von Amazon Web services (AWS) aus Virginia, USA
ip 212.227.15.135 > Laut Google offzieller Mailserver von GMX
ip 187.15.120.237 > laut Google brasilianische IP
MX TOOLBOX ergibt:
DMARC Compliant nein
ja = Haken, Nein = Kreuz
Könntet Ihr so nett sein und mir sagen, woran man erkennt, dass es sich, was ich hoffe, um Spam handelt, und nicht wirklich jemand von meinem Account aus eine E-Mail an meinen Account gesendet hat?
@Janush hatte oben DKIM und SPF angesprochen. Bei DKIM steht none und bei SPF softfail.
Danke an alle und LG
In der GMX App > E-Mail auswählen > Details einblenden > i Nachrichtendetails > Erweiterte E-Mail Informationen
Oder per Thunderbird > E-Mail auswählen > Strg + U
Dort steht:
Return-Path: max.mustermann@gmx.de
Authentication-Results: gmx.net; dkim=none; spf=softfail
smtp.mailfrom=max.mustermann@gmx.de; dmarc=fail header.from=gmx.de
policy.dmarc=quarantine; iprev=pass policy.iprev=44.202.169.34
Received: from omta035.useast.a.cloudfilter.net ([44.202.169.34]) by
mx-ha.gmx.net (mxgmx006 [212.227.15.135]) with ESMTPS (Nemesis) id
1MwgWW-1wcLAO0B2o-0160uO for <max.mustermann@gmx.de>; Wed, 28 Oct 2026 04:33:06
+0100
Received: from eig-obgw-6007b.ext.cloudfilter.net ([10.0.30.166])
by cmsmtp with ESMTPS
id LpHkxAo8ILvgbLuPQx0crN; Wed, 28 Oct 2026 03:33:04 +0000
Received: from 59601.app ([187.15.120.237])
by cmsmtp with ESMTPSA
id LuP4xXRp1YaZ7LuPDxzdlt; Wed, 28 Oct 2026 03:33:04 +0000
Message-ID: <LuP4xXRp1YaZ7LuPDxzdlt@eig-obgw-6007b.ext.cloudfilter.net>
X-Authority-Analysis: v=2.4 cv=AO+DMHtr c=1 sm=1 tr=0 ts=6ae16cf0
a=0+go+F6P1XY5p6QbNwUx4Q==:117 a=0+go+F6P1XY5p6QbNwUx4Q==:17
a=HpEJnUlJZJkA:10 a=DBwwDor5xuMA:10 a=5KLPUuaC_9wA:10 a=x7bEGLp0ZPQA:10
a=Dddie-R3BRAA:10 a=Tr4fg5Q3FXjD15WqeVUA:9 a=TQUMx-gNslkhrPc_:21
a=_W_S_7VecoQA:10 a=QEXdDO2ut3YA:10
Content-Type: multipart/alternative;
boundary="===============2160770778299830578=="
MIME-Version: 1.0
From: max.mustermann@gmx.de
To: max.mustermann@gmx.de
Subject: =?UTF-8?B?My4wNl8xOTkxdSNV?=
X-CMAE-Envelope: MS4xfIcCsb8e2crcvTw5yU90mqbaB/7CgO0vl3kGIzU4gFjNzhasLMZXi40Uq9YLIK8YkQ0YAKbpIYpkMDCAQkdbnKPxtrV3b+73mlk//5oK0xdbDuOu5x6m
Ghvp14cy5UT/zrcSsBfSo2VoT7ySBXHOC4v6NXG8q1t7cOxRCWpAbqRb4E+XwIEwVkr+M3vOf6i2Fg==
Envelope-To: <max.mustermann@gmx.de>
X-Spam-Flag: YES
…
ip 44.202.169.34 > Laut Google von Amazon Web services (AWS) aus Virginia, USA
ip 212.227.15.135 > Laut Google offzieller Mailserver von GMX
ip 187.15.120.237 > laut Google brasilianische IP
MX TOOLBOX ergibt:
DMARC Compliant nein
- SPF Alignment ja
- SPF Authenticated nein
- DKIM Alignment nein
- DKIM Authenticated nein
ja = Haken, Nein = Kreuz
Könntet Ihr so nett sein und mir sagen, woran man erkennt, dass es sich, was ich hoffe, um Spam handelt, und nicht wirklich jemand von meinem Account aus eine E-Mail an meinen Account gesendet hat?
@Janush hatte oben DKIM und SPF angesprochen. Bei DKIM steht none und bei SPF softfail.
Danke an alle und LG

TeaShirt
Lieutenant
- Registriert
- Nov. 2019
- Beiträge
- 843
Uralter Standard Text.
Dann war wohl mal irgendwo deine Mail öffentlich. und nun bist bist du in endlosen listen die Kriminelle einfach abgrasen in der Hoffnung dumme zu finden die darauf eingehen.
Email addresse ändern wäre hier wohl sinnvoller als passwörter ändern.
Wenn es einen leak deiner daten gab sollte man natürlich trotzdem die Passwörter ändern.
Nutz am besten Bitwarden oder ähnliche manager und dann gibt es überall generierte passwörter mit 20 Zeichen.
Wenn du in zukunft auf nummer sicher gehen willst nutzt du Mail Extensions und Aliase.
Dann war wohl mal irgendwo deine Mail öffentlich. und nun bist bist du in endlosen listen die Kriminelle einfach abgrasen in der Hoffnung dumme zu finden die darauf eingehen.
Email addresse ändern wäre hier wohl sinnvoller als passwörter ändern.
Wenn es einen leak deiner daten gab sollte man natürlich trotzdem die Passwörter ändern.
Nutz am besten Bitwarden oder ähnliche manager und dann gibt es überall generierte passwörter mit 20 Zeichen.
Wenn du in zukunft auf nummer sicher gehen willst nutzt du Mail Extensions und Aliase.
EscobarPablo
Banned
- Registriert
- Okt. 2026
- Beiträge
- 39
Korrekt sehe das so aus:Laie22 schrieb:Könntet Ihr so nett sein und mir sagen, woran man erkennt, dass es sich, was ich hoffe, um Spam handelt, und nicht wirklich jemand von meinem Account aus eine E-Mail an meinen Account gesendet hat?
Jedoch muss nicht jedes einzelne Kästchen grün sein, damit eine E-Mail wirklich echt ist... Aber in deinem Fall wurde die E-Mail tatsächlich von keinem Gmx-Account gesendet.
Und poste bei so etwas demnächst lieber nur Bildschirmausschnitte (ohne sensible Daten)...
Mehr kannst du erst mal nicht tun ... -> 🗑️

Sensei21
Captain
- Registriert
- März 2002
- Beiträge
- 3.364
@EscobarPablo ist "Header Analyzed" von https://mxtoolbox.com/EmailHeaders.aspx ?
web.de z.B. macht es ja ganz schön schwer die vollständige Email oder nur den Header anzuschauen (gmx wohl auch)
wenn es sowas nur offline geben würde und man die Mail nicht irgendwohin posten müsste
web.de z.B. macht es ja ganz schön schwer die vollständige Email oder nur den Header anzuschauen (gmx wohl auch)
ok, Frage hat sich erübrigt, nützliches ToolMX TOOLBOX ergibt:
DMARC Compliant nein
- SPF Alignment ja
- SPF Authenticated nein
- DKIM Alignment nein
- DKIM Authenticated nein
ja = Haken, Nein = Kreuz
wenn es sowas nur offline geben würde und man die Mail nicht irgendwohin posten müsste
EscobarPablo
Banned
- Registriert
- Okt. 2026
- Beiträge
- 39
Offline gibt es das auch... Eigentlich sollte Gmx und so diese Infos aber auch in Webmail anzeigen, das passiert aber oft nicht.Sensei21 schrieb:wenn es sowas nur offline geben würde und man die Mail nicht irgendwohin posten müsste
Ich verwende das Addon "DKIM Verifier" für TB/BB:
Link: https://addons.thunderbird.net/de/thunderbird/addon/dkim-verifier/?src=ss
@EscobarPablo Ok, danke. Das heißt, ich bin erstmal safe?
Zeigt das Addon an, ob die E-Mail tatsächlich von der angegebenen Absenderadresse stammt?
Im Store gibt es geteilte Meinungen über das Addon. Kannst du das nachvollziehen?
@TeaShirt Kannst du mir das erklären mit den "Mail Extensions" und "Aliasen"?
Ich verstehe es ehrlich gesagt nicht.
Zeigt das Addon an, ob die E-Mail tatsächlich von der angegebenen Absenderadresse stammt?
Im Store gibt es geteilte Meinungen über das Addon. Kannst du das nachvollziehen?
Ergänzung ()
@TeaShirt Kannst du mir das erklären mit den "Mail Extensions" und "Aliasen"?
Ich verstehe es ehrlich gesagt nicht.
EscobarPablo
Banned
- Registriert
- Okt. 2026
- Beiträge
- 39
Ja, ganz kurz kann ich das erklären. DKIM usw. stellen sicher, dass eine E-Mail tatsächlich von GMX stammt. GMX wiederum stellt durch Authentifizierung usw. sicher (bzw. optimal sollte es so sein), dass E-Mails nur gesendet werden können, wenn es einen Account gibt, und als Absender nicht ein anderer, existenter Account angegeben werden darf.Laie22 schrieb:Kannst du das nachvollziehen?
Aber bei dir ist doch schon geklärt, dass DKIM und so ungültig waren, die E-Mail also nicht von gmx kam, und somit auch nicht von einem gmx Account. Alles alles gut. 🐑

Hauro
Fleet Admiral
- Registriert
- Apr. 2010
- Beiträge
- 13.802
Laie22 schrieb:sämtliche Passwörter geändert.
Laie22 schrieb:eine GMX E-Mail-Adresse
Falls dies noch nicht erfolgt ist, eine Zwei-Faktor-Authentifizierung (2FA) für wichtige Konten, wie E-Mail, einrichten:
Zwei-Faktor-Authentifizierung einrichten - GMX
TeaShirt
Lieutenant
- Registriert
- Nov. 2019
- Beiträge
- 843
Laie22 schrieb:Kannst du mir das erklären mit den "Mail Extensions" und "Aliasen"?
Ich verstehe es ehrlich gesagt nicht.
Da musst du erst gucken ob dein Mail Anbieter sowas anbietet.
Ich bin bei Mailbox.org und zahle 1€ im Monat.
Dafür hab ich 3 Aliase. Also eine alternative Mail Adresse wo die Mails aber im selben Postfach landen wie bei der Hauptadresse.
Kann man gut nehmen um Privat und geschäftlichen zu trennen.
Also einmal zB. Lustigerusername123@mailbox.org
oder wenn es seriöser sein muss zB vorname.nachname@mailbox.org.
Die mail extentions hab ich zB für Onlineshops. damit das ganze zeug eindeutig ist woher die mail kommt.
Man kann auch deinmailname+shopname@mailbox.org machen und so jedem shop oder forum eine eigene Mailadresse zuweisen.
wenn dann spam kommt oder ähnliches wird diese eben blockiert und geändert und aus ist es mit dem spuk.
Ich kopier mal die google antwort zu den Mail extentions weil ich es eh nicht besser erklären könnte 😅
Mail-Extensions (auch Plus-Adressing oder Sub-Addressing genannt) funktionieren bei mailbox.org über ein Plus-Zeichen im vorderen Teil Ihrer E-Mail-Adresse.
Funktionsweise
- Der Aufbau: Sie können den Teil Ihrer E-Mail-Adresse vor dem @-Zeichen (den sogenannten Local-Part) mit einem +-Zeichen und einem beliebigen Begriff erweitern.
- Beispiel: Lautet Ihre Hauptadresse ich@mailbox.org, können Sie Adressen wie ich+newsletter@mailbox.org oder ich+shopping@mailbox.org verwenden.
- Zustellung: Alle E-Mails, die an eine solche Erweiterung gesendet werden, landen direkt in Ihrem ganz normalen Hauptpostfach. Die Mail-Server von mailbox.org ignorieren den Zusatz nach dem Plus-Zeichen bei der Verteilung.
- Filter und Sortierung: Sie können in Ihrem Postfach Filterregeln einrichten, die automatisch alle Nachrichten an ich+newsletter@mailbox.org in einen bestimmten Ordner verschieben oder direkt mit einem Label versehen.
- Spamschutz: Geben Sie eine solche Adresse an einen Onlineshop weiter und fängt diese plötzlich Spam an, erkennen Sie sofort, woher die Adresse geleaked wurde, und können die Extension per Filter blockieren
Ähnliche Themen

- Antworten
- 38
- Aufrufe
- 3.606

- Antworten
- 31
- Aufrufe
- 3.375


- Antworten
- 9
- Aufrufe
- 3.146
