Windows 11 Hardwarevirtualisierung deaktivieren

chinchillah

Ensign
Registriert
Apr. 2013
Beiträge
162
Hallo zusammen,

ich musste meinen PC neu aufsetzen. Jetzt ist direkt Windows 11 26h2 installiert.
Ich nutze Kaspersky als Schutzsoftware und um dort die Hardwarevirtualisierung nutzen zu können, muss Hyper-V und die Speicherintegrität deaktiviert sein.

Dazu habe ich wie damals den Artikel vom Hersteller befolgt:
https://support.kaspersky.com/de/kaspersky-for-windows/21.26/troubleshooting/safemoney/13713#block1

Allerdings ist es so, dass sich trotz dem Befehl "bcdedit /set hypervisorlaunchtype off" die "virtualisierungsbasierte Sicherheit" einfach nicht abschalten lässt, wie hier in msinfo32 zu sehen:
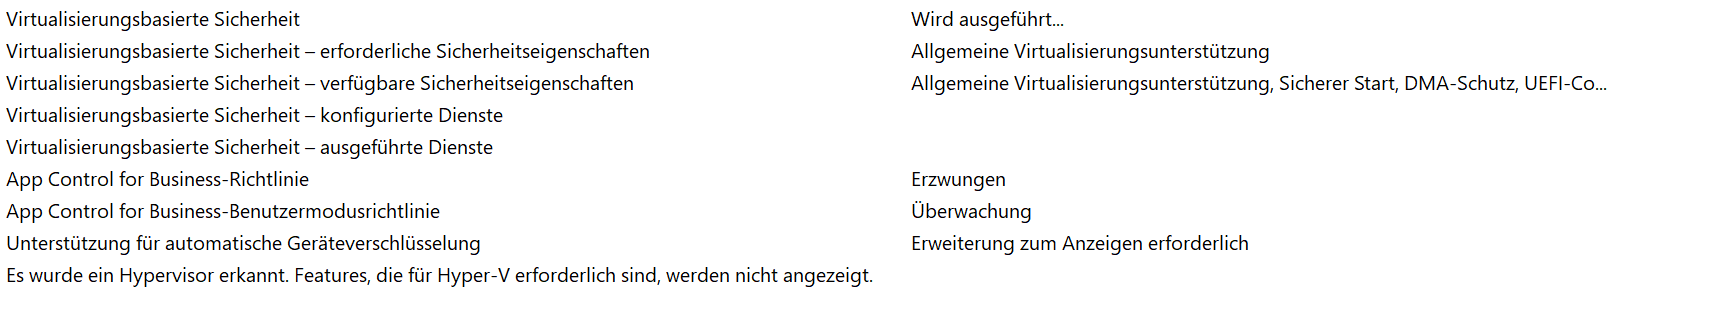
1792577510608.png


Der Befehl wird erfolgreich angewendet (auch direkt im Admin-Konto gemacht), aber auch nach einem Neustart bleibt es aktiv.

Hat jemand eine Idee, wie man das deaktiviert bekommt?

Danke für die Hilfe.
 
Du solltest nochmal genau lesen. Abseits davon, warum nutzt Du sowas? Weg damit!
 
  • Gefällt mir
Reaktionen: NerdmitHerz, Micha-, DevD2016 und 5 andere
Der einfachste, sicherste und beste Weg wäre es Kaspersky NICHT zu nutzen!
Windows 11 hat einen guten Schutz, da braucht es keine zusätzliche Software.
Besonders nicht wenn die Software so tief ins System eingreift.....
 
  • Gefällt mir
Reaktionen: wagga, NerdmitHerz, Micha- und 12 andere
Früher waren die "externen" Virenscanner sinvoll. Heute würde ich sie nicht mehr einsetzten.
 
  • Gefällt mir
Reaktionen: Aduasen, aragorn92, itsDNNS und eine weitere Person
Sorry, aber ich habe gefragt, wie ich die Funktion hinbekomme, nicht was jeder davon hält. Jeder hat seine eigene Meinung zu den verschiedenen Scannern. Ich halte von M$ nichts.

Was hab ich überlesen in der Anleitung?
 
  • Gefällt mir
Reaktionen: daknoll, bart1983, inge70 und eine weitere Person
Deswegen benutzt Du auch "M$". Macht Sinn. Nicht.
 
  • Gefällt mir
Reaktionen: snakesh1t, TheBeastMaster, NerdmitHerz und 9 andere
Du wirfst Dinge durcheinander. Es geht um VBS bzw. Speicherintegrität das kann man in der Windows Sicherheit getrennt deaktivieren, sollte man aber eigentlich nicht tun, den die Funktionen dienen deinem Schutz. Software die erzwingt das zu deaktivieren... nuja ich weis ja nicht.
 
  • Gefällt mir
Reaktionen: Micha-, aragorn92, SaPa und 3 andere
NICHT DEAKTIVIEREN(!!!): Ab Version 22H2 ist Windows Defender Credential Guard standardmäßig aktiviert! Daran hängt:
  • Virtualisierungsbasierte Sicherheit (VBS): Die Grundlage von Device Guard. VBS isoliert kritische Betriebssystemfunktionen vom normalen Arbeitsspeicher, indem der Windows-Hypervisor einen abgeschlossenen Bereich erzeugt.
  • Hypervisor-geschützte Codeintegrität (HVCI): Auch als „Memory Integrity“ bekannt. HVCI stellt sicher, dass nur vertrauenswürdiger, signierter Code im Kernel ausgeführt wird.
  • Credential Guard: Schützt gespeicherte Anmeldeinformationen wie NTLM-Kennworthashes und Kerberos-Tickets vor Diebstahlangriffen, indem er diese in einer isolierten VBS-Umgebung ablegt.
  • Windows Defender Application Control (WDAC): Kontrolliert, welche Anwendungen und Treiber auf einem Gerät ausgeführt werden dürfen.
 
  • Gefällt mir
Reaktionen: TheBeastMaster, Aduasen, aragorn92 und 2 andere
chinchillah schrieb:
Sorry, aber ich habe gefragt, wie ich die Funktion hinbekomme, nicht was jeder davon hält. Jeder hat seine eigene Meinung zu den verschiedenen Scannern. Ich halte von M$ nichts.
Es ist egal, was Du von Microsoft hältst, Kernisolierung mit VBS und HVCI ist eine wesentliche Komponente, die aktuell KEIN Virenscanner ersetzen kann. Da solltest Du als Laie die Finger von lassen.
Ergänzung ()

Metalveteran schrieb:
Deswegen benutzt Du auch "M$". Macht Sinn. Nicht.
Verstehe ich dann auch nicht, wenn man kein Microsoft mag, nutzt man Linux oder anderes.
 
  • Gefällt mir
Reaktionen: Micha-, aragorn92 und Metalveteran
Kaspersky erfordert die Deaktivierung nur, weil nur ein Hypervisor laufen kann. Welcher Schutz nun besser ist, ob Kaspersky oder M$ sei dahin gestellt.
Die Frage ist aber, wie bekommt man es deaktiviert, also VBS, da das laut dem Screenshot aktiv ist?
 
Hyper-V hab ich unter optionalen Features deaktiviert.
Einstellungen => System => Optionale Features => Mehr Windows Funktionen
Da gibt es einen Punkt Hyper-V.

Ich habe das bei mir für Virtualbox gebraucht, weil die Maschinen sonst nicht liefen.
Zusätzlich musste ich hier auch HVCI und VBS deaktivieren.
 
chinchillah schrieb:
Kaspersky erfordert die Deaktivierung nur, weil nur ein Hypervisor laufen kann. Welcher Schutz nun besser ist, ob Kaspersky oder M$ sei dahin gestellt.
Du versteht anscheinend nicht, was dahintersteckt. Wenn Du die Kernisolierung ausschaltest, hast Du ein großes Problem, weil Kaspersky weder Speicherintegritätsprüfungen wie Signaturprüfungen auf Kernelebene machen kann. Ansonsten kann jeder dämliche oder gefälschte Treiber Dein System kapern.

Der Hypervisor muß aktiviert bleiben. Vorteil ist beispielsweise, daß man eine Sandbox verwenden kann, die eine Windows-VM ist.
chinchillah schrieb:
Die Frage ist aber, wie bekommt man es deaktiviert, also VBS, da das laut dem Screenshot aktiv ist?
Du brauchst es für einen simplen Virenschutz nicht deaktivieren!
 
  • Gefällt mir
Reaktionen: Micha-, aragorn92 und Ultra_Force
Oh Leute, lasst ihn doch das einsetzen was er will.
Bin zwar bei euch was Linux & wenn WIndows dann Defender Suite angeht, aber wenn er nicht will, muss er doch nicht viele Beiträge lesen warum er das machen soll ;)

@Threadstarter:
Schau mal unter WIndows-Features aktivieren/deaktivieren, ob da was automatisch installiert wurde.

1792584350581.png
 
bart1983 schrieb:
Oh Leute, lasst ihn doch das einsetzen was er will.
Bin zwar bei euch was Linux & wenn WIndows dann Defender Suite angeht, aber wenn er nicht will, muss er doch nicht viele Beiträge lesen warum er das machen soll ;)
Wenn er unnötig aus Unwissenheit seine Systemsicherheit riskiert, sollte man das ansprechen. Oder würdest Du auch dann bei Netzwerkproblemen raten, alle Firewalls und Netzwerkfilter zu deaktivieren?
 
  • Gefällt mir
Reaktionen: TheBeastMaster, Micha-, aragorn92 und eine weitere Person
@nutrix ok gut angenommen ich bleibe bei VBS und Hyper-V. Muss ich dann per "bcdedit /set hypervisorlaunchtype on" es wieder "richtig einschalten" oder ist es noch komplett aktiv?
Und danach halt noch die "Speicher-Integrität" und "Hardware-gestützter Stapelschutz im Kernel-Modus" unter der Kernisolerung aktivieren, richtig?
 
  • Gefällt mir
Reaktionen: nutrix
Starte mal Powershell als Administrator systeminfo
Code:
Windows PowerShell
Copyright (C) Microsoft Corporation. All rights reserved.

PS C:\Users\DeinName> systeminfo
Dann sollte unten das hier auftauchen:
Code:
Virtualisierungsbasierte Sicherheit:           Status: Wird ausgeführt
                                               Erforderliche Sicherheitseigenschaften:
                                               Verfügbare Sicherheitseigenschaften:
                                                     Allgemeine Virtualisierungsunterstützung
                                                     Sicherer Start
                                                     Sichere Speicherüberschreibung
                                                     UEFI-Code Readonly
                                                     SMM Security Mitigations 1.0
                                                     Modusbasierte Ausführungssteuerung
                                                     APIC-Virtualisierung
                                               Services Configured:
                                                     Durch Hypervisor erzwungene Codeintegrität
                                                     Hardware-gestützter Stapelschutz im Kernel-Modus
                                               Services Running:
                                                     Durch Hypervisor erzwungene Codeintegrität
                                                     Hardware-gestützter Stapelschutz im Kernel-Modus
                                                     Hypervisor-erzwungene Paging-Übersetzung
                                               App Control for Business policy: Erzwungen
                                               App Control for Business user mode policy: Aus
                                               Sicherheitsfeatures aktiviert:
Anforderungen für Hyper-V:                     Es wurde ein Hypervisor erkannt. Features, die für Hyper-V erforderlich sind, werden nicht angezeigt.
 
chinchillah schrieb:
Sorry, aber ich habe gefragt, wie ich die Funktion hinbekomme, nicht was jeder davon hält. Jeder hat seine eigene Meinung zu den verschiedenen Scannern. Ich halte von M$ nichts.

Was hab ich überlesen in der Anleitung?
Scheiß egal du bist hier in einem IT Forum und hier wird dir ordentlich geholfen. Wenn du im Autobahn Forum die Frage stellst wieso du nicht auf der Link Spur fährst darfst du dir auch paar Empfehlungen anhören warum das keine gute Idee ist.

Kaspersky deinstallieren. Virtualisierung aktiviert lassen, das ist bei Windows 11 Teil von VBS VirtualBasedSecurity. Was Hauptprozesse in virtuelle Prozesse auslagert um sie vor bösartigem Zugriff zu schützen.

Ende. Dein Problem ist Kasperky du willst gerade aktiv Windows Sicherheits Funktioneren deaktivieren.
 
  • Gefällt mir
Reaktionen: snakesh1t, aragorn92, Ice_Dundee und 2 andere
Oktober 2026
Zurück
Oben