Jonsbo D34 Display Treiber

WIEN

Lieutenant
Registriert
Jan. 2008
Beiträge
622
Hi alle,
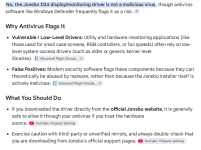
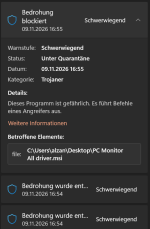
ich habe das Gehäuse gekauft und kann’s nur weiter empfehlen, aber bei der Instalation des Treibers für die mini Displays melden sich der Defender mit der Warnung Trojaner und blockt die Intalation.

Ich habe besttimte Youtuber welcher über dieses Gehäuse Video gemacht haben angeschrieben und gefragt ob sie die gleichen Erfahrung gemacht haben.

Ich hoffe dass es jemanden hier im Forum gibt, der mir helfen kann.

Wie soll ich vorgehen?

Zurückschicken!?

Wenn ja, schade, das Gehäuse sieht super aus(Viel RGB bedeutet mehr FPS hahahah) und macht gute Arbeit(Kühlung)
 

Anhänge

  • Virus Jonsboh.png
    Virus Jonsboh.png
    45,2 KB · Aufrufe: 48
  • Gefällt mir
Reaktionen: WIEN
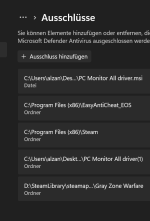
Ich habe den Treiber von der Jonsbo Seite geladen und versuchte Defender zu erlauben zu installieren, leider erfolglos.

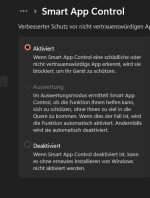
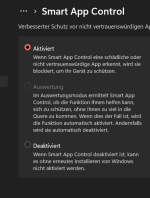
Wenn ich als Admin versuche, es wird trotzdem geblockt. Ich habe verrucht den Smart App Control zu deaktivieren, aber wenn ich dies tun wurde, dann die App Control wider zu aktivieren, musste ich „Windof“ neu installieren.
 

Anhänge

  • App controll.png
    App controll.png
    50,5 KB · Aufrufe: 24
  • App controll 2.png
    App controll 2.png
    39 KB · Aufrufe: 20
  • Gefällt mir
Reaktionen: WIEN
  • Gefällt mir
Reaktionen: WIEN
Wenn ich als Admin versuche, es wird trotzdem geblockt. Ich habe verrucht den Smart App Control zu deaktivieren, aber wenn ich dies tun wurde, dann die App Control wider zu aktivieren, musste ich „Windof“ neu installieren.

​

Unsinn. Wenn du due aktuelle Windows-Version hast, kannst du Smart App Control nach Belieben Ein-und Ausschalten
 
  • Gefällt mir
Reaktionen: WIEN
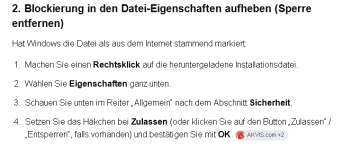
Tja, danke dir für den bzw. die Tipps, aber es wird immer noch geblockt. Habe alles wie beschreiben gemacht und trotzdem kommt Warnung!
Ergänzung ()

AAS schrieb:
Bitte einmal bei Virus Total hochladen und Ergebnis posten. :)

https://www.virustotal.com/gui/home/upload
erledigt!
Ergänzung ()

yxcvb schrieb:
Wenn ich als Admin versuche, es wird trotzdem geblockt. Ich habe verrucht den Smart App Control zu deaktivieren, aber wenn ich dies tun wurde, dann die App Control wider zu aktivieren, musste ich „Windof“ neu installieren.

​

Unsinn. Wenn du due aktuelle Windows-Version hast, kannst du Smart App Control nach Belieben Ein-und Ausschalten
Ergänzung ()

Windows ist aktuell!
 

Anhänge

  • virus 1.png
    virus 1.png
    199,4 KB · Aufrufe: 28
  • App controll.png
    App controll.png
    50,5 KB · Aufrufe: 28
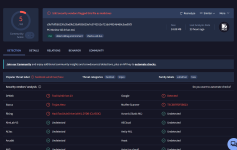
Könnte ein False Positive sein. Was mich allerdings stutzig macht, sind die Erkennungen von Dr.Web und Rising, die explizit auf einen verwundbaren Treiber hinweisen.

Da die Software Hardwareinformationen für das Display ausliest, könnte sie einen Kernel-Treiber für den direkten Hardwarezugriff verwenden. Solche Treiber werden durchaus auch für BYOVD-Angriffe missbraucht.

Ich würde deshalb nicht einfach aufgrund der 5/62 Entdeckungen Entwarnung geben, sondern die MSI entpacken und insbesondere die enthaltenen SYS-Treiber und deren Signaturen untersuchen. Es könnte also durchaus legitime Software sein, die einen unsicheren Treiber mitliefert.

Sei dir einfach bewusst, dass du so ein verwundbares System haben könntest.
 
  • Gefällt mir
Reaktionen: WIEN
Vielleicht interessant, aber es ist exakt die gleiche MSI-Datei, die man bei XYZ für die Hydrotemp-Wasserkühlung bekommt.

Bash:
$ md5sum *.msi
d448b4e6d0523a373add368112e10058  HYDROTEMP-XYZ.msi
d448b4e6d0523a373add368112e10058  PC Monitor All driver.msi

VirusTotal bemängelt in der Tat den enthaltenen WingRing0-Treiber als BYOVD:
The sample is identified as the WinRing0 hardware access driver, evidenced by the PDB path 'd:\hotproject\winring0\source\dll\sys\lib\amd64\WinRing0.pdb' and the creation of the device '\Device\WinRing0_1_2_0'. While originally a legitimate utility, it is classified as SUSPICIOUS because it is a well-known vulnerable driver frequently exploited in 'Bring Your Own Vulnerable Driver' (BYOVD) attacks. The decompiled code reveals capabilities that allow user-mode applications to perform highly privileged operations, including mapping arbitrary physical memory (via MmMapIoSpace in sub_11504), reading/writing Model Specific Registers (MSRs via __rdmsr/__wrmsr in sub_11468/sub_1149c), and executing direct I/O port instructions (via __in/__out in sub_110d8).

Mehr Infos dazu z.B. bei Golem:
https://www.golem.de/news/winring0-...ploetzlich-als-bedrohung-ein-2503-194314.html
 
Black Friday
Zurück
Oben