News Sofort updaten!: Patches schließen hoch­ris­kante Sicherheitslücken in PHP

Golem könnten ihre Offline-Seite aber auch mal aktualisieren – da wird man ja nostalgisch:
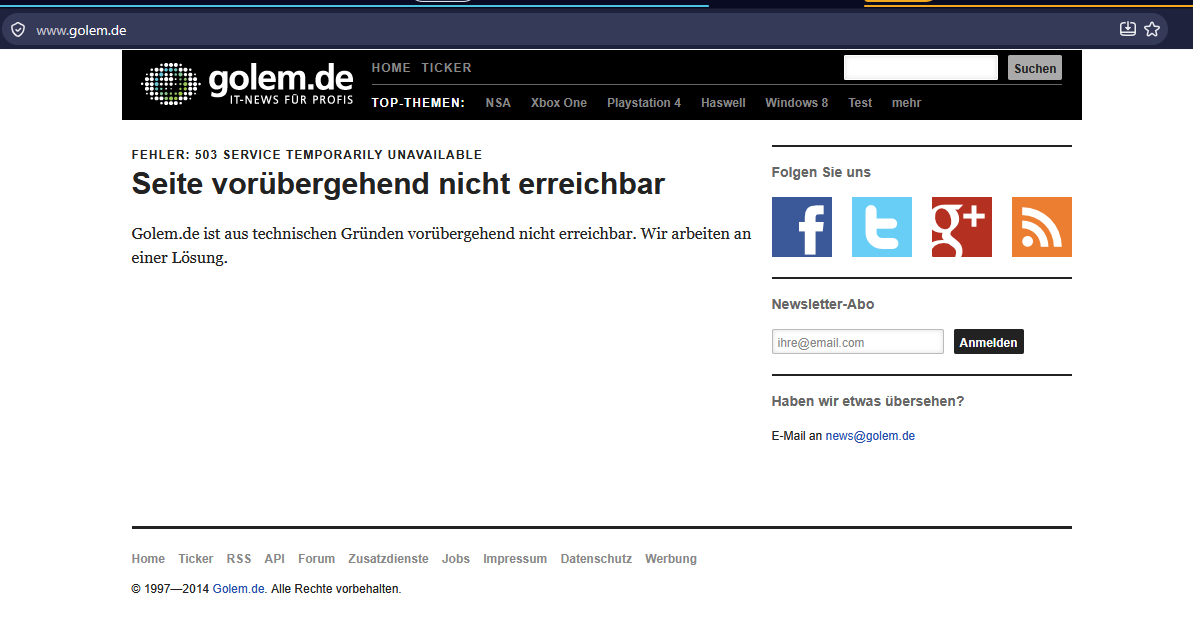
1792610892799.png
 
  • Gefällt mir
Reaktionen: McTheRipper, andimo3 und Jan
@Bodennebel :D Unten auch Copyright 1997 bis 2014. Service bei Golem scheint ja gut zu laufen, wenn das bislang nicht aktualisiert werden musste.
 
  • Gefällt mir
Reaktionen: McTheRipper und Brrr
Das muss ich doch direkt mal in meine Google+ Gruppe posten :daumen:
 
  • Gefällt mir
Reaktionen: Renegade334, kim88 und dominat0r
Ich habe jetzt nicht alle Kommentare gelesen, aber war Computerbase denn auch betroffen?

Ich hätte eigentlich erwartet, dass auf der Front eine entsprechende InfoBox zu sehen wäre. Hintergrund: für mich (lebe in Frankreich) war CB heute den ganzen Tag nicht erreichbar, weder auf Handy noch übers Netz. dnsflush etc. hat nichts gebracht, es kam immer wieder die Fehlermeldung nginx/503 forbidden.
Allerdings haben meine Anfragen bei den Diensten in der Art "is x down?" nichts gebracht bzw. eher bestätigt, dass CB ONline ist - nur eben nicht für mich.
 
zazie schrieb:
Ich habe jetzt nicht alle Kommentare gelesen, aber war Computerbase denn auch betroffen?
Es wurden Sicherheitsmassnahmen ergriffen. Unter anderem sind viele VPNs geblockt worden, womoeglich generell auch Zugrife von ausserhalb Deutschlands.
Fuer mich war die Seite aber konstant erreichbar.
 
  • Gefällt mir
Reaktionen: konkretor und zazie
Falls CB heute offline war habe ich nichts davon mitbekommen. Bei mir lief die Seite den ganzen Tag über reibungslos.
 
@zazie Steht alles hier: https://www.computerbase.de/forum/t...mputerbase-via-vpn-etc-am-21-10-2026.2280518/
Kurzfassung: CB war betroffen, konnte aber mit diversen technischen Massnahmen die Seite online halten; für einige User - vorallem aus dem Ausland oder diejenigen die VPN nutzten - gab es dadurch Verbindungsprobleme.
Das PHP Sicherheitsupdate ist seit 1541 eingespielt und seit etwa 2100 sind auch die Massnahmen deaktiviert womit eigentlich alles wieder normal laufen sollte.
 
  • Gefällt mir
Reaktionen: dev/random, Jan und zazie
@Lawnmower Ich hoffe sehr, dass das nicht zu frueh war!
Hier sind ja schon Links gepostet worden, das 8.5.12 wohl noch verwundbar ist.
 
Da ich, wie immer bei solchen Meldungen, nichts gefunden habe frage ich mal in die Runde:

Was passiert denn wenn ein Webserver durch diese Lücken komprimiert wird?
Was sind die Auswirkungen?
Ist nur der Server lahmgelegt?
Könnten Daten abgegriffen werden?
Oder kann der dann auch als Schleuder benutzt werden um Besuchern zu schaden?
 
  • Gefällt mir
Reaktionen: VALERIVS
@Lawnmower und @Ranayna :
Danke für die (gewohnt :) ) schnellen Antworten. Weil ich seit dem früheren Morgen keinen CB-Zugriff hatte, habe ich Steffens Meldung natürlich nicht mitbekommen.
 
leipziger1979 schrieb:
Was passiert denn wenn ein Webserver durch diese Lücken komprimiert wird?
Da du Shell-Zugriff mit Benutzerrechten erlangen kannst, dürfte es fast möglich sein, den gesamten gehosteten Inhalt zu kompromittieren (Daten abgreifen, verändern, worauf der Nutzer halt Zugriff hat). Im Exploit-Beispiel wurde die gehostete Seite geändert, wodurch man z.B. Schadcode über seriöse Seiten verteilen lassen kann.
 
  • Gefällt mir
Reaktionen: Brrr, VALERIVS, Lawnmower und 2 andere
Hatte mich schon gefragt, warum ich aus Japan immer nur forbidden zu sehen bekam. Per Wireguard über den Server von Sohnemann gings aber.
 
  • Gefällt mir
Reaktionen: Jan
Code:
for c in $(podman ps --format '{{.Names}}'); do
  v=$(podman exec "$c" php -r 'echo PHP_VERSION;' 2>/dev/null) && echo "$c: PHP $v"
done
nextcloud: PHP 8.5.12

Code:
docker.io/library/nextcloud:latest

Der Befehl checkt alle laufenden Podman Container nach der PHP-Version.
Auf dem Host ist kein PHP installiert, all fine.
 
FrozenPie schrieb:
Kann es sein, dass GOG ebenfalls betroffen ist? Bin jedenfalls im Launcher offline und kann auch nicht online gehen. Der Store kriegt nen Timeout.
gog.com war einige Stunden offline, ist jetzt aber wieder erreichbar.
 
Ich war doch ein wenig überrascht als von NetCup aus heiterem Himmel eine Mail kam, dass all meine Dienste abgeschaltet wurden. Da geht dann mal plötzlich nichts mehr.
Muss denen aber auch lassen, dass die nachträgliche Kommunikation dagegen sehr ausführlich und transparent war/ist.
https://www.netcup-status.de/

Ich möchte jetzt nicht wissen, wie viele Server mit PHP Unterbau am Netz hängen, die diesen Patch nie bekommen werden... Und auch überraschend, wie viele größere Seiten plötzlich nicht mehr erreichbar waren.
 
  • Gefällt mir
Reaktionen: AlphaKaninchen und Brrr
Zurück
Oben