Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden. Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Nein, das war was Safari anzeigt wenn man https://192.168.178.25 ohne Port eingibt und da gehts dann nicht weiter und das war nicht Vaultwarden mit :81
also doch docker. IMPORTANT: Some web browsers, like Chrome, disallow the use of Web Crypto APIs in insecure contexts. In this case, you might get an error like Cannot read property 'importKey'. To solve this problem, you need to access the web vault from HTTPS. https://hub.docker.com/r/vaultwarden/server
dir bleibt also nichts anderes übrig als dich mit reverse-proxy zu beschäftigen und dir selbstsignierte Zertifikate zu erstellen, falls du lokal bleiben willst https://github.com/FiloSottile/mkcert
Ich benutze als reverse proxy > Zoraxy. Aber jeder hat da sein Favoriten
Ich hab den nginx installiert. Die Anleitungen die ich finde laufen aber immer drauf raus, das ich eine Domain kaufen soll, was ich aber überhaupt nicht will!
nginx ist so konfiguriert:
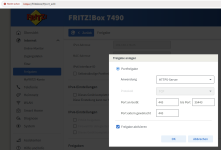
Die Portfreigaben in der FritzBox dann so:
Beim Portforwarding in der FritzBox bin ich mir nicht sicher, ob das so zusammenpasst...
Hier noch eine Übersicht:
Hier sollte doch massiv viel schiefgehen können, oder?
wie gesagt, ich nutze den nicht. Hier der Typ erklärt es ganz gut.
YouTube
An dieser Stelle steht ein externer Inhalt von YouTube, der den Forumbeitrag ergänzt. Er kann mit einem Klick geladen und auch wieder ausgeblendet werden.
Ich hab den nginx installiert. Die Anleitungen die ich finde laufen aber immer drauf raus, das ich eine Domain kaufen soll, was ich aber überhaupt nicht will!
Brauchst du auch nicht.
Geh auf Duckdns und melde dich z.B mit einem google Konto an (geht auch z.B über Cloudflare, aber ich habe halt duckdns).
Das lässt dich eine subdomain erstellen die du dann nutzen kannst und dann die "Gekaufte Domain" in den Anleitungen ersetzt.
Der Ablauf ist relativ einfach, du gehst hin und erstellst die z.B:
Code:
"IRGENDWAS".duckdns.org
Dem weist du dann deine lokale IP zu, z.B
Code:
192.168.178.25
So, wenn du jetzt auf "irgendwas".duckdns.org drückst gibt duckdns quasi einfach die lokale IP adresse oben ein.
Bei Fritzbox musst du aber aufpassen, da gibt es noch in den Netzwerkeinstellungen einen Schutz vor Rebinding Attacken, das ist irgendwo in den Netzwerkeinstellungen der Fritzbox hinterlegt und da muss der Haken raus, sonst passiert nichts.
Ab hier kannst du dann quasi jedem Tutorial folgen.
Wenn ich in der Container Station nach Zoraxy suche, bekomme ich 15 Framework/Deploys oder wie auch immer angezeigt, aber das oberste (hab einfach das oberste genommen) hab ich nicht mal soweit bekommen, dass ich auf dessen Webclient hätte zugreifen können.
Kann er doch später über nginx Proxy manager erstellen, mir ging es da aber auch erstmal nur darum zu erklären wie er keine Domain kaufen muss.
Hier im Video ist das übrigens auch nochmal sehr schön dargestellt, ab 06:46 geht es dann quasi richtig los mit dem proxy manager (aber auf englisch):
YouTube
An dieser Stelle steht ein externer Inhalt von YouTube, der den Forumbeitrag ergänzt. Er kann mit einem Klick geladen und auch wieder ausgeblendet werden.
Ich würde dir raten dir einen kostenlosen Account bei Claude anzulegen und dem deine Problematik zu schildern. Der baut dir eine passende Yaml für NGINX die du deployen kannst und geht Schritt für Schritt durch die Let's encrypt Zertifikatsgeschichte durch.
Die Problematik liegt nicht am Portwechsel des Vaultwarden-Containers, sondern am TLS(https)Setup.
Im Screenshot hängt das Zertifikat am Nginx Proxy Manager, der auf dem Host über Port 35443 veröffentlicht ist. Deshalb muss der Zugriff über den Proxy erfolgen und nicht direkt auf den Vaultwarden-Port.
Der Verlauf so:
Browser/App
HTTPS zu 192.168.178.25:35443
Nginx Proxy Manager (dort TLS/Zertifikat)
intern per HTTP
Vaultwarden
Witzig, auch gerade gestern erst erfolgreich eingerichtet.
Viele Wege führen nach Rom. Statt nginx habe ich Caddy als Reverse Proxy genommen. Da braucht's nur die Domain API, TLS wird dann über Let's Encrypt automatisch vorgenommen.
Endgerät -> Wireguard VPN -> Debian VM -> Caddy Container -> Vaultwarden Container - und wieder zurück.
Die paar Piepen für eine Domain sollte die Cloud-freie Lösung schon wert sein. Es sei denn man hat Lust auf allen Endgeräten die self signed Zertifikate zu installieren.
Ich habe in der Zwischenzeit mit einem ReverseProxy vom NAS selbst das Vaultwarden zum Laufen bekommen. Ich verstehe nun aber etwas nicht.
Im Bild seht ihr, dass die Passwortdatei/Tresor eigentlich in Daten/Dokumente/Vaultwarden abgespeichert werden soll. Wenn ich dort aber in QFile oder am Windows über smb nachschaue, ist der Ordner leer, OBWOHL ich mindestens einen Testeintrag im Vaultwarden Webclient gemacht habe, der auch nicht "vergessen" wird.
Ich hab im Zuge der Containerstation installation einen Ordner unter Daten/Docker/Vaultwarden erstellen lassen, in dem eine sqlite DB drin ist, dort passt aber das Änderungsdatum/Zeit nicht zur Erstellzeit des ersten Passworts im Tresor. Stunde, Minute, Sekunde sind völlig falsch.
Kann mir das jemand erklären was da jetzt los ist, und wie finde ich raus, wo Vaultwarden/Bitwarden den Tresor/Passwörter spichert?