Midnight Sun schrieb:
Ich finde auch keine Labor-Version zur 8.50er?
culus schrieb:
und wann wird die Version 8.50 jetzt veröffentlicht?
raigey schrieb:
warum sehe ich nur 8.40 und kein 8.50 im Fritz Labor?
und
@sebastian_uniq Wurde zwar schon beantwortet, aber nochmal anders: Weil die
FRITZ!-Labors eine 10er-Version tiefer sind. Das wird zu FRITZ!OS 8.5x, wenn es dann final wird. Macht zwar technisch keinen Sinn, denn tatsächlich orientiert sich FRITZ!OS rein nach der Build-Nummer. Daher wäre eher die Frage, was dieses eins- bzw. zehn-tiefer soll.
WulfmanGER schrieb:
ich frag mich sowieso warum die Werbeindustrie sich mit DNS-Filter so leicht wegblocken lässt
Weil die Werbe-Dingsbums die Webseiten-Betreiber als nützliche Idioten missbrauchen bzw. nutzen. Die Betreiber klicken quasi nur noch ihre Webseiten zusammen, also ein externes Skript hier, ein externes Skript da. Viele sind nicht einmal fähig (oder zu faul), um
eine Skript-Umgebung auf ihrem Server aufzusetzen bzw. (mittels Security-Updates) pflegen zu können. Die großen, geübten Webseiten – diejenigen, die wirklich Geld mit Werbung machen –, leiten das schon seit über fünf Jahren indirekt über die eigene Domäne rüber zur Werbe-Dingsbums, aka „Server Container“.
silentdragon95 schrieb:
ich mache mir nur Sorgen darüber, wie gut die FritzBoxen das hardwaretechnisch hinbekommen
Selbst die alten Prozessoren lachen dadrüber. Wie ein Vorposter schon schrieb, gibt wirklich schon gute Listen- bzw. Such-Algorithmen seit über 50 Jahren in der Informatik.
silentdragon95 schrieb:
DNS-Blocklisten helfen nichts, wenn Geräte irgendwelche hart gecodeten öffentlichen DNS Resolver (z.B. 8.8.8.8) verwenden.
Whiterose schrieb:
Nützt aber leider nicht bei […] Hard Coded DNS Server.
Kannst Du
blocken … zu DoH hat
@-THOR- ja was
geschrieben … dazu muss man dann aber von FRITZ! zu UniFi wechseln.
MGFirewater schrieb:
erweitere hardwaere beschelunig
Bitte eigenen Thread dafür aufmachen, dann kann man sich das anschauen. Wäre mir nämlich neu, dass das irgendwas mit dem WLAN-Treiber zu tun hat. Könnte ein neuer, noch unbekannter Software-Bug sein. Den sollte man parallel unbedingt per Mail beim FRITZ!-Support
melden …
supermanlovers schrieb:
Pihole habe ich zweimal getestet und war enttäuscht. Weder am TV noch am Smartphone hat es Werbung spürbar reduziert (und ich habe viele DNS Listen ausprobiert).
Vermutlich hattest Du vergessen, nicht nur IPv4 sondern auch IPv6
umzulenken …
Derduke schrieb:
Meine Erfahrungen mit Hersteller basierten adblock ist, nice to have aber kommt nicht an Pi-hole oder adguard ran
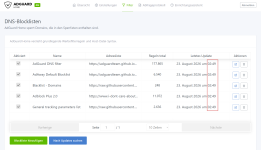
Bin mir nicht sicher, ob das schon wer aufgriff, aber das ist der Witz ist gerade, dass das keine statische Liste ist, sondern Du Anbieter angibst, die dynamisch das anpassen, genau wie in Pi-hole und AdGuard Home.
Tanzmusikus schrieb:
sedot schrieb:
Unabhängig von Werbung ist ein anderer DNS Server als der vom eigenem Provider auch aus anderen Gründen sinnvoll.
Die Provider lesen doch sowieso die Übertragungen. Was bringt mir da ein alternativer DNS?
Jein. Wenn Dein Provider mitliest, Du aber den gar nicht als DNS-Anbieter nutzt, ist das schon grenzwertig. Und wenn Du dann auch noch über DoT verschlüsselst, und der dann die TLS-Client-Hello auswertet, liest er zwar immer noch Klartext aber „begeht“ Deep-Paket-Inspection (DPI). Mehr dazu im
Kuketz-Blog bzw. in unserem
großen Thread …
Tanzmusikus schrieb:
Bei DnsForge habe ich blank.dnsforge.de gewählt.
Wenn Du damit bzw. DoT allgemein Probleme hast, eigenen Thread aufmachen.
LiniXXus schrieb:
keiner die Google-Suchmaschine verwenden
Hast Du von „keiner“ einen Kontakt? Würde den gerne anschreiben und ebenfalls
überzeugen … 
LiniXXus schrieb:
Geht mehr darum, dass „die“ weniger groß werden bzw. weniger „komplett“ werden. Ist also ein Pfad in die die andere Richtung, um
nahe Null zu kommen. Der Eine schafft es weniger, der andere mehr, jeder kann jeden Tag aber ein wenig mehr schaffen.