Das ist ja das Schöne an Linux: Ich hab’ die freie Wahl. Will ich das nicht, lasse ich es oder installiere mir einfach einen anderen. Zur Not kompiliere ich mir einen.ecth schrieb:Es ist gut, was da passiert. Auch wenn Anti-Cheat viele Probleme mit sich bringt. Deshalb muss nicht jeder den Kernel installieren. Wenn ich nicht muss, würde ich es eher sein lassen
Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
News CachyOS × EAC: Linux-Distribution bereit für Epics Easy Anti-Cheat v2

Cool Master schrieb:Wird Zeit, dass alles auf dem Server berechnet wird, dann müsste man sich da gar keine Sorgen machen. Aktuell ist Anti Cheat wie DRM - wenn man es umgehen will wird es klappen.
Cool Master schrieb:So Sachen wie Speedhack, Flyhack, Teleportation, Unmögliche Beschleunigung oder No-Clip werden damit aber direkt ausgeschlossen, da der Server einfach die Eingaben nicht validiert.
Cool Master schrieb:Klar geht das. Benötigt nur die richtige Server Architektur und passende HW. Dann brauch der Server halt eine Anbindung mit 40 GBit statt 1 GBit und ein Server kann ggf. nur 100 Spieler aufnehmen statt 1000 aber es ist auf jeden Fall möglich. Zumal wie gesagt das ganze nicht ein Live-System sein muss sondern ein Risk-Score verpasst.
So Sachen wie Speedhack, Rumfliegen, Teleportieren etc. sind schon längst praktisch überall unterbunden. Dafür muss in der Tat nichts am Client installiert sein, weil die serverseitige Erkennung absolut trivial ist.Cool Master schrieb:Ja weil es Geld und Zeit kostet und ein rootkit deutlich billiger ist als die Zeit und das Geld zu nehmen für Server Anti Cheat
Damit ist z.B. ein Speedhack augeschlossen bzw. die Erkennung erfolgt zu 100%. Da könnte man sogar ein Insta-Ban dann daraus machen bei Aimhack müsste man natürlich, erneut wie gesagt, ein Risk-Score-System haben.
Gehen wir aber mal z.B. in Richtung Wallhack wird es schon deutlich interessanter. Klar gibt es den Ansatz zu sagen, dass der Server deinem Client gar nicht erst die Position der Gegner mitteilt, bis diese bei dir sichtbar sein sollten. In der Praxis ist das jedoch aufgrund der durchschnittlichen Latenzen der Spieler nicht sauber zu implementieren. Riot Games setzt sogar prinzipiell auf diese Technik bei Valorant, aber halt nur in einem Rahmen, in dem Spieler keinerlei Nachteile erleiden, nur weil sie keinen einstelligen Ping zum Server haben. Sprich aufgrund der Toleranzen, die man als Entwickler zwangläufig geben muss, können die Cheater trotzdem von den gesendeten Daten profitieren, weil sie die Info über den Gegner um die Ecke halt trotzdem bekommen müssen.
Auch der von dir angesprochene Risk-Score ist keineswegs ein unbekannter Ansatz. Valve setzt bei Counter-Strike seit bald 10 Jahren auf ein solches Machine-Learning System - "Vacnet". Die Idee ist, dass die Erkennung von Cheats auf Verhaltensbasis läuft. Das System "Trust Factor" soll zudem verdächtige Spieler untereinander matchen, sodass "vertrauenswürdige" Spieler ihre Ruhe haben. Valve sammelt hier also seit etlichen Jahren fleißig Daten um ihr System zu füttern. Hat es also den großen Durchbruch gebracht? Nicht wirklich. Auch in 2026 muss man weiterhin in Kauf nehmen gegen Cheater zu spielen, die so dreist sind, dass es meiner Oma auffallen würde.

foofoobar
Vice Admiral
- Registriert
- Dez. 2011
- Beiträge
- 6.867
Nö, das wird nur andere Spielehersteller auf dumme Ideen bringen.OmaKuschel schrieb:Wie gesagt: Seid doch froh, dass erstmals ein großer Hersteller seinen Multiplayer-Shooter auf Linux bringt. Das hat mit Sicherheit auch einen Sog-Effekt auf andere und kleinere Hersteller!
Für Linux Gaming also ein Fortschritt!
Es wäre besser wenn derartiges auf Computern bleibt die dafür ausgelegt sind das der User die nicht unter Kontrolle hat.

usernamehere
Lt. Commander
- Registriert
- Feb. 2014
- Beiträge
- 1.820
Wenn EA wieder bei Apex Legends auf EAC zurückrudert (hopium, Javelin ist so nutzlos) könnte so Linux wieder zurückkommen. Das wäre ziemlich gut.
Portage&Chill
Cadet 4th Year
- Registriert
- Okt. 2026
- Beiträge
- 68
0,0,0,0 Interesse und ein NO! 

zelect0r
Captain
- Registriert
- Mai 2012
- Beiträge
- 3.728
Leute das ist nur ein zusätzlicher Kernel den man zum eigentlichen 7.3 und LTS-Kernel dazu installiert,
einziger Unterschied er muß aus dem System heraus gestartet werden und ist dann ein weiterer Bootloader Eintrag, wenn man diesen nicht mehr braucht oder einfach gerade nicht mehr zocken will, dann bootet man wie gewohnt manuell in den Standard-Kernel.
Man kann dem efibootmgr auch sagen, mache das bitte nur einmal für den nächsten Boot.
Ich musste allerdings erst die Reienfolge anpassen damit es funktioniert.
Ansonsten ist alles vorbereitet. Bin mal gespannt
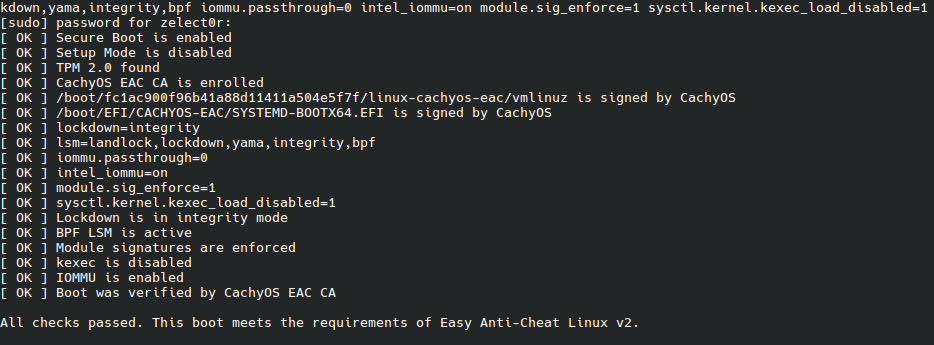
einziger Unterschied er muß aus dem System heraus gestartet werden und ist dann ein weiterer Bootloader Eintrag, wenn man diesen nicht mehr braucht oder einfach gerade nicht mehr zocken will, dann bootet man wie gewohnt manuell in den Standard-Kernel.
Man kann dem efibootmgr auch sagen, mache das bitte nur einmal für den nächsten Boot.
Ich musste allerdings erst die Reienfolge anpassen damit es funktioniert.
Ansonsten ist alles vorbereitet. Bin mal gespannt
Code:
❯ diff -u /usr/lib/modules/7.3.3-1-cachyos/build/.config ~/eac-config-7.3.3
--- /usr/lib/modules/7.3.3-1-cachyos/build/.config      2026-11-07 14:54:44.000000000 +0100
+++ /home/zelect0r/eac-config-7.3.3     2026-11-11 05:30:37.223546050 +0100
@@ -366,7 +366,6 @@
 CONFIG_KEXEC_SIG=y
 # CONFIG_KEXEC_SIG_FORCE is not set
 CONFIG_KEXEC_BZIMAGE_VERIFY_SIG=y
-CONFIG_KEXEC_JUMP=y
 CONFIG_CRASH_DUMP=y
 CONFIG_CRASH_DM_CRYPT=y
 CONFIG_CRASH_DM_CRYPT_CONFIGS=y
@@ -458,7 +457,7 @@
 # CONFIG_X86_NATIVE_CPU is not set
 CONFIG_GENERIC_CPU=y
 # CONFIG_MZEN4 is not set
-CONFIG_X86_64_VERSION=3
+CONFIG_X86_64_VERSION=1
 CONFIG_X86_INTERNODE_CACHE_SHIFT=6
 CONFIG_X86_L1_CACHE_SHIFT=6
 CONFIG_X86_TSC=y
@@ -638,16 +637,10 @@
 #
 # Power management and ACPI options
 #
-CONFIG_ARCH_HIBERNATION_HEADER=y
 CONFIG_SUSPEND=y
 CONFIG_SUSPEND_FREEZER=y
 CONFIG_HIBERNATE_CALLBACKS=y
-CONFIG_HIBERNATION=y
-CONFIG_HIBERNATION_SNAPSHOT_DEV=y
-CONFIG_HIBERNATION_COMP_LZO=y
-# CONFIG_HIBERNATION_COMP_LZ4 is not set
-CONFIG_HIBERNATION_DEF_COMP="lzo"
-CONFIG_PM_STD_PARTITION=""
+# CONFIG_HIBERNATION is not set
 CONFIG_PM_SLEEP=y
 CONFIG_PM_SLEEP_SMP=y
 # CONFIG_PM_AUTOSLEEP is not set
@@ -988,7 +981,7 @@
 # CONFIG_LTO_CLANG_FULL is not set
 CONFIG_LTO_CLANG_THIN=y
 # CONFIG_LTO_CLANG_THIN_DIST is not set
-CONFIG_AUTOFDO_CLANG=y
+# CONFIG_AUTOFDO_CLANG is not set
 # CONFIG_PROPELLER_CLANG is not set
 CONFIG_ARCH_SUPPORTS_CFI=y
 # CONFIG_CFI is not set
@@ -1099,7 +1092,7 @@
 # CONFIG_MODVERSIONS is not set
 CONFIG_MODULE_SRCVERSION_ALL=y
 CONFIG_MODULE_SIG=y
-# CONFIG_MODULE_SIG_FORCE is not set
+CONFIG_MODULE_SIG_FORCE=y
 CONFIG_MODULE_SIG_ALL=y
 # CONFIG_MODULE_SIG_SHA256 is not set
 # CONFIG_MODULE_SIG_SHA384 is not set
@@ -2349,7 +2342,7 @@
 CONFIG_PCIE_EDR=y
 CONFIG_PCI_MSI=y
 CONFIG_PCI_QUIRKS=y
-CONFIG_PCI_ACS_OVERRIDE=y
+# CONFIG_PCI_ACS_OVERRIDE is not set
 # CONFIG_PCI_DEBUG is not set
 # CONFIG_PCI_REALLOC_ENABLE_AUTO is not set
 CONFIG_PCI_STUB=y
@@ -2586,7 +2579,8 @@
 CONFIG_OVMF_DEBUG_LOG=y
 CONFIG_UNACCEPTED_MEMORY=y
 CONFIG_EFI_EMBEDDED_FIRMWARE=y
-CONFIG_EFI_SBAT_FILE=""
+CONFIG_EFI_SBAT=y
+CONFIG_EFI_SBAT_FILE="/home/ptr1337/projects/kernel/linux-cachyos/linux-cachyos-eac/src/sbat.csv"
 # end of EFI (Extensible Firmware Interface) Support

 CONFIG_UEFI_CPER=y
@@ -10176,7 +10170,7 @@
 CONFIG_DMAR_TABLE=y
 CONFIG_INTEL_IOMMU=y
 CONFIG_INTEL_IOMMU_SVM=y
-# CONFIG_INTEL_IOMMU_DEFAULT_ON is not set
+CONFIG_INTEL_IOMMU_DEFAULT_ON=y
 CONFIG_INTEL_IOMMU_FLOPPY_WA=y
 CONFIG_INTEL_IOMMU_SCALABLE_MODE_DEFAULT_ON=y
 CONFIG_INTEL_IOMMU_PERF_EVENTS=y
@@ -11811,9 +11805,9 @@
 CONFIG_SECURITY_YAMA=y
 CONFIG_SECURITY_SAFESETID=y
 CONFIG_SECURITY_LOCKDOWN_LSM=y
-# CONFIG_SECURITY_LOCKDOWN_LSM_EARLY is not set
-CONFIG_LOCK_DOWN_KERNEL_FORCE_NONE=y
-# CONFIG_LOCK_DOWN_KERNEL_FORCE_INTEGRITY is not set
+CONFIG_SECURITY_LOCKDOWN_LSM_EARLY=y
+# CONFIG_LOCK_DOWN_KERNEL_FORCE_NONE is not set
+CONFIG_LOCK_DOWN_KERNEL_FORCE_INTEGRITY=y
 # CONFIG_LOCK_DOWN_KERNEL_FORCE_CONFIDENTIALITY is not set
 CONFIG_SECURITY_LANDLOCK=y
 CONFIG_SECURITY_LANDLOCK_LOG=y
@@ -11836,8 +11830,7 @@
 CONFIG_INTEGRITY_ASYMMETRIC_KEYS=y
 CONFIG_INTEGRITY_TRUSTED_KEYRING=y
 CONFIG_INTEGRITY_PLATFORM_KEYRING=y
-CONFIG_INTEGRITY_MACHINE_KEYRING=y
-# CONFIG_INTEGRITY_CA_MACHINE_KEYRING is not set
+# CONFIG_INTEGRITY_MACHINE_KEYRING is not set
 CONFIG_LOAD_UEFI_KEYS=y
 CONFIG_INTEGRITY_AUDIT=y
 # CONFIG_IMA is not set
@@ -12134,7 +12127,7 @@
 CONFIG_SYSTEM_TRUSTED_KEYS=""
 # CONFIG_SYSTEM_EXTRA_CERTIFICATE is not set
 CONFIG_SECONDARY_TRUSTED_KEYRING=y
-# CONFIG_SECONDARY_TRUSTED_KEYRING_SIGNED_BY_BUILTIN is not set
+CONFIG_SECONDARY_TRUSTED_KEYRING_SIGNED_BY_BUILTIN=y
 CONFIG_SYSTEM_BLACKLIST_KEYRING=y
 CONFIG_SYSTEM_BLACKLIST_HASH_LIST=""
 CONFIG_SYSTEM_REVOCATION_LIST=y

~
❯
Zuletzt bearbeitet:

Für hardcore Nerds, die eigene Änderungen am Kernel machen oder ähnliches, aber das ist ein ganz ganz kleiner Teil, die das machenSavageSkull schrieb:Warum sollte eine Signierung des Kernels für non-Gamer ein Problem darstellen?

mikemarkus
Cadet 3rd Year
- Registriert
- Nov. 2025
- Beiträge
- 35
Auch unter Bazzite erfolgreich "geupdatet". Jetzt fehlen nur noch die passenden Spiele, die EAC Linux v2 unterstützen bzw. nutzen.
zelect0r
Captain
- Registriert
- Mai 2012
- Beiträge
- 3.728
Die Leute sollen auch mal nicht übertreiben,
es ist kein Kernel Level Anticheat was man zusätzlich installiert. Sondern einfach ein auf Sicherheit bedachter Kernel welcher vom CachyOS Team und Epic mit Schlüsseln digital signiert wird. Solange ich mir jeder Zeit aussuchen kann welchen Kernel ich einsetze sehe ich da kein Problem und es ist mir lieber als ein Windows und dessen Software die eine ständige Netzwerk Verbindung zum Anbieter der Software aufbaut.
Aber das wird natürlich auch später noch genauer unter die Lupe genommen, wenn es dann im Einsatz ist
es ist kein Kernel Level Anticheat was man zusätzlich installiert. Sondern einfach ein auf Sicherheit bedachter Kernel welcher vom CachyOS Team und Epic mit Schlüsseln digital signiert wird. Solange ich mir jeder Zeit aussuchen kann welchen Kernel ich einsetze sehe ich da kein Problem und es ist mir lieber als ein Windows und dessen Software die eine ständige Netzwerk Verbindung zum Anbieter der Software aufbaut.
Aber das wird natürlich auch später noch genauer unter die Lupe genommen, wenn es dann im Einsatz ist
Zuletzt bearbeitet:
Es ist aber schon interessant, dass Valve selbst das irgendwie hinkriegt. Und unabhängig von der Qualität, frage ich mich, ob der wahrscheinlich begrenzte Mehrwert, derart invasive AC-Tools rechtfertigt.RMS_der_Zweite schrieb:Es hat nicht jeder 20 ms RTT zum Server, und selbst dann wäre das für schnelle Shooter schon zu langsam. Es hat seinen Grund dass das nicht schon lange so gemacht wird, so einfach ist das nicht.
Zuletzt bearbeitet:
Valve ist so ziemlich das größte Negativbeispiel in dem Bereich. Ich verweise mal auf den letzten Absatz aus meinem Post #62. Ausgerechnet Valves Maßnahmen gegen Cheater sind lachhaft ineffektiv. Es gab ne Zeit da waren Cheats für CS:GO öffentlich auf Github und trotzdem monatelag undetected...Der Willy schrieb:Es ist aber schon interessant, dass Valve selbst das irgendwie hinkriegt

Karl.1960
Lieutenant
- Registriert
- Dez. 2011
- Beiträge
- 854
Finde es gut, dass immer mehr Windows Games auf Linux laufen können. Nur schade, dass CachyOS es noch immer nicht geschafft hat direkt mit Secure Boot zu starten, nur durch händische nachhelfen klappt es, das persönlich mir zu kompliziert ist.
Habe es deswegen wieder runter geworfen und Ubuntu mit KDE Plasma ( wegen dem besseren Desktop ) installiert.
Habe es deswegen wieder runter geworfen und Ubuntu mit KDE Plasma ( wegen dem besseren Desktop ) installiert.
WildRedFlower
Cadet 3rd Year
- Registriert
- Sep. 2020
- Beiträge
- 60
Ist das nicht alles etwas umständlich? Wenn man seinen Standard Kernel booten will, muss man doch erst wieder Secure Boot im UEFI ausschalten?zelect0r schrieb:Leute das ist nur ein zusätzlicher Kernel den man zum eigentlichen 7.3 und LTS-Kernel dazu installiert,
einziger Unterschied er muß aus dem System heraus gestartet werden und ist dann ein weiterer Bootloader Eintrag, wenn man diesen nicht mehr braucht oder einfach gerade nicht mehr zocken will, dann bootet man wie gewohnt manuell in den Standard-Kernel.
zelect0r
Captain
- Registriert
- Mai 2012
- Beiträge
- 3.728
@WildRedFlower Nein warum?
Bei mir werden automatisch alle Kernel die ich installiert habe signiert. Wenn die Kernel im System signiert worden sind und du SB wieder deaktivierst, wirst du diese nicht Booten können. Das ist ja der Sinn dahinter. Warum sollte man Secure boot aktiveren und anschließend wieder deaktivieren?
Bei mir läuft SB und TPM2 mit measured boot bis PCR9.
@Karl.1960 ist doch gut das es nicht Standardmäßig installiert ist. Es gibt ja auch User die es nicht brauchen, wollen, können oder es die Hardware nicht mitbringt, was dann ehrlich gesagt aber auch schon sehr alt sein muß.
Des weiteren unterstützt Cachy verschiedene Bootloader und dahin gehend ändert sich etwas die Prozedur zum aktivieren von SB, was wahrscheinlich zusätzlich mehr Aufwand braucht um es insgesamt zu vereinheitlichen.
Ich wusste nicht das Ubuntu aktiviertes Secure Boot mitbringt.
Ich lese gerade das es seit 24.04 so ist, wusste ich nicht. Ubuntu richtet sich nicht nur an private Benutzer, sondern wird ja auch im Business eingesetzt, dementsprechend existieren dort ganz andere Richtlinien und Vorgaben was die Voraussetzungen betrifft ein Betriebssystem in Gebrauch zu nehmen.
Und wenn dir das aktivieren zu kompliziert ist, dann war es die richtige Entscheidung zu wechseln. Ubuntu und Mint sind ja grundsätzlich nicht schlecht und richten sich ja dahingehend Out of the box eine Grund solide Basis bereitzustellen, die nach dem ersten Boot keinen weiteren großartigen Bedarf hat systemtechnische administrative Konfigurationen vornehmen zu müssen, um sich schneller auf den eigentlichen persönlichen Zweck und das Einsatzszenario konzentrieren zu können.
Das sind zeitgemäße Sicherheitsmerkmale die zum Standard geworden sind und natürlich immer noch und immer wieder zu Problemen führen kann. Weil es oft auch einfach nicht richtig verstanden wird.
Insgesamt ist die Zielgruppe von CachyOS eine andere als die von Ubuntu, würde ich sagen.
Bei mir werden automatisch alle Kernel die ich installiert habe signiert. Wenn die Kernel im System signiert worden sind und du SB wieder deaktivierst, wirst du diese nicht Booten können. Das ist ja der Sinn dahinter. Warum sollte man Secure boot aktiveren und anschließend wieder deaktivieren?
Bei mir läuft SB und TPM2 mit measured boot bis PCR9.
@Karl.1960 ist doch gut das es nicht Standardmäßig installiert ist. Es gibt ja auch User die es nicht brauchen, wollen, können oder es die Hardware nicht mitbringt, was dann ehrlich gesagt aber auch schon sehr alt sein muß.
Des weiteren unterstützt Cachy verschiedene Bootloader und dahin gehend ändert sich etwas die Prozedur zum aktivieren von SB, was wahrscheinlich zusätzlich mehr Aufwand braucht um es insgesamt zu vereinheitlichen.
Ich wusste nicht das Ubuntu aktiviertes Secure Boot mitbringt.
Ich lese gerade das es seit 24.04 so ist, wusste ich nicht. Ubuntu richtet sich nicht nur an private Benutzer, sondern wird ja auch im Business eingesetzt, dementsprechend existieren dort ganz andere Richtlinien und Vorgaben was die Voraussetzungen betrifft ein Betriebssystem in Gebrauch zu nehmen.
Und wenn dir das aktivieren zu kompliziert ist, dann war es die richtige Entscheidung zu wechseln. Ubuntu und Mint sind ja grundsätzlich nicht schlecht und richten sich ja dahingehend Out of the box eine Grund solide Basis bereitzustellen, die nach dem ersten Boot keinen weiteren großartigen Bedarf hat systemtechnische administrative Konfigurationen vornehmen zu müssen, um sich schneller auf den eigentlichen persönlichen Zweck und das Einsatzszenario konzentrieren zu können.
Das sind zeitgemäße Sicherheitsmerkmale die zum Standard geworden sind und natürlich immer noch und immer wieder zu Problemen führen kann. Weil es oft auch einfach nicht richtig verstanden wird.
Insgesamt ist die Zielgruppe von CachyOS eine andere als die von Ubuntu, würde ich sagen.
Zuletzt bearbeitet:
Weil er den ganzen Kladderadatsch nicht braucht.zelect0r schrieb:@WildRedFlower Nein warum?
Bei mir werden automatisch alle Kernel die ich installiert habe signiert. Wenn die Kernel im System signiert worden sind und du SB wieder deaktivierst, wirst du diese nicht Booten können. Das ist ja der Sinn dahinter. Warum sollte man Secure boot aktiveren und anschließend wieder deaktivieren?
Bei mir läuft SB und TPM2 mit measured boot bis PCR9.
Wenn er zocken will, muss er es also anschalten, neuen Kernel booten, zurück zum normalen Kernel und das ganze Zeug wieder ausschalten.
Der ist ja nicht zwingend aktiv, nur weil das System mit aktiviertem SB bootet, sondern vieles hängt vom konkreten Kernel ab.Zhenwu schrieb:Weil er den ganzen Kladderadatsch nicht braucht.
Du hast bei CachyOS weiterhin den normalen Kernel, mit dem sich das System wie gewohnt verhält und optional den Kernel für EAC, bei dem halt dieser ganze Kladderadatsch für EAC konfiguriert und aktiviert ist.
Dass normale Kernel signiert ist und sich damit mit aktivierten SB booten lässt, sorgt nicht automatisch dafür, dass auch die ganzen Maßnahmen für EAC aktiv sind. Die werden nur aktiv, wenn du den EAC-Kernel bootest. Das ist ja der Sinn dahinter, zwei Kernel zur Auswahl zu haben.
Secure Boot & Kernelsignierung sorgt nicht dafür, dass dieser ganze Kladderadatsch aktiv ist. Es ist eher umgekehrt, dass SB für den EAC-Kernel notwendig ist, damit der dessen zusätzlichen Absicherungen für EAC überhaupt funktionieren.
zelect0r
Captain
- Registriert
- Mai 2012
- Beiträge
- 3.728
@Zhenwu es ist die Vorgabe von Epic für zukünftige Spiele die unter Linux im Multiplayer spielbar sein sollen.
Ich habe mir das nicht persönlich ausgedacht und niemand zwingt dich dazu es zu nutzen. Fakt ist aber das daß einrichten und aktivieren von SB und wieder deaktivieren zu Boot-Problemen führen kann, wenn schon Kernel existieren die signiert wurden und Schlüssel ausgerollt worden sind.
Also warum nicht einfach alles einmal vernünftig einrichten? Ich kann es verstehen wenn man sowas wie Distro hopping betreibt, dann ist der Aufwand eventuell zu groß. Das tue ich aber definitiv nicht, ich möchte das perfekte Setup und das ist es für mich inklusive SB und TPM2 und das auf Langzeit, ich fahre das System jetzt schon seit dem 13. April und bin echt zufrieden. Ich will nichts aktivieren und wieder deaktivieren müssen. Es soll funktionieren und das tut es voll automatisiert, wie es sein soll.
Die Frage war ursprünglich auch, ob es nicht zu umständlich ist. Nein ist es nicht, einmal richtig eingerichtet, hast du erstmal keine Probleme mehr und es stört überhaupt nicht.
@mibbio genau, das habe ich ja in #66 #69 schon beschrieben.
Ich habe mir das nicht persönlich ausgedacht und niemand zwingt dich dazu es zu nutzen. Fakt ist aber das daß einrichten und aktivieren von SB und wieder deaktivieren zu Boot-Problemen führen kann, wenn schon Kernel existieren die signiert wurden und Schlüssel ausgerollt worden sind.
Also warum nicht einfach alles einmal vernünftig einrichten? Ich kann es verstehen wenn man sowas wie Distro hopping betreibt, dann ist der Aufwand eventuell zu groß. Das tue ich aber definitiv nicht, ich möchte das perfekte Setup und das ist es für mich inklusive SB und TPM2 und das auf Langzeit, ich fahre das System jetzt schon seit dem 13. April und bin echt zufrieden. Ich will nichts aktivieren und wieder deaktivieren müssen. Es soll funktionieren und das tut es voll automatisiert, wie es sein soll.
Die Frage war ursprünglich auch, ob es nicht zu umständlich ist. Nein ist es nicht, einmal richtig eingerichtet, hast du erstmal keine Probleme mehr und es stört überhaupt nicht.
@mibbio genau, das habe ich ja in #66 #69 schon beschrieben.
Zuletzt bearbeitet:
WildRedFlower
Cadet 3rd Year
- Registriert
- Sep. 2020
- Beiträge
- 60
Ja, aber normalerweise ist der Standard Kernel ja nicht signiert unter Arch. Somit hätte man ja den Aufwand im UEFI immer Secure Boot ein-/ und auszuschalten, um entweder den signierterten Kernel für EAC oder den unsignierten Kernel booten zu können. Gut, dann müsste man halt seinen Standard Kernel selbst signieren, um diesen Schritt zu vermeiden. Ist auf jeden Fall eine Hürde sich das einzurichten, wenn man bisher kein Secure Boot nutzt.zelect0r schrieb:@WildRedFlower Nein warum?
Bei mir werden automatisch alle Kernel die ich installiert habe signiert. Wenn die Kernel im System signiert worden sind und du SB wieder deaktivierst, wirst du diese nicht Booten können. Das ist ja der Sinn dahinter. Warum sollte man Secure boot aktiveren und anschließend wieder deaktivieren?
Bei plain Arch wirst du gar nicht erst in die Verlegenheit kommen, zwischn SB an/aus wechseln zu müssen, einfach weil es dort den signierten, für EAC konfigurierten Kernel gar nicht gibt (und im offiziellen Repo wohl auch nie geben wird).
Du musst da also so oder so selber Hand anlegen, wenn du unter Arch den EAC-Kernel haben und nutzen willst.
Du musst da also so oder so selber Hand anlegen, wenn du unter Arch den EAC-Kernel haben und nutzen willst.
zelect0r
Captain
- Registriert
- Mai 2012
- Beiträge
- 3.728
Und nun?WildRedFlower schrieb:Ja, aber normalerweise ist der Standard Kernel ja nicht signiert unter Arch. Somit hätte man ja den Aufwand im UEFI immer Secure Boot ein-/ und auszuschalten, um entweder den signierterten Kernel für EAC oder den unsignierten Kernel booten zu können. Gut, dann müsste man halt seinen Standard Kernel selbst signieren, um diesen Schritt zu vermeiden. Ist auf jeden Fall eine Hürde sich das einzurichten, wenn man bisher kein Secure Boot nutzt.
Dann lässt du es bleiben xD
Zwingt dich doch niemand dazu!
Der Hersteller gibt dir eine Option mit Abhängigkeiten,
entweder akzeptierst du die oder eben nicht.
Aber was bringt denn das rumgeheule das es zu umständlich sei?
Das ist einmal eingerichtet und dann läuft es automatisch mit jedem Kernel Update
und es dauert keine Stunden das zu konfigurieren.
Und nochmal, ich bin dafür nicht verantwortlich, mir kommt es vor als wenn ihr mich dafür bashen wollt.
Ich wusste für mich das ich ein sicheres System möchte und wusste das solche Dinge kommen werden,
deswegen habe ich es vor Monaten schon eingerichtet.
Wer es trotzdem gerne einrichten möchte:
CachyOS - Secure Boot einrichten
Und hier meine Anleitung für MeasuredBoot (Meßbarer Start):
CachyOS. SecureBoot und TPM mit MearsuredBoot
Wer übrigens seine PCR Boot-Chain mit aktiviertem TPM (UEFI) komplett bis PCR 9 Hashen möchte,
dem biete ich hier die folgenden Steps an um den gesamten System-Start meßbar (Measrued Boot) zu machen.
Um genau zu sein also für die Leute die bereits einen Hash für PCR 0-7 haben!
Hier eine Übersicht über die PVR Abläufe. Relevant dabei sind PCR 0-9.
linux_tpm_pcr_registry.md
Voraussetzung ist ein bereits aktiviertes und aktives SecureBoot (UEFI/OS) mit Limine Bootloader, im UEFI aktiviertes TPM 2.0. Und ebenfalls eine aktuelle BIOS Version mit aktuellen SecureBoot-Keys 2023.
Wer noch kein SecureBoot hat, fängt bitte hier an:
CachyOS Secure Boot einrichten
SecureBoot Check:
Ausgabe:
sbctl sollte auch bereits signierte Einträge enthalten.
Check:
Ausgabe (Kann variieren):
Zusätzlich sollte TPM 2.0 im UEFI aktiviert sein.
Check:
Ausgabe:
Mokutilities installieren.
SecureBoot Check:
Ausgabe:
Installierte Zertifikate überprüfen Voraussetzung Aktuelles BIOS-Update des Herstellers:
Sollte jeweils ausgeben:
TPM2 PCR SHA256 0-9.
Ich habe hier meine Hashes durch Einsen ersetzt, sollten die oben erwähnten Voraussetzungen gegeben sein, solltet ihr bereits gesetzte SHA256 Hashes (63 zeichen hinter dem "0x") für PCR 0-7 haben, wobei 8-9 auf 0x000000 gesetzt ist.
Somit ist nicht der gesamte Start meßbar.
Check:
Ausgabe:
Als letztes überprüfen ob der Limine Efi Hook vernünftig gesetzt ist, damit spätere pacman Kernel Updates berücksichtigt und siegniert werden.
Check:
Ausgabe:
Bis hier hin waren es alles Voraussetzungen dafür um den gesamten System-Start (PCR 0-9) zukünftig meßbar zu machen. Wer noch gar kein SecureBoot aktiviert hat sollte wie oben schon erwähnt mit dem dem CachyOS Wiki für SecureBoot anfangen und sich damit auseinander setzen wie SecureBoot und TPM in seinem UEFI aktiviert wird.
Denkt daran immer nochmal eine Backup Datei der jeweiligen Config an dem Pfad anzulegen!
Es geht jetzt weiter mit dem Config-Content und Limine-Install bzw. Limine-Update!
Aktiviere das ausrollen der Limemine Config.
Einfach am Ende mit anhängen wenn es nicht schon drin steht:
Nun setzen wir "measured_boot: yes" in die "limine.conf":
ganz oben einfach den Eintrag hinzufügen, sieht dann so aus:
Wer noch das Wallpaper mit Hashen möchte kann das dann an dieser Stelle auch tun.
Kann auch übersprungen werden.
Ebenso können natürlich auch andere Farben und Wallpaper verwendet werden.
Überprüfen ob es dort liegt wo es liegen soll, check:
B2SUM für das Wallpaper generieren:
Ausgabe:
Den Hash an den Datei-Namen in der "limine.conf" setzen.
Wichtig, das die "#" zwischen Datei-Namen und Hash-Wert steht.
Sollte dann Vollständig an der Stelle so aussehen:
Als letztes nur noch das Ausrollen des File BLAKE2B:
Ausgabe:
Danach Limine updaten:
Reboot und danach PCR 8 und 9 gegen prüfen:
8 und 9 sollte dann auch 1 (Beispiel Siehe Oben) bzw. eure eigenen SHA256-Hashes basierend auf eurer Hardware beinhalten:
Fertig
Viel Erfolg
Wer übrigens seine PCR Boot-Chain mit aktiviertem TPM (UEFI) komplett bis PCR 9 Hashen möchte,
dem biete ich hier die folgenden Steps an um den gesamten System-Start meßbar (Measrued Boot) zu machen.
Um genau zu sein also für die Leute die bereits einen Hash für PCR 0-7 haben!
Hier eine Übersicht über die PVR Abläufe. Relevant dabei sind PCR 0-9.
linux_tpm_pcr_registry.md
Voraussetzung ist ein bereits aktiviertes und aktives SecureBoot (UEFI/OS) mit Limine Bootloader, im UEFI aktiviertes TPM 2.0. Und ebenfalls eine aktuelle BIOS Version mit aktuellen SecureBoot-Keys 2023.
Wer noch kein SecureBoot hat, fängt bitte hier an:
CachyOS Secure Boot einrichten
SecureBoot Check:
Code:
sbctl status
Code:
Installed:      ✓ sbctl is installed <-- Wichtig!
Owner GUID:     xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx <-- Hier muß bereits einer Owner GUID stehen
Setup Mode:     ✓ Disabled <-- Wichtig!
Secure Boot:    ✓ Enabled <-- Wichtig!
Vendor Keys: microsoft <-- Wichtig!Check:
Code:
sudo sbctl verify
Code:
Verifying file database and EFI images in /boot...
✓ /boot/EFI/BOOT/BOOTX64.EFI is signed
✓ /boot/EFI/limine/limine_x64.efi is signed
✓ /boot/fc1ac1111111111111111111111111111/limine_history/vmlinuz_sha256_111111111111111111111111111111111111111111111111111111111111111 is signed
✓ /boot/fc1ac1111111111111111111111111111/limine_history/vmlinuz_sha256_111111111111111111111111111111111111111111111111111111111111111 is signed
✓ /boot/fc1ac1111111111111111111111111111/linux-cachyos/vmlinuz is signed
✓ /boot/fc1ac1111111111111111111111111111/linux-cachyos-lts/vmlinuz is signed
Zusätzlich sollte TPM 2.0 im UEFI aktiviert sein.
Check:
Code:
systemd-analyze has-tpm2
Code:
yes <-- Wichtig!
+firmware
+driver
+system
+subsystem
+libraries
  +libtss2-esys.so.0
  +libtss2-rc.so.0
  +libtss2-mu.so.0
Mokutilities installieren.
Sass:
sudo pacman -S mokutil
Code:
mokutil --sb-state
Code:
SecureBoot enabled <-- WichtigInstallierte Zertifikate überprüfen Voraussetzung Aktuelles BIOS-Update des Herstellers:
Code:
sudo mokutil --db | grep -Ei 'Microsoft Option ROM UEFI CA 2023'
sudo mokutil --db | grep -Ei 'Microsoft UEFI CA 2023'
sudo mokutil --db | grep -Ei 'Windows UEFI CA 2023'
sudo mokutil --kek | grep -Ei 'Microsoft Corporation KEK 2K CA 2023'
Code:
Subject: C=US, O=Microsoft Corporation, CN=Microsoft Option ROM UEFI CA 2023
Subject: C=US, O=Microsoft Corporation, CN=Microsoft UEFI CA 2023
Subject: C=US, O=Microsoft Corporation, CN=Windows UEFI CA 2023
Subject: C=US, O=Microsoft Corporation, CN=Microsoft Corporation KEK 2K CA 2023
TPM2 PCR SHA256 0-9.
Ich habe hier meine Hashes durch Einsen ersetzt, sollten die oben erwähnten Voraussetzungen gegeben sein, solltet ihr bereits gesetzte SHA256 Hashes (63 zeichen hinter dem "0x") für PCR 0-7 haben, wobei 8-9 auf 0x000000 gesetzt ist.
Somit ist nicht der gesamte Start meßbar.
Check:
Code:
sudo tpm2_pcrread sha256:0,1,2,3,4,5,6,7,8,9
Code:
  sha256:
    0 : 0x111111111111111111111111111111111111111111111111111111111111111
    1 : 0x111111111111111111111111111111111111111111111111111111111111111
    2 : 0x111111111111111111111111111111111111111111111111111111111111111
    3 : 0x111111111111111111111111111111111111111111111111111111111111111
    4 : 0x111111111111111111111111111111111111111111111111111111111111111
    5 : 0x111111111111111111111111111111111111111111111111111111111111111
    6 : 0x111111111111111111111111111111111111111111111111111111111111111
    7 : 0x111111111111111111111111111111111111111111111111111111111111111
    8 : 0x000000000000000000000000000000000000000000000000000000000000000
    9 : 0x000000000000000000000000000000000000000000000000000000000000000
Als letztes überprüfen ob der Limine Efi Hook vernünftig gesetzt ist, damit spätere pacman Kernel Updates berücksichtigt und siegniert werden.
Check:
Code:
cat /usr/share/libalpm/hooks/80-limine-efi-deploy.hook
Code:
[Trigger]
Operation = Install
Operation = Upgrade
Type = Package
Target = limine
Target = limine-mkinitcpio-hook
Target = limine-mkinitcpio-hook-git

[Action]
Description = Deploying Limine after upgrade...
When = PostTransaction
Exec = /usr/bin/limine-install
Bis hier hin waren es alles Voraussetzungen dafür um den gesamten System-Start (PCR 0-9) zukünftig meßbar zu machen. Wer noch gar kein SecureBoot aktiviert hat sollte wie oben schon erwähnt mit dem dem CachyOS Wiki für SecureBoot anfangen und sich damit auseinander setzen wie SecureBoot und TPM in seinem UEFI aktiviert wird.
Denkt daran immer nochmal eine Backup Datei der jeweiligen Config an dem Pfad anzulegen!
Es geht jetzt weiter mit dem Config-Content und Limine-Install bzw. Limine-Update!
Aktiviere das ausrollen der Limemine Config.
Code:
ENABLE_ENROLL_LIMINE_CONFIG=yes
Code:
sudo nano /etc/default/limine
Code:
ESP_PATH="/boot"
KERNEL_CMDLINE[default]+="quiet nowatchdog rw rootflags=subvol=/@ root=UUID=7db4428b-da66-4de4-84c6-530c81d20ff8"
BOOT_ORDER="*, *lts, *fallback, Snapshots"
ENABLE_ENROLL_LIMINE_CONFIG=yes
Nun setzen wir "measured_boot: yes" in die "limine.conf":
Code:
sudo nano /boot/limine.conf
Code:
measured_boot: yes
timeout: 5
default_entry: 2
remember_last_entry: yes

term_palette: 1e1e2e;f38ba8;a6e3a1;f9e2af;89b4fa;f5c2e7;94e2d5;cdd6f4
term_palette_bright: 585b70;f38ba8;a6e3a1;f9e2af;89b4fa;f5c2e7;94e2d5;cdd6f4
term_background: ffffffff <-- Farben für Limine Terminal
term_foreground: cdd6f4 <-- Farben für Limine Terminal
term_background_bright: ffffffff <-- Farben für Limine Terminal
term_foreground_bright: cdd6f4 <-- Farben für Limine Terminal
interface_branding:
wallpaper: boot():/limine-splash.png <--Wallpaper für Limine, Standard CachyOS
Wer noch das Wallpaper mit Hashen möchte kann das dann an dieser Stelle auch tun.
Kann auch übersprungen werden.
Ebenso können natürlich auch andere Farben und Wallpaper verwendet werden.
Überprüfen ob es dort liegt wo es liegen soll, check:
Code:
sudo ls -l /boot/limine-splash.png
-rwx------ 1 root root 98696 22. Jan 2026  /boot/limine-splash.png
Code:
sudo b2sum /boot/limine-splash.png
Code:
0d834db6fe31a18e7b1c965873e71080b59f5e60ef22f8c0e42caf1cfbe2ee4b328be5bfd34f7557f1c4d9a231ada1b164082b1f346973c1a0394ae3fad5e18f /boot/limine-splash.pngDen Hash an den Datei-Namen in der "limine.conf" setzen.
Wichtig, das die "#" zwischen Datei-Namen und Hash-Wert steht.
Code:
sudo nano /boot/limine.conf
Code:
wallpaper: boot():/limine-splash.png#0d834db6fe31a18e7b1c965873e71080b59f5e60ef22f8c0e42caf1cfbe2ee4b328be5bfd34f7557f1c4d9a231ada1b164082b1f346973c1a0394ae3fad5e18fAls letztes nur noch das Ausrollen des File BLAKE2B:
Code:
sudo limine-install
Code:
Limine EFI install completed successfully.
Config file BLAKE2B successfully enrolled.
✓ Signed /boot/EFI/limine/limine_x64.efi
Danach Limine updaten:
Code:
sudo limine-updateReboot und danach PCR 8 und 9 gegen prüfen:
Code:
sudo tpm2_pcrread sha256:0,1,2,3,4,5,6,7,8,9
Code:
8 : 0x111111111111111111111111111111111111111111111111111111111111111
9 : 0x111111111111111111111111111111111111111111111111111111111111111
Fertig
Viel Erfolg
Zuletzt bearbeitet:
Ähnliche Themen

- Antworten
- 176
- Aufrufe
- 13.776


- Antworten
- 47
- Aufrufe
- 3.969

- Antworten
- 6
- Aufrufe
- 1.391

- Gesperrt
- Antworten
- 3
- Aufrufe
- 1.492