
W
Du verwendest einen veralteten Browser. Es ist möglich, dass diese oder andere Websites nicht korrekt angezeigt werden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
Du solltest ein Upgrade durchführen oder einen alternativen Browser verwenden.
News FRITZ!OS 8.50: Großes Update soll Gaming-Lags reduzieren
- Ersteller PhiE
- Erstellt am
- Zur News: FRITZ!OS 8.50: Großes Update soll Gaming-Lags reduzieren


lhinny
Lieutenant
- Registriert
- Juli 2005
- Beiträge
- 596
Leider wohl eher nur für die Eltern/Großeltern, wo overblocking besser ist, als wenn zu wenig geblockt wird. Aber weil AVM scheinbar auf einen ordentlichen Log verzichtet hat, wo man sieht was geblockt wurde, um es bei Bedarf händisch freizugeben, wirds den Pihole/Adguard Home leider nicht überflüssig machen.SamSoNight schrieb:Interessanter finde ich den eingebauten DNS-Filter, der evtl. das Pi-Hole im Netzwerk überflüssig macht.

Micha-
Commodore
- Registriert
- Aug. 2023
- Beiträge
- 4.777
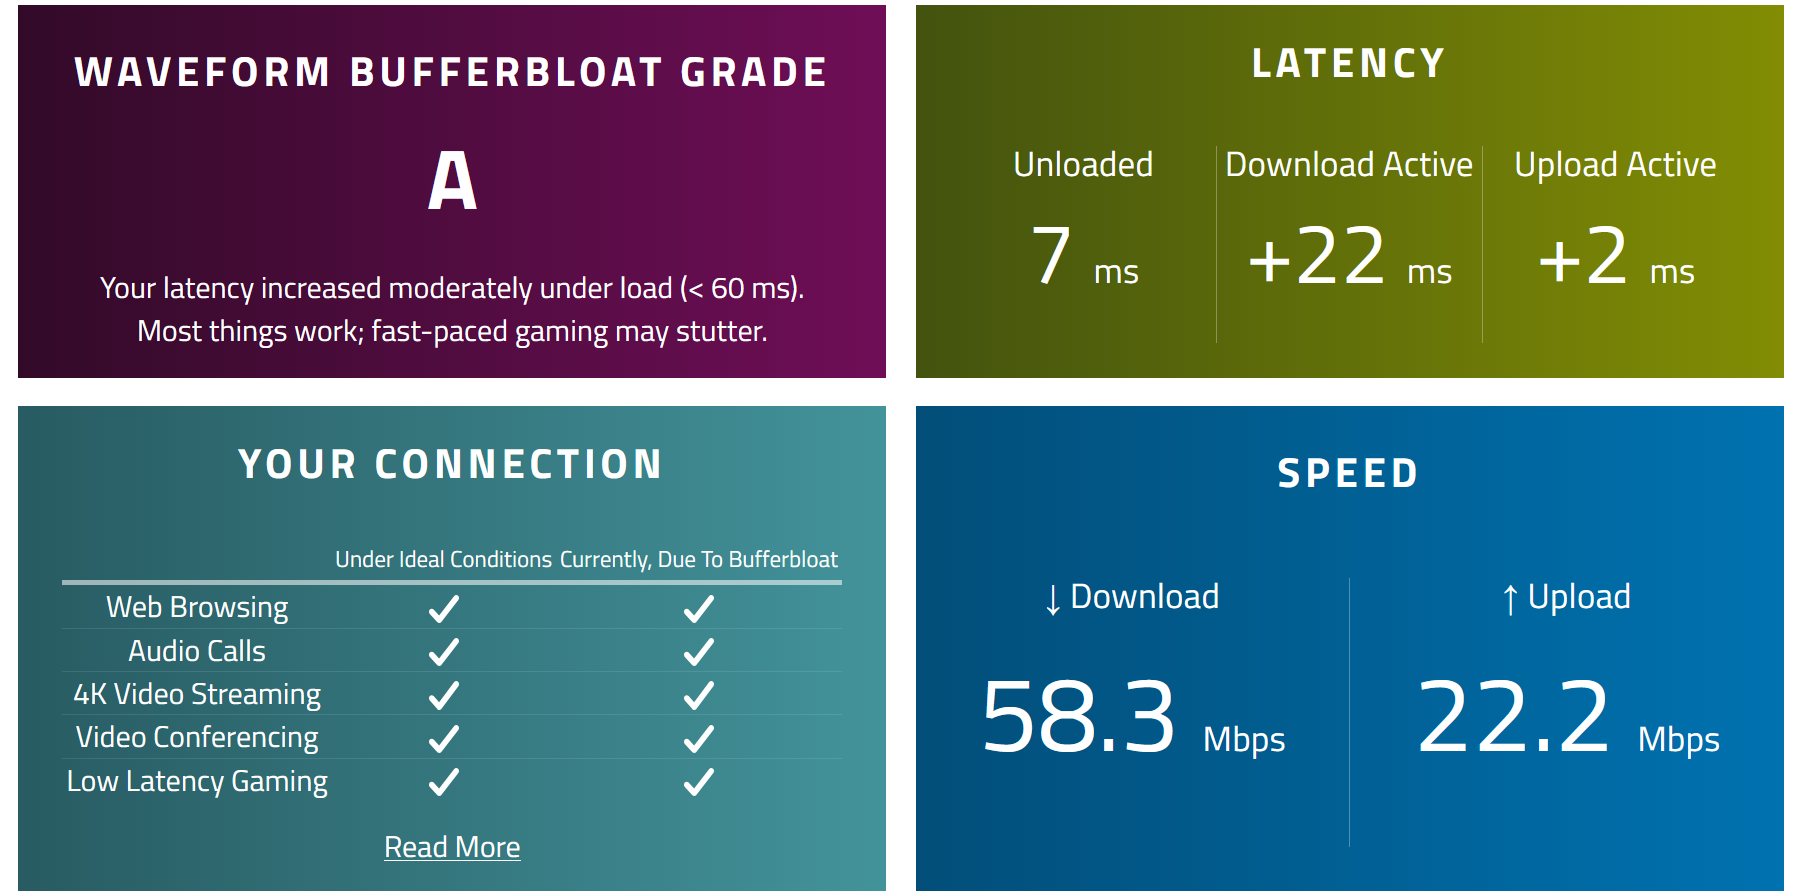
Mit Hardware Beschleunigung ist die 5690Pro wesentlich schneller. Ohne ist schon unloaded latency bei 24ms
Ergänzung ()
Die Filterliste wählst du doch selber aus.lhinny schrieb:Leider wohl eher nur für die Eltern/Großeltern, wo overblocking besser ist, als wenn zu wenig geblockt wird.
Das kannst du bei einer FB auch schon bestimmt seit einem Jahrzehnt, ist nur völlig irrelevant an dieser Stelle. Entscheidend ist was kommt da wie rein.Tsu schrieb:Eine Horizontale wäre, die Unterstützung bei anderen Marktteilnehmern dagegen zu halten.
Bei meinem Mikrotik kann ich mir seit Jahren (10? 20?!) eine Queue mit hoher Präzedenz geben.
Bei der Telefonie ist die Geschichte ganz einfach, vor allem wenn sie über die FB selbst abgewickelt wird, dann sind die Pakete die dazu gehören bekannt, aber beim Gaming?
Microsoft Spiele nutzen sehr gerne Teredo zur Kommunikation, andere Spiele haben bestimmte Ports über die sie Daten mit den Servern austauschen und manche nutzen einfach HTTP(S). Es ist heute nicht so einfach wie in den Anfängen des Internets, wo man einfach der Kommunikation über einen bestimmten Port eine höhere Priorität zuweisen könnte, da liegt die Fritte zusammen mit vielen weit professionelleren Routern in der Internetsteinzeit.
Intelligentere Geräte führen für jedes Paket, egal über welchen Port, ein "Fingerprinting" durch. Sie erkennen dadurch genauso wie dein Provider, völlig unabhängig von der genutzten Kommunikationsart, was du gerade über die Leitung überträgst.
Damit musst du dich als Anwender (DAU) fast um gar nichts mehr kümmern, außer deine bevorzugte Priorisierung der Inhalte anzugeben. ASUS arbeitet hier zum Beispiel seit Jahren mit Trend Micro zusammen, die für ihre Produkte eine umfangreiche Datenbank pflegen.
Du siehst bei ASUS also nicht nur irgendwelche Ports und dir vermutlich völlig unbekannte IPs, sondern tatsächlich welcher Inhalt aufgerufen wird und kannst dem Prioritäten zuweisen.
Soweit wird Fritz vermutlich nicht gehen, dafür sind auch viele Kisten von denen schlichtweg viel zu langsam, aber etwas mehr "Intelligenz" im Regelwerk wird den Fritten nicht schaden. Das betrifft natürlich nicht nur die QoS Funktion, sondern würde sich gleichermaßen für Inhaltsfilterung eignen, denn auch hier liegen die Fritz Geräte in der Steinzeit.
Zuletzt bearbeitet:
lhinny
Lieutenant
- Registriert
- Juli 2005
- Beiträge
- 596
Ja, aber ein zu strikter Filter kann dann auch mal dafür sorgen, dass dein Staubsauger kein Update mehr kriegt oder du eine Seite nicht mehr öffnen kannst oder irgendwas auf der Seite nicht geht oder so. Meistens läuft alles, aber manchmal eben auch nicht . Über die Jahre ist meine Whitelist bei adguard so immerhin schon auf 15 Einträge angewachsen. Nicht wild, aber ohne log quasi unmöglich herauszufinden.Micha- schrieb:Mit Hardware Beschleunigung ist die 5690Pro wesentlich schneller. Ohne ist schon unloaded latency bei 24ms
Anhang anzeigen 1763101
Ergänzung ()
Die Filterliste wählst du doch selber aus.
Die Alternative ist dann eine Liste die im Zweifel eher zu wenig blockt, aber dann geht halt auch mal Zeug durch, das man gerne geblockt hätte. Aber auch hier wieder - ohne ordentlichen Log, sieht man auch das nicht und kann entsprechend dann auch nicht manuell blocken.
Wie gesagt - als Setup and forget für die Großeltern vielleicht gut, weil immerhin zumindest etwas geblockt wird, aber wenn man pihole oder Adguard hat, ist das irgendwie doch zu wenig.

WinstonSmith101
Lt. Commander
- Registriert
- Dez. 2019
- Beiträge
- 1.703
Schade, dass dies für eine günstige Fritz!Box 7530 oder 7520 wohl nicht mehr erscheinen wird. Die haben in einem kleinen Haushalt mit DSL bisher noch gut ausgereicht. Das DNS-Filter Feature würde mich reizen und den zusätzlichen Pihole ersetzen.
Micha-
Commodore
- Registriert
- Aug. 2023
- Beiträge
- 4.777
siehe meinen Beitrag dazu weiter obenlhinny schrieb:Über die Jahre ist meine Whitelist bei adguard so immerhin schon auf 15 Einträge angewachsen. Nicht wild, aber ohne log quasi unmöglich herauszufinden.

- Registriert
- Aug. 2007
- Beiträge
- 13.469
Möglich dass die ihr hardware-beschleunigungsproblem immer noch nicht unter Kontrolle haben.WetMar schrieb:
Da sprichst du aber ein ganz schön wichtigen Punkt an, melde das mal Fritz, in der Tat benötigt man das für ein reibungslosen Betrieb, gerade in der anfangszeit wenn die Leute noch keine whitelist aufgebaut haben.lhinny schrieb:Aber weil AVM scheinbar auf einen ordentlichen Log verzichtet hat, wo man sieht was geblockt wurde, um es bei Bedarf händisch freizugeben, wirds den Pihole/Adguard Home leider nicht überflüssig machen.

foofoobar
Vice Admiral
- Registriert
- Dez. 2011
- Beiträge
- 6.790
Na ja, das verreckt ja eh gleich an der stinkenden Windows-Kiste, da die so was nicht kann.Tsu schrieb:
- Ein Fachartikel hätte, wie nun das Wifi Modul mehrere TX/RX Queues hat, die der Integrator per separater IRQs auf eigene CPU Kerne verteilt, hierzu geeignete Bucketing Algorithmen (welche?) in das Netzwerkmodul (wifi, eth, X) lädt. Wie man das von erwachsener Hardware halt so kennt.
Das Problem manifestiert sich ja unter Windows u.a. mit diesen komischen Latency-Tools.
Also Perlen vor die Säue.

JesusLiftus
Lt. Junior Grade
- Registriert
- Juli 2006
- Beiträge
- 429
Hab mir der 6690 Cable deutlich weniger Bufferbloat und auch Jitter mit der Firmware. Echt Top.
foofoobar
Vice Admiral
- Registriert
- Dez. 2011
- Beiträge
- 6.790
Ich hab das mal mit einen oneliner nachgebildet, und ohne besonderes Routerfoo bei mir sehe ich bei mir keine sonderliche Latenzerhöhung:Micha- schrieb:Mit Hardware Beschleunigung ist die 5690Pro wesentlich schneller. Ohne ist schon unloaded latency bei 24ms
Anhang anzeigen 1763101
Code:
$ rm a.*; ping -c 10 computerbase.de; echo; sh -c 'seq 1 10 | xargs -P 20 -I XXX  curl -o a.XXX https://www.kernel.org/pub/linux/kernel/v6.x/linux-6.13.XXX.tar.gz' 2>/dev/null & ping -c 10 computerbase.de; killall xargs; du -h a.*
PING computerbase.de (212.83.33.137) 56(84) bytes of data.
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=1 ttl=58 time=54.0 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=2 ttl=58 time=34.3 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=3 ttl=58 time=55.6 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=4 ttl=58 time=41.0 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=5 ttl=58 time=56.5 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=6 ttl=58 time=44.6 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=7 ttl=58 time=47.7 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=8 ttl=58 time=44.7 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=9 ttl=58 time=42.1 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=10 ttl=58 time=52.6 ms

--- computerbase.de ping statistics ---
10 packets transmitted, 10 received, 0% packet loss, time 9013ms
rtt min/avg/max/mdev = 34.303/47.309/56.517/6.909 ms

[1] 621096
PING computerbase.de (212.83.33.137) 56(84) bytes of data.
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=1 ttl=58 time=54.4 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=2 ttl=58 time=44.1 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=3 ttl=58 time=56.3 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=4 ttl=58 time=39.4 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=5 ttl=58 time=56.8 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=6 ttl=58 time=40.8 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=7 ttl=58 time=53.7 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=8 ttl=58 time=50.8 ms
64 bytes from www.computerbase.de (212.83.33.137): icmp_seq=9 ttl=58 time=41.6 ms

--- computerbase.de ping statistics ---
10 packets transmitted, 9 received, 10% packet loss, time 9012ms
rtt min/avg/max/mdev = 39.414/48.672/56.771/6.705 ms
[1]+  Exit 143                sh -c 'seq 1 10 | xargs -P 20 -I XXX  curl -o a.XXX https://www.kernel.org/pub/linux/kernel/v6.x/linux-6.13.XXX.tar.gz' 2> /dev/null
1,9M    a.1
1,9M    a.10
1,8M    a.2
2,1M    a.3
2,1M    a.4
2,4M    a.5
1,9M    a.6
2,4M    a.7
2,2M    a.8
2,3M    a.9
$
- Registriert
- Mai 2010
- Beiträge
- 2.955
Bei mir ist es nicht nur die Deaktivierung der Hardwarebeschleunigung. Habe heute noch mal mittels KI analysiert und jetzt Testweise WiFi 7 abgeschaltet sodass wifi 6(e) auf 2,4 , 5 & 6 GHz definiert ist, damit ist mlo deaktiviert ist. Und bisher schauts gut aus (nothing phone 3)WetMar schrieb:Habe es mit und ohne getestet.

Tanzmusikus
Fleet Admiral
- Registriert
- Aug. 2010
- Beiträge
- 12.304
@ FRITZ!
Ich wünsche mir die manuelle Einstellung der Zwangstrennung zurück!
Das ist echt blöd, wenn man am Tage ca. 5 min auf den Resync warten muss, weil beim letzten Stromausfall im Ort oder bei einem Umbau zu genau solchen Tageszeiten die Zwangtrennung automatisch von der FritzBox gesetzt wird.
Ich wünsche mir die manuelle Einstellung der Zwangstrennung zurück!
Das ist echt blöd, wenn man am Tage ca. 5 min auf den Resync warten muss, weil beim letzten Stromausfall im Ort oder bei einem Umbau zu genau solchen Tageszeiten die Zwangtrennung automatisch von der FritzBox gesetzt wird.

NerdmitHerz
Commodore
- Registriert
- Apr. 2009
- Beiträge
- 5.053
panopticum schrieb:Stichwort: Bufferbloat - gibt es viele Artikel zu
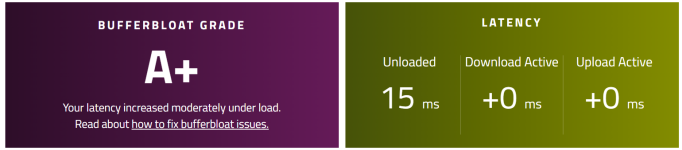
ist jedoch nur sporadisches ein DSL-Problem, wobei meine 7590ax mitm dsl anschluss war genauso gut von den werten wie jetzt mit fiber seit april 2025
https://www.waveform.com/tools/bufferbloat?test-id=d32ccd39-0e87-445f-b514-7a4645215e30
- Registriert
- Aug. 2007
- Beiträge
- 13.469
+8 und +9 ms ist ja nicht wirklich gut, geh mal bei interneteinstellungen bei der Geschwindigkeit in 1Mbit/s Schritten runter, und kontrolliere dann immer ob es bei speedtest.net in Desktop Ansicht bei idle, down, Up ungefähr gleich ist, danach mach noch mal bufferbloat Test, sollte dann auf A+ kommen. 😅
Zuletzt bearbeitet:
NerdmitHerz
Commodore
- Registriert
- Apr. 2009
- Beiträge
- 5.053
hab kein grund mein speed runterzustellen nur damit ich im nem test der für mich keine relevant hat, besseren score zu bekommen
ich hätte eher gerne mehr speed, als das was ich habe
ich hätte eher gerne mehr speed, als das was ich habe

- Registriert
- Dez. 2004
- Beiträge
- 3.870
AVM entdeckt Network Traffic Control und SQM oder wie?
Ist doch uralter Hut: https://openwrt.org/docs/guide-user/network/traffic-shaping/sqm
Ist doch uralter Hut: https://openwrt.org/docs/guide-user/network/traffic-shaping/sqm
Wow ganz große Klasse ich gratuliere. Ne mit FritzBox! bin ich durch. Das dee Hersteller es nicht für nötig hält und unmöglich macht Download Upload Linits nach Gerät zu erstellen. Jahrelang habe ich das Problem wenn runtergeladen wird geht fast gar nichts mehr und spielen schon gar nicht. Wenn man das auf der Konsole macht ist es noch schlimmer da hat man kein Limiter auf der PS5 zumindest. Das einzige was Abhilfe schafft ist ein Asus Router bei dem ich für jedes Gerät den Download limitiere und auch das ist weit weg von ner perfekt Situation.
Ich finde es unfassbar das es keine Lösung für dieses Problem gibt, man bekommt das Gefühl man ist alleine betroffen. Sache ist nur die das ich das Problem bereits mit mehrfachen Routern, Wohnungen und Netzwerkungebungen sowie Prorisierungen im Router hatte. Es kann nicht an mir liegen. Wie sollte es auch, das was ich fordere ist das es im Wekszustand funktionieren soll.
Ich finde es unfassbar das es keine Lösung für dieses Problem gibt, man bekommt das Gefühl man ist alleine betroffen. Sache ist nur die das ich das Problem bereits mit mehrfachen Routern, Wohnungen und Netzwerkungebungen sowie Prorisierungen im Router hatte. Es kann nicht an mir liegen. Wie sollte es auch, das was ich fordere ist das es im Wekszustand funktionieren soll.
Ähnliche Themen

- Antworten
- 166
- Aufrufe
- 14.095

- Antworten
- 221
- Aufrufe
- 35.741

- Antworten
- 244
- Aufrufe
- 25.616
- Antworten
- 157
- Aufrufe
- 32.893

- Antworten
- 4
- Aufrufe
- 1.985
